
I'm listening ,watching and thinking
Joined October 2021
- Tweets182
- Following578
- Followers40
- Likes35






挺好,学习

《「黑奴」指南:如何安全地把硬件钱包借给朋友/团队员工使用?》
欢迎阅读 OneKey 「黑奴」安全操作指南(误)。
假设你希望使用人力杠杆卷爆链上玩家,迈上链上「资本家」的台阶,那么这篇文章就是为你准备的。当然,「黑奴」和「资本家」只是调侃,核心是关于在上下级管理中的信任与安全博弈。
阅读本文之后你将会清楚:
(1)在一对多管理中,如何避免员工接触私钥;
(2)如何分散风险,员工多签如何使用;
(3)其他风险以及注意事项。
没有废话,让我们潜入:
⭐1⃣在一对多管理中,如何避免员工接触私钥⭐
1.1 「阉割」热钱包?⭐
我们此前曾注意到有团队使用「阉割版」的小狐狸 Metamask 钱包,将导出私钥和显示助记词的功能删除。然后使用监控软件随时监控额动向。然而,这种做法并没有从根本上解决私钥泄露的风险。
首先,使用未经官方认证的「阉割版」钱包,你必须信任它没有后门,毕竟这是个非官方版本。
其次,即使私钥不显示,热钱包的私钥仍然以加密文件的形式保存在设备本地。如果设备感染木马或病毒,这些私钥可能通过暴力破解被盗取。
不久前慢雾科技的创始人余弦 @evilcos 就已披露木马感染后热钱包私钥缓存暴力破解的问题。(原文:nitter.cf/evilcos/status/1833367…)且即使私钥没有被破解,在钱包的解锁状态下,也可能存在交易签名替换、后台操作钱包以及直接记录键盘密码解出私钥文件的风险。
当泄露发生,黑客还可能并不会马上转移资产而是放长线钓大鱼,这导致有时甚至不能确定是内鬼还是中招钓鱼。
总之,热钱包的这种「阉割」方案只能算是权宜之计,不能从根本上解决私钥安全问题。
1.2 如何在这种情况下使用硬件钱包⭐
相比之下,各种硬件钱包能通过其安全设计能够更好地保护私钥,把责任回归在操作员手中。
下面以 OneKey 硬件钱包为例,其他品牌需要您自行阅读其文档介绍。
OneKey 从设计之初就是没有「导出查看助记词」功能的,只能在硬件钱包中输入确认是否正确。你可以理解为,助记词一旦进入硬件钱包,就是只进不出,只能验证,无法取出。
以及,硬件钱包的助记词是保存在离线安全芯片内,使用公钥与外界交互,最新 EAL6+ 安全芯片目前无法被破解,所以助记词是不触网的——除非黑客物理拿到你的本地备份记录小纸条。
即使手机电脑被黑被控制,黑客也接触不到你的私钥文件、也无法拿到你的私钥权限,更不能物理操作确认控制你的资金。只有拿到硬件钱包的员工才能物理控制。
具体怎么配置操作呢?三步走。
(a)本地离线生成助记词。✨
你可以直接在硬件钱包生成,也可以使用其他开源的工具。在纸上或者金属板上物理备份记录好并确认能够恢复。然后锁在高保护等级的保险箱中,最好还能使用摄像头监控;
(b)准备好硬件软件钱包。✨
提前将助记词导入硬件钱包、在配套电脑/手机 App 生成钱包地址。你甚至还可以使用 Passphrase 隐藏钱包,增加一层保护,即使拿到助记词,没有二层密码也无法使用。(教程:help.onekey.so/hc/zh-cn/arti…)
设置好 PIN 码后,派发给员工操作员即可。OneKey 硬件钱包在输入助记词后就在 EAL6+ 安全芯片中加密存储私钥助记词,没有「导出查看助记词」功能。
员工只能通过操作硬件钱包物理操作确认来操作资产。一机对应一员工负责。下班或者必要时管理员收回硬件钱包,员工便无法再操作。
(c)监控员工的操作。✨
您可以在自己的 OneKey 钱包中导入观察地址,获得消息推送。或者使用其他余额监控、大额操作报警服务。
未来 OneKey 会更新相关安全监控服务功能,敬请期待。
同时,合约授权情况也需要经常甚至每日检查代币风险授权情况,控制好风险敞口。常使用 @RevokeCash 进行检查和取消。
通过这种方式,即便发生异常操作,基本唯一可能的原因就员工在他们负责的钱包上进行了不当的物理确认。
⭐2⃣员工多签如何使用⭐
2.1 防范化解单点故障
如果非高频场景,我们建议您可以配合 Gnosis @safe 多签使用。
配合一两位操作安全员或者队友的物理操作,可以将进一步防范化解个人操作的单点故障风险。
这样,即使其中一人被社会工程学攻击或犯错,其他签署人可以起到制衡作用。同时,您仍然可以随时物理收回「钥匙」。您还持有全部的私钥助记词,必要的时候可以控制直接转移。
我们在年初写过一篇如何使用多签的简易教程,请参考(nitter.cf/OneKeyCN/status/175008…)。
在传统企业中,类似的做法被广泛应用,通常通过「多把钥匙」来管理关键资源或资产。比如,公司保险柜需要多个人共同持有钥匙,或者需要多人提供指纹或密码才能解锁某些重要文件或资金。这种方法确保了即使单个人出现问题(例如忘记密码、受胁迫等),也不会直接导致资源被滥用或泄露。
⭐3⃣其他风险以及注意事项⭐
3.1 降低风险敞口⭐
分散资金。将大量资金集中在单个钱包或账户中,容易增加被黑客盯上、被恶意内部操作或被社会工程学攻击的风险。
同时,频繁授权和大额交易也会扩大被利用的风险敞口。我们建议控制好潜在损失,把人均控制在较小的范围内。
您可以按照不同业务场景或资金规模,划分不同权限的操作钱包。低风险操作使用小额钱包,高风险、大额操作则结合多签钱包进行处理。
3.2 社会工程学攻击⭐
无论采取何种技术手段,最大的风险始终是人。
千防万防,家贼难防。实施多签安全员机制、透明化操作记录相当重要。当发生员工离职,保险起见您可以转移到另外一个钱包或者助记词去使用。
同时,建议保持硬件钱包及其操作在可监控的范围之中,不允许员工拆开或者带离工作范围。
假设出现内鬼进行暴力破解、拆开黑入旁路攻击,破解 OneKey 风险还是比较低的。 前者,输入错误10次将会彻底抹去数据,攻击者无从破解。 后者,我们的方案是 EAL6+ 加密芯片是内置底层检测算法。通电后如果是非官方固件的签名或者有异常电路,会被检测到并硬抹除数据。
甚至即使是官方的固件,如果试图进行降级,也会被抹除的。极端情况下,当硬件钱包破解方式被披露,您可以及时收回,更新安全补丁最新固件,等待官方消息。
此外,黑客可能会通过各种社交工程手段诱导员工做出物理错误操作。因此,除了技术防范,还需要加强员工的安全意识培训,确保他们不会轻易上当、不轻易进行授权签名等敏感操作。
尤其 Permit 签名的钓鱼,是目前绝大多数的资金被盗的万恶之源。可以看这篇科普(nitter.cf/OneKeyCN/status/178180…)。这个季度, OneKey 会增加硬件钱包的高级签名解析,帮助员工识别这种风险。
3.3 外部攻击与网络钓鱼风险⭐
员工在使用硬件钱包时,可能遭遇恶意软件、网络钓鱼攻击或伪造的官方网站。
在此建议严格管理操作设备上安装的软件、插件,禁止安装白名单之外的 App。此外,OneKey 自带风险网页识别的功能,您仍可以额外使用 @realScamSniffer @PocketUniverseZ 等安全检测插件。
以及,确保公司网络安全不被劫持。
以上。
⭐3⃣结语⭐
希望对各位有帮助,在创业的路上稳稳前行。安全是一场永无止境的博弈。它是一个动态过程,而不是一个一劳永逸的结果。
持续关注安全动向(关注我们~)、定期更新安全措施、分散风险,以及提升团队的安全意识,才能有可持续的安全感。
欢迎收藏、转发点赞,并在本文评论区讨论、提出意见。
PEACE & SAFU.

1
29


每天上一当 当当不一样

推特上频繁看到有人被盗,我通过亲身被盗三次,损失2万u+0.8e+1万u的血泪教训,总结了币圈7种诈骗/钓鱼方式,强烈建议大家认真看完,可能会让你省很多钱:
1、木马植入。一般以推广合作/游戏测试等噱头,通过推特或者discord私信联系,发送合作文件/引导下载游戏安装包,实际上是伪装的木马程序,只要你在电脑上点击运行,你所有的钱包私钥文件就会被黑客获取、资产洗劫一空,这一条kol尤其容易中招,Windows电脑格外危险!
记住天上不会掉馅饼,不要运行任何别人发给你的程序!
2、评论区诈骗。这个主要是在推特上,基本每个热门项目的推特评论区,都有很多高仿账号,头像和官推一样、账号名字无限接近、账号加V、甚至也有几十万粉丝,发布一些发币、领空投的诈骗链接,域名也和官网类似,这种只要你连上钱包点了签名,某种资产马上会被转走!
记住一定确认好账号是不是自己关注的官推、仔细分辨,不要一看到空投就很激动,手快了很危险!另外不明的签名别点,连拒绝都别点,直接关浏览器最安全!
3、链上授权风险。当你交互了某个项目,授权了某种币,该项目被黑客攻击或者自行rug时,你的这个币种就能随时被转移。
记住不要无限授权,不知名应用谨慎授权,一旦项目公告授权风险,马上去取消授权。我因为两年前交互过hashflow、旧合约有漏洞,而我没有取消授权,被盗了1万u。
4、NFT钓鱼。当你钱包里收到一些莫名其妙的NFT,一般和你近期交互的NFT名字类似,大部分发生在polygon或者solana链上,甚至有些小图片上还有网址,这种都是钓鱼的,不要以为还能卖钱!直接忽略、隐藏或者销毁,不要去挂单甚至访问上面的网站。
同样道理链上看到钱包里多了一些乱七八糟的币,也不要妄想发财。
5、剪切板劫持。当你电脑尤其Windows上安装一些风险软件或者浏览器插件时,你的复制粘贴内容可能会被劫持,复制钱包地址的时候,程序可以自动修改、甚至前后几位都是很相似的,误导你把资产打到诈骗地址。
注意尽量不安装小众软件插件,复制地址的时候仔细核对钱包地址。
6、远程风险。当你使用第三方远程软件,或者云服务器的时候,你的权限就完全暴露在外,哪怕项目不做恶、很难保证里面的技术员工不做恶。之前的向日葵就频繁爆出被盗事件。
建议不要使用第三方远程软件,云服务器上不要放置常用钱包。其实我们用的同步浏览器一样存在这个风险,比如之前的比特浏览器就出事了。
7、高仿钱包。不要通过谷歌、甚至百度随意下载钱包,有大量的高仿网站&虚假安装包、他们甚至买了关键词排名。一定要认准项目的官网、官推等,核对清楚。前些日子某A9大佬就是百度下载了假的TP钱包导致被盗几百个BNB。
总结:在币圈,一个钱包的记录、甚至比资产本身更值钱,关系到后续大量的空投等等,保护好自己的钱包,是头等大事。有条件的尽量用苹果电脑、硬件钱包、多签等等,平时多加小心,方能驶得万年船!
有什么遗漏,欢迎大家评论区补充~
看完麻烦一键三连,一起反诈宣传,感谢!
55
Uniflame 💎👋🚀 retweeted

2024年,撸空投进化到了一个新的阶段,之后没有本金的撸毛党,很难再获得大额的空投奖励了。
✅blast和manta为L2或者新公链在冷启动阶段,获取TVL以及活跃用户创建了一个新的范式,更是狠狠的打了那些pua用户死不发空投的L2的脸。
之前的L2或者新公链如果想要在冷启动阶段获取用户、获取tvl,都是以“空投预期”来吸引撸毛党。
所以在之前的一年里,我们看到了像zk sync、starknet、scroll等一系L2,靠着“空投预期”收获了一批又一批的撸毛党,很难评价到底是项目方pua用户还是撸毛党付出了太多沉没成本,一个愿打一个愿挨罢了。只是项目方做的是越来越过分了,越来越不把他们的衣食父母看在眼里了
现阶段blast和manta的新范式,打破了这种靠pua用户获取冷启动数据的玩法。
✅通过给予明确的空投金额、明确的tvl需求,在最早期以空投换取用户的tvl。用户在项目里放多少钱,就可以在后期获得多少空投,明码标价,多付出,多回报,对于用户和项目方,是双赢的
其实这是一种类似于租借“流动性”的方式,通过付出早期的治理代币作为“利息”去获取公链或l2冷启动时所需要的数据,从目前的效果看,这个模式相当可以,而且在可以预见的未来,肯定会有更多的项目方通过这种获取冷启动数据。
但是这种方式其实也有不好之处
1️⃣这种方式的本质是“租借”流动性,而用户也不是真的对你的项目有什么看好,只是为了撸空投罢了,获得空投后,一定狠狠砸盘。所以defi时代有“蝗虫式矿工”,之后也会有“蝗虫式撸毛党”
2️⃣对于没有本金的小白,其实获得空投的难度越来越大。本质上这种模式有些类似于pos机制,如果要获得更多空投,必须投入更多,对于刚刚入圈,幻想通过撸毛一夜暴富赚取第一桶金的用户,这种方式几乎是完全断了大家的念想
✅总结一下,blast和manta的这套新范式,在2024年将撸毛的玩法全面升级。这之后pua用户、以空投预期吊着用户的L2将逐步走弱,越来越多的项目方会采用这个机制来进行空投
对于有钱的撸毛工作室来说,这绝对是一个利好,因为你们可以获得更多的空投了
⚠️但是同时一个失败,就有可能让你们归零(比如项目合约风险)
再之后的小白撸毛,如果没有本金,将变得寸步难行

深度好文

《铭文代币的本质就是SFT》
A. 铭文之夏
之前大家在猜测牛市会从什么赛道开始,社交,游戏,还是ZK?现在应该没有什么悬念了,毫无疑问,就是“铭文”。
然而,如何看待“铭文”,似乎是一件让人困惑的事情,builder,投资者,老OG,新韭菜,不同的人有不同的看法。长久以来,我被一种错误的看法所灌输“铭文是一种新的资产发行方式,就是类似于MEME币的狂暴拉盘”,以致于产生了错误的认知,直到我看到了王峰老师(@wangfeng_0128)和 Joslter (@jolestar) 的文章,才反应过来铭文的真正含义。
这篇文章我将解释为何“铭文的本质其实是区别于NFT和FT的第三种代币形式SFT”以及由此认知带来的 $ORDI 估值模型,最后将评论几个常见的认知错误。
B. 什么是 SFT
长久以来,我们对于代币 Token 形成了几个固定的认知,代币一般区分为 FT 和 NFT 两种。
同质化代币的英文是 「fungible token」,简称 FT。英文 fungible,就是「可相互替代」的意思。顾名思义,FT 的特点是,任意两个单位的代币完全相同,可以相互替换,因此整体来说是「同质的」。因为 FT 直接对应于现实世界中的货币、普通股、积分等价值单位,并且可以进行加减等计算,容易理解,因此出现的最早。早在 2015 年以太坊刚刚启动,Vitalik Buterin 就提出通过智能合约实现 FT 的想法,并由 Fabian Vogelsteller 于 2015 年 11 月提出 ERC-20 标准建议。2016 年之后,ERC-20 就成为使用最广泛、人们最为熟知的代币标准,开辟了一个数千亿美元的巨大产业。
非同质化代币的英文是「non-fungible token」,简称 NFT,它在各方面都是 FT 的反义词。FT 中任意两个单位的代币完全一样、可相互替代,而每一个 NFT 独一无二、举世无双、不可被替代,也无法参与计算。FT 代表抽象的数量单位,NFT 则代表具体的数字物品,比如虚拟艺术品、域名、音乐、游戏装备等等。为了表现自己的独特性,每一个 NFT 都有自己独一无二的 ID(由创建合约地址和序列号确定)和元数据(metadata)。NFT 的主要标准是 ERC-721,2018 年 1 月由 William Entriken 等三人提出。NFT 出生的前三年,可以说都是一个默默无闻的配角。直到 2021 年,随着加密艺术品的火爆,NFT 产业突然爆发。2022 年前五个月 NFT 新增资产规模就达到了 360 亿美元。如今 NFT 已经被认为是 Web3 和元宇宙最重要的基础设施之一。
SFT 就是半同质化代币 「semi-fungible token」,是一种新的代币类型,是与 FT 和 NFT 并列的第三种通用数字资产类型。既然叫「半」同质化代币,顾名思义,就是介于 FT 和 NFT 之间,既可以拆分计算,又有唯一性。
大家要注意,因为 BTC 缺乏智能合约功能,之前发行代币都是从ETH技术栈的角度来“定义”,比如FT的代币标准是 ERC20,NFT的代币标准是ERC721,那SFT呢?孟岩老师(@myanTokenGeek)所在的团队 Solv Finance 在 2022年9月提出了 ERC3525,首次定义了ETH生态的SFT代币标准。
虽然以太坊生态的ERC3525提出了将近一年,但在市场上并没有掀起很多浪花,一个原因当然是熊市,但另一个原因是 Solv 合作发行的 SFT 代币都是一些机构的金融资产,或者说属于债券市场,面向机构交易者,和普通散户无关。
C. BTC 链如何发行 FT?
在各种智能合约平台出现之前,很多人已经试验过在 BTC 链发行 FT 和 NFT。其中最出名的是染色币方案(Colored Coin)。
染色币是指一组使用比特币系统来记录除比特币以外资产的创建、所有权和转让的类似技术,可以用于追踪数字资产以及第三方持有的有形资产,并通过染色币进行所有权交易。所谓染色,指的是对比特币 UTXO 中添加特定的信息,使其与其他比特币 UTXO 进行区分,这样就为同质化的比特币之间带来了异质性。通过染色币技术,发行的资产具备众多和比特币相同的特性,包括防止双花、隐私性、安全性、透明性与抗审查性,保证交易的可靠。
值得注意的是,染色币所定义的协议,并不会被一般的比特币软件所实现,因此需要使用特定的软件才能够对染色币相关交易进行识别。很显然,只有在认同染色币协议的群体中,染色币才具备价值,否则,异质化的染色币将失去其上色的属性,回退到纯粹的 satoshi。一方面,小规模社区所共同认可的染色币可以借助比特币的众多优点进行资产发行与流通;另一方面,染色币协议想要通过软分叉合并进最大共识的 Bitcoin-Core 软件几乎是不可能的。
Mastercoin项目在2013年进行了一个初步的代币销售(今天我们称之为ICO或初始代币销售),并成功筹集了数百万美元,这被认为是历史上第一个ICO。Mastercoin最著名的应用则是Tether (USDT),作为最知名的法币稳定币,最初是在Omni Layer上发行的。
与Colored Coins最大的不同是,在链上Mastercoin只会去发布各种类型的交易行为,而不会记录相关的资产信息。在Mastercoin的节点中,会通过扫描比特币区块来维护一个状态模型的数据库在链下的节点中。相对于Colored Coins来说,其能完成的逻辑要更加复杂。并且由于不在链上记录状态和进行验证,所以其交易之间可以不要求连续(持续染色)。但为了实现Mastercoin的复杂逻辑,用户需要去相信节点中的链下数据库中的状态,或者自己允许Omni Layer节点来进行验证。
D. BTC 链如何发行 NFT?
以上两个协议主要是基于BTC链发行FT资产。而对于NFT资产,则必须要提到Counterparty。
Counterparty 于 2014 年 1 月推出,最开始是做为 FT 金融资产代币的平台,但很快就成为一些最早的 NFT 的发源地,例如 Spells of Genesis、 Rare Pepes 和 Sarutobi Island。在 Counterparty 中,你必须放弃一笔特殊的 Counterparty 交易,才能转移Token的所有权。Counterparty 节点会在链外解析这笔交易的数据,然后更新一份放在 Counterparty 节点中的 账本/数据库。这是使用 OP_RETURN 来完成的,这是一种在比特币交易中存储任意数据(因此可以将数据存入比特币区块链)的方法。
Counterparty 的真正爆发,是在青蛙佩佩系列的 1774 个 NFT 推出之后。收藏家们使用 Counterparty 钱包保管这些 NFT,而 Counterparty 使用 OP_RETURN 输出,将这些 NFT 的索引锚定到比特币区块链。OP_RETURN 输出可附带的数据大小限制在 80 字节,只够 Counterparty 把 NFT 的描述、名称和数量放进去(但对序数 NFT 来说,数据体积的唯一限制就是比特币区块的体积限制,这个我们会在后面详说)。
除了使用 OP_RETURN 之外,BTC 本身也在发展,SegWit (2017) 和 Taproot (2021) 更新带来的技术变化,都为 Ordinals 的推出铺平了道路。
Ordinals 协议本质上是为在比特币生态上存在的 NFT 而创建的,2023 年 1 月, Casey Rodarmor 引入了 Ordinals,他将 Ordinals 描述为电子艺术品。它的原理也很简单。Satoshi( sat )是比特币的最小单位,以比特币的创造者中本聪命名。由于一个比特币有 1 亿个 sat,每个 sat 为 0.00000001 BTC。当所有 2100 万个比特币都被开采时,将存在 2100 万亿个 sat。通常,每个 sat 都与其他 sat 没有区别。因为每个 sat 都等同于另一个 sat——并且可以等值交换——它们被认为是可替代的。
Ordinals 协议是一个可以区分和跟踪单个 sat 的系统,当一个新的比特币区块被开采出并作为开采奖励创建新的比特币时,该协议会根据每个比特币的开采时间为其分配一个唯一的编号,较小的数字对应于较早的 sat。
当交易发生时,Ordinals 协议会以“先进先出”的方式跟踪后续交易中的每一笔交易。sats 的编号被称为 Ordinals,因为编号的标识和跟踪机制都取决于创建和交易的时间顺序。在 sat 被 Ordinals 协议标识后,用户可以在 sat 上刻上任意数据以赋予其独特的特征,定义为加密艺术。这一功能只有在 SegWit(2017)和 Taproot(2021)升级到 Bitcoin Core 之后,才得以实现。
当一个 Ordinal 被铭刻时,Inscriptions 被绑定到一种特殊类型的 taproot 代码。尽管这种方法使得以前在比特币上存储任意数据受到更多限制,但它使 Inscriptions 可以包含更多更大的数据。创建 Inscriptions 并与之交互需要运行一个完整的比特币节点和一个特殊的、支持 Ordinals 的钱包。最终,我们有了
Ordinals(序数) + Inscriptions(铭文) = NFTs
Ordinals 理论可以被想象成一种戴着特殊护目镜观察比特币区块链的方式,允许用户创建、查看和跟踪与每个 sat 相关的额外信息。
那么最终问题来了,我们如何基于BTC链发行SFT资产?
E. 铭文代币的本质就是 SFT
BTC 链缺少智能合约功能,所以任何资产的发行都要用到OP_RETURN 或者 TAPROOT 这样的脚本区。那么发行SFT,理论上有两种方式:
1,在FT代币的基础上“添加”某种“唯一性”,
2,在NFT代币的基础上“添加”某种“同质性”。
于是BRC-20代币产生了,用到的就是第二种方法。我们在上一个章节中提到,“用户可以在 sat 上刻上任意数据以赋予其独特的特征”,那么铭刻一段文本,它就是文字NFT(对应以太坊上的Loot),铭刻一张图片,它就是图片NFT(对应于以太坊上的PFP),铭刻一段音乐,它就是音频NFT。那如果我们铭刻一段代码,并且这段代码是一段“发行FT同质化代币”的代码呢?
BRC-20正是通过利用 Ordinal 协议将inscriptions(铭文)设置为 JSON 数据格式来部署 Token 合约、铸造和转移 Token,JSON 包含可在比特币网络上实现的可执行代码片段,描述 Token 的各种属性,例如其供应量、最大铸造能力和唯一代码。
于是我们看到了似乎奇怪的东西:打铭文的时候打的是“一张”,这一张100%是个NFT,而“一张”又可以进行拆分,把里面的同质化代币一个个分出去,这有点类似于现实世界里面的“批发和零售”的概念,难怪有人会认为“铭文就是可以进行拆分的NFT”,但是这种既有NFT的属性,又有FT的属性,不就是我们前面所说的SFT嘛!
Domo(@domodata)不经意间,居然通过这种似乎返祖的技术方法,在不使用智能合约的情况下实现了SFT资产的发行,真的是一件伟大的事情!
F. ETH 链如何发行 SFT?
我们在上文中简略的讨论了非智能合约公链(BTC链)如何发行FT和NFT,而对于以太坊这样的智能合约平台如何发行FT和NFT,其实大家都非常熟悉了,这就是常见的ERC20代币和ERC721代币,那问题来了,如何在ETH链发行SFT呢?有两个代币标准可以选:ERC-1155 和ERC-2535。
ERC-1155 是一个多代币(multi token)标准。根据其实质,我们更愿意称它为多实例 NFT (multi-instance NFT)标准。它适合于一个相对狭窄的应用场景,就是同一个 NFT 有多个一模一样的实例。注意是一模一样,这些实例彼此之间必须完全相同,不能有一丝一毫的不同。
ERC-3525 是半同质化代币(semi-fungible token)标准,这是一个通用标准,适用面非常广阔。它可以把多个相似但并不相同的代币识别为“同类”,然后允许同类之间进行相互转账等特殊操作。从效果上,相当于同类之间可以进行合并、拆分、碎片化等数学操作。
两者的差别主要就是在对于“同类”的界定上。
ERC-1155 认为同类对象必须得完全相同,有丝毫不同也不是同类。
ERC-3525 认为同类对象可以求同存异、和而不同,彼此的关键性质相同,但非关键的性质允许存在差异。
对于仅仅发行MEME属性的SFT代币来说,ERC-1155足够使用,对于带有更多金融属性的资产,ERC-3525更加合适。但可惜的是,不管是1155还是3525,以太坊生态未见到大规模使用,仅仅是少数几个机构用户发行了少量的债权类SFT。
G. 铭文为何成功?
铭文(inscriptions)是一个很大很泛化的词,原始定义就是“一段内容铭刻到链上”。回顾历史,我们可以清晰的看到,铭文版的NFT是不算成功的,引起的浪花也很小,当时讨论的焦点是,在已有智能合约版本的NFT(ERC-721)之后,发行基于BTC链的NFT是否值得?
仿照全链上游戏(fully on-chain game)的概念,我们这里可以引入全链上NFT(fully on-chain NFT)的概念。众所周知,基于以太坊ERC-721的NFT,储存在元数据(metadata)中的仅仅是图片或者内容的地址,如果内容放置在传统的云服务器中,这个地址就是网页链接,如果内容放置在分布式存储中,这个地址就是哈希值,难怪马斯克一直讽刺NFT说“至少要把小图片编码到区块链上去”。因此我们说,以太坊上的NFT是“链下存储内容,链上存储地址”,如果中心化存储服务器或者分布式存储服务器消失了,那NFT也就消失了。
而铭文版的NFT是名符其实的全链上NFT,内容直接存储在BTC的链上空间,只是使用了定序的sats对内容进行指向,这确实是一个优势,但这种优势还不足够说服大家。所以3月之前,Ordinals NFT不温不火,仅仅是一个小图片市场的小打小闹,直到 BRC-20的出现。
我认为BRC-20的成功有如下原因:
1. BRC-20用一种笨方法在非智能合约公链上面实现了SFT资产的发放,SFT代币是一种区别于FT和NFT代币的新型资产形式,这是成功的最为本质的原因(Ordinals NFT 在初期并不成功)。
2. BRC-20采用公平发售原则,区别于以太坊生态的“VC模式”,可以在短时间内通过更广泛的财富效应来打开市场,引发FOMO(鲜明的对比就是 Solv Finance)。
3. SFT的龙头ORDI代币是带有试验性质的MEME币,这种无估值模型的代币反而带来了更多想象力(或者说共识价值)。
4. SFT兼具了FT和NFT的双重优势,使之可以直接使用现有的FT和NFT的基础设施。所以我们会发现,铭文代币既可以像NFT一样在OpenSea这样的NFT交易市场交易,也可以在币安,OKX 这样的中心化交易所交易,甚至也可以在类似Uniswap这样的DEX交易。初始阶段,当做NFT交易时具有低流动性的特点,更容易造成价格上涨(拉盘),而上线中心化交易所之后,又有巨量的流动性资金来承接,好处尽占。
5. 承接了BTC生态的溢出资金。长久以来,BTC持有者想要参与DeFi,NFT,游戏和社交这些链上活动,只能通过跨链操作,现在终于有了原生的BTC产品可以玩。
H. ORDI 的估值
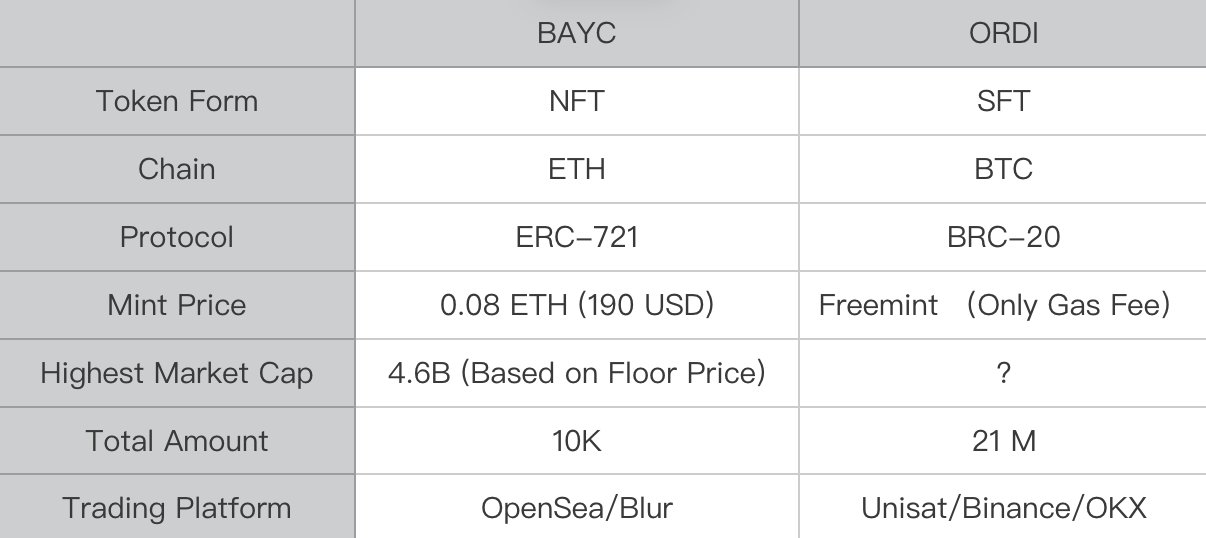
$ORDI是BTC生态的第一个SFT代币,本身则是MEME属性,所以并没有Intrinsic估值模型,换句话说,唯一的限制就是你的想象力。但我们仍旧可以通过回顾NFT市场的龙头BAYC来做一个预估。
BAYC一直以来是NFT代币的龙头项目,类似于公平发售(低价Mint),然后上涨上千倍,在2022年的5月达到最高市值约46亿美金。
$ORDI 做为BRC-20的第一个代币,只需要付出一点Gas即可免费Mint,然后上涨上千倍,目前的价格(2023年12月)稳定在70美金。我们假设ORDI在未来继续保持SFT代币的龙头地位,那么牛市最高点至少可以对齐BAYC的市值,此时的单价是220美金,但因为$ORDI可以在中心化交易所交易,流动性远高于BAYC这样的NFT(很多单纯炒币的玩家只会中心化交易所交易而不会使用钱包),那么总市值达到BAYC的3-5倍,也是可以接受的,所以我们有了下表:
这种横向对比的估值方法当然是比较粗略的,大家看看就好,毕竟情绪来的时候,价格你说了算。
I. 几种错误的认知
盲人摸象,当一个新事物带着众多新特性出现时,每个人看到也许仅仅是大象的一条腿或者长长的鼻子,但千万不要认为那就是大象的全部。在过去半年中,我看过很多人的解释,他们的很多看法把我的认知都带偏了,直到看到王峰老师和Joslter的文章,才算真正明白铭文的本质。
1. 铭文是一种新的代币分发方式。
这种认知是完全错误的。所谓的“铭刻”就是把一段内容上传到区块链空间,这种铭刻方式几年前就有了,甚至有几个矿池还开设了相关的铭刻服务。而且刚开始Ordinals铭刻NFT的时候并没有火,只是改成铭刻JSON格式的同质化代币才火的。所以正确的理解应该是:铭文代币是一种新型代币形式SFT。
2. 铭文就是MEME这种资本拉盘一波流。
这个看法是我之前的认知,也对也不对,毕竟整个web3的牛熊周期太明显了,任何一个赛道,包括之前的DeFi和NFT,从4年周期来说都是“叙事+拉盘+砸盘”,而且ORDI也确实是MEME币的属性。但是这种认知只是看到了大象的第一条腿,并没有看到“铭文代币是新的代币形式SFT”的本质,属于以偏概全。
3. 铭文就是一种落后的技术,是一种倒退。
这个看法一半正确一半错误。目前的公链里面,无智能合约的BTC链和有智能合约的ETH链是不应该混为一谈的。对于BTC链来说,发行SFT的唯一方法似乎就是BRC-20或者类似协议的变体,但是对于智能合约公链来说,以铭文的形式来发行SFT从技术上来说确实是一种倒退,毕竟有更好的ERC-1155和ERC-3525标准,只能看做是一种投机上的炒作。
4. 铭文就是BTC生态对ETH生态的反攻。
这个看法一半正确一半错误。ETH生态本来就有SFT标准,但没有发展开来,确实是因为只有VC和机构参与,没有惠及散户。而散户只能选择BTC生态以公平发售进行的BRC-20协议代币,即是对VC的反抗,也是对以太坊“正统性”的反抗。但是这个“反抗”仅仅是大象的第二条腿,而不是大象本身,不要以偏概全。
5. 铭文就是在黄金上雕花。
这个看法也对也不对。如果把BTC比作数字黄金的话,这个比喻很形象,但是仍旧忽略了铭文代币是SFT这种新的资产形式的本质,属于以偏概全。
通过上面的讨论,我们可以看到,铭文赛道的本质是新型代币形式SFT的一种爆发,对于非智能合约公链,只有通过BRC-20这种”附言栏“的方式来发行SFT,而对于智能合约公链,则有两种方式,一种是调用VM使用智能合约发行,另一种则是不调用VM使用“附言栏”发行,下一篇文章我们将探讨“铭文代币”的两个演化方向:递归铭文和智能铭文。
本文由 @hicaptainz原创
关注作者,web3不迷路
全文blog链接:
captainz.xlog.app/jian-dan-m…
参考资料
foresightnews.pro/article/de…
theblockbeats.info/news/3384…
chaincatcher.com/article/210…
mytokencap.com/news/429220.h…
bitget.com/zh-CN/news/detail…
gate.io/zh-tw/blog_detail/15…
sohu.com/a/646897073_382039
mirror.xyz/0x07599B7E947A4F6…

1
47

