

🚀 Comunidad Bitcoiner en Colombia ⚡ 🔥 Vamos por la #Bitcoinización total: sin permiso, sin bancos, con 🧡 Educación, soberanía y acción. Únete al cambio 👇👇
colombia
Joined August 2022
- Tweets3.2K
- Following6.2K
- Followers22.4K
- Likes2K




Pinned Tweet
Somos una comunidad que tiene como objetivo dar a conocer la tecnología detrás de #Bitcoin
y #Lightning a todos los #Colombianos
En la comunidad tenemos:
📚 Libros
📽️ vídeos
Únete a la comunidad 👇
t.me/ColombiaP2P

ColombiaP2P retweeted

🧌 Mostro v2.1.2 is out! 🤩
🪙 Stablecoins arrive in the app. Payment methods now show the network, and each trade names the network and the transaction ID.
💵 You can now pay with $DOC from @moneyonchainES.
₿ Bitcoin on other networks joins the catalogue: BTC on-chain, Liquid $LBTC and Rootstock $RBTC, with amounts shown and entered in sats. Available on nodes that enable these currencies.
🧮 Fiat to sats conversion now matches what the node does, and on-chain $BTC stays quoted at the peg.
Thanks @moneyonchainok 🙌
ColombiaP2P retweeted

NUNCA FAÇA LOGIN COM O GOOGLE
NUNCA FAÇA LOGIN COM O GOOGLE
NUNCA FAÇA LOGIN COM O GOOGLE
NUNCA FAÇA LOGIN COM O GOOGLE
NUNCA FAÇA LOGIN COM O GOOGLE
NUNCA FAÇA LOGIN COM O GOOGLE
NUNCA FAÇA LOGIN COM O GOOGLE
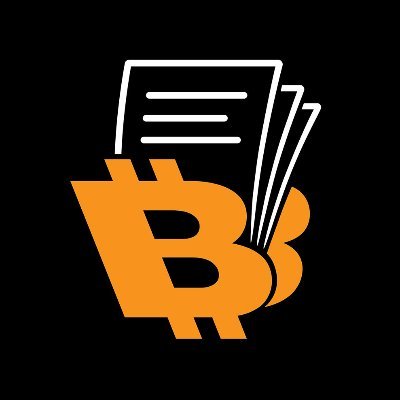


HOY 👇👇
Evento: Meetup
Tema: No confíes, verifica: aprende a comprobar la autenticidad de herraminetas Bitcoin
📆 Fecha: jueves 29 OCT 2026.
🕐 Hora: 7:00 PM
💻 Modalidad: por Meet
🎯 Nivel: Principiante
🎟 Link de registro 👇.
luma.com/5ldpqgs4


ColombiaP2P retweeted
⚡️ Calling all node runners ⚡️
Do you run a Lightning node? Open a channel with the Mostro node.
Each new channel improves the node's connectivity. This makes it easier for sellers' hold invoices and payments to buyers to find a route, ensuring that P2P, KYC-free exchanges are faster and more reliable for everyone.
🔗 Node:
02809440c31fca9933af0ee4b5af472fcddedaa3f4eab6e77ad1b40783415c6e5f@104.248.230.224:9735
Thanks for strengthening the network 🧡
#Bitcoin #Lightning #Mostro #P2P #NoKYC
ColombiaP2P retweeted
🧌 Mostro v2.1.1 is out!
⭐ Reputation import and export are clearer. Before you import, the app tells you the source of the reputation. Export errors no longer read as an invalid paste, and the import screen is more reliable when a node takes a while to answer.
📢 Project announcements now show up in the app's notifications, with a toggle to turn them on or off.
🔀 From a trade's notification card you can switch straight to the node where that trade lives.
🔧 Smoother node switching and fixes across orders and reputation screens.
Thanks to everyone who contributed ⚡
📦 GitHub: github.com/MostroP2P/app/rel…
Zapstore: zapstore.dev/apps/foundation…
#Mostro #Bitcoin #Lightning #P2P #OpenSource
Evento: Meetup
Tema: No confíes, verifica: aprende a comprobar la autenticidad de herraminetas Bitcoin
📆 Fecha: miércoles 29 OCT 2026.
🕐 Hora: 7:00 PM
💻 Modalidad: por Meet
🎯 Nivel: Principiante
🎟 Link de registro 👇.
luma.com/5ldpqgs4

ColombiaP2P retweeted

En Colombia todavía millones de personas no conocen Bitcoin.
Por eso @ColombiaP2P trabaja organizando talleres, encuentros y actividades para llevar educación de calidad a nuevas regiones del país.
ColombiaP2P retweeted
Dentro de pocos días Argentina tendrá el primer monumento dedicado a Satoshi Nakamoto.
La Fundación Bitcoin Iberoamérica acompañó la realización de esta obra porque creemos que también es importante preservar la historia y la cultura de Bitcoin.
Su inauguración será el 29 de octubre.

I'm attending No confíes, verifica: aprende a comprobar software Bitcoin. Join me at satlantis.io/events/1002934/… via @JoinSatlantis

ColombiaP2P retweeted
La educación práctica cambia comunidades.
@escuelitabtc trabaja formando personas para que comprendan Bitcoin desde sus fundamentos hasta su uso cotidiano, y ese trabajo continuará creciendo gracias al acompañamiento del programa coordinado por la Fundación Bitcoin Iberoamérica junto a Geyser, Paystand y Bitcoin Beach.
Podrás conocer más durante @labitconf .

ColombiaP2P retweeted

Yo lo iba a llamar una semana cualquiera pero…
“Estos son las 48 horas más graves en la historia de la ciberseguridad.
"Octubre Negro" lo están llamando
Parece que *cada hora* hay un nuevo incidente, que en un año típico, sería uno de los incidentes más grandes de *todo el año*
RESUMEN DE LAS ÚLTIMAS 48 HORAS:
INCIDENTES DE NIVEL ANUAL (En un año típico, estos estarían entre los incidentes más grandes del año):
1. PHP2Shell: un agujero en el software detrás de ~70% de los sitios web. Los gobiernos sacaron sitios offline.
2. eMudhra: las claves maestras que prueban que los sitios web son reales fueron crackeadas. Una era el número 4.
3. California: datos de cada estudiante de escuela pública desde 2023 robados, incluyendo estado de discapacidad
4. Railway: hackers robaron claves secretas de clientes de una plataforma de hosting usada por millones de desarrolladores
5. Zeabur: 321,810 cuentas violadas. La compañía está cerrando.
6. LiteLLM: una herramienta de IA descargada 3.4 millones de veces al día fue envenenada con un ladrón de contraseñas
7. GitLab: un agujero de severidad 10-de-10 en cada versión desde 2014
8. Cairn: criminales usaron una herramienta de hacking con IA para irrumpir en más de 100 compañías
9. Ahold Delhaize: hackers sacaron offline al dueño de Food Lion y Stop & Shop
10. Onamae: malware plantado en hasta 26,739 servidores de clientes en Japón
INCIDENTES DE NIVEL MENSUAL (En un mes típico, estos estarían entre los incidentes más grandes):
11. Signal: un bug podría dejar tu micrófono y cámara encendidos después de colgar
12. NGINX: 3 agujeros críticos en software que corre ~1/3 de los sitios web
13. HTTP/3: una sola conexión puede colapsar 7 de los 10 tipos de servidores web probados
14. Plex: hackers irrumpiendo en servidores de medios hogareños
15. Ransomware SafePay: el FBI advierte que ha golpeado a más de 600 organizaciones de infraestructura crítica
16. Palo Alto: pandillas de ransomware irrumpiendo a través de firewalls corporativos
17. Bullhorn: plataforma usada por más de 10,000 compañías sacada offline
18. Medi-Cal: datos de 970,000 pacientes robados
19. WordPress: hackers robaron claves de un creador de plugins y las usaron para plantar puertas traseras en sitios web
20. AOMEI: el servidor de actualizaciones del software de respaldo distribuyó una puerta trasera
21. Meta Muse: el agente de IA de Meta expuso secretos personales y de negocios de usuarios
22. Tor: 333 relays secuestrados para robar inicios de sesión
23. TiDB Cloud: nube de la compañía de bases de datos violada
También graves:
24. State Bank of India: el banco más grande de India confirma una violación de datos
25. OVHcloud: hackers colaron un ladrón de contraseñas en una herramienta oficial de una compañía de nube
26. Siemens: un agujero de software siendo usado para esparcir malware
27. Corea del Norte: hackers estatales lanzan una nueva campaña de ataques contra Corea del Sur”

This is the most serious 48 hours in cybersecurity history.
"Black October" they're calling it
It seems every *hour* there's a new incident, that in a typical year, would be one of the biggest incidents of the *entire year*
SUMMARY OF THE LAST 48 HOURS:
YEAR-LEVEL INCIDENTS (In a typical year, these would be among the biggest incidents of the year):
1. PHP2Shell: a hole in the software behind ~70% of websites. Governments took sites offline.
2. eMudhra: the master keys that prove websites are real were cracked. One was the number 4.
3. California: data on every public school student since 2023 stolen, including disability status
4. Railway: hackers stole customers' secret keys from a hosting platform used by millions of developers
5. Zeabur: 321,810 accounts breached. The company is shutting down.
6. LiteLLM: an AI tool downloaded 3.4 million times a day was poisoned with a password stealer
7. GitLab: a 10-out-of-10 severity hole in every version since 2014
8. Cairn: criminals used an AI hacking tool to break into 100+ companies
9. Ahold Delhaize: hackers knocked the owner of Food Lion and Stop & Shop offline
10. Onamae: malware planted on up to 26,739 customer servers in Japan
MONTH-LEVEL INCIDENTS (In a typical month, these would be among the biggest incidents):
11. Signal: a bug could leave your mic and camera on after you hang up
12. NGINX: 3 critical holes in software running ~1/3 of websites
13. HTTP/3: a single connection can crash 7 of the 10 web server types tested
14. Plex: hackers breaking into home media servers
15. SafePay ransomware: FBI warns it has hit 600+ critical infrastructure organizations
16. Palo Alto: ransomware gangs breaking in through company firewalls
17. Bullhorn: platform used by 10,000+ companies knocked offline
18. Medi-Cal: 970,000 patients' data stolen
19. WordPress: hackers stole a plugin maker's keys and used them to plant backdoors on websites
20. AOMEI: backup software's update server handed out a backdoor
21. Meta Muse: Meta's AI agent exposed users' personal and business secrets
22. Tor: 333 relays hijacked to steal logins
23. TiDB Cloud: database company's cloud breached
Also serious:
24. State Bank of India: India's biggest bank confirms a data breach
25. OVHcloud: hackers slipped a password stealer into a cloud company's official tool
26. Siemens: a software hole being used to spread malware
27. North Korea: state hackers launch a new attack campaign on South Korea

ColombiaP2P retweeted
Mi animal mitológico favorito es el bitcoiner que todavía cree que votar influye en algo.
Las opciones que presenta el fiat son todos lo mismo: más deuda, más inflación, más control y menos soberanía.
Bitcoin no vota y tú votas todos los días con tu dinero. Vota bien.
🤖 Made with AI
ColombiaP2P retweeted
Más de 200.000 kilómetros recorridos, más de 200 talleres y miles de personas que tuvieron su primer contacto con Bitcoin gracias a una iniciativa que nunca dejó de moverse.
@labitcoineta demuestra que la educación también puede viajar sobre ruedas.
En @labitconf vas a poder conocer el proyecto y conversar con su equipo.

ColombiaP2P retweeted
Detrás de cada comercio que acepta Bitcoin hay una historia.
Personas que decidieron probar una nueva herramienta, aprender y ofrecer nuevas alternativas a quienes los visitan.
Así continúa creciendo el trabajo de @bitcoinamantiki en Brasil.

ColombiaP2P retweeted
🧌 Mostro evolved, and you can now download the new version of the app on Zapstore! ⚡
In this video we show you everything we've been working on for our Mostros.
🎥 youtu.be/7k9bjumtvQc
📱 zapstore.dev/apps/foundation…
📦 github.com/MostroP2P/app/rel…
#Mostro #Bitcoin #Lightning #Nostr #P2P #OpenSource
ColombiaP2P retweeted

Ya podeis descargar desde Bitcoinpedia la novela #Madrid2050, una traducción de la novela Orwell que va mas allá del idioma y la trae a un futuro cercano para acercarlo a las nuevas generaciones.
bitcoinpedia.freebtc.es/bibl…
Si te gusta comparte para que lleguemos lejos.
