

由 @BinanceLabs 领投的 #Web3 用户安全网络,致力于保护 10 亿 Web3 终端用户的交易和资产安全。 加入我们,共建 GoPlus 安全生态。
Joined March 2022
- Tweets3.4K
- Following162
- Followers6.7K
- Likes1K





Pinned Tweet
📢GoPlus #DeepScan 全面升级: 基于 AI 的智能合约安全新范式,持续审计、持续监控、持续安全。
智能合约承载资金,正面临黑客利用AI挖掘深层漏洞的复杂威胁。传统的“单次审计”已无法应对日益激烈的攻防对抗。行业亟需向新范式跃迁:引入基于AI的持续性、常态化审计,以更高效率与更低成本,全生命周期守护合约安全。
GoPlus DeepScan 围绕智能合约安全的全生命周期,提供三个互相衔接的产品模块:AI 合约审计、持续安全监控、Token 安全自查,三者形成一套完整闭环的持续性服务,覆盖智能合约全生命周期。
功能介绍:
AI 合约审计
基于 AI 深度分析合约源码、权限管理与业务逻辑,系统性扫描语法漏洞与业务逻辑漏洞等典型合约安全问题,输出结构化审计报告。包括但不限于:安全评分、关键发现、问题详情、修复建议等关键要素。
持续安全监控
面向已经上线、已完成审计的合约,提供审计之后的"持续保障"。实时跟踪新披露的漏洞情报、链上攻击事件以及预言机、跨链桥等外部依赖的状态变化,基于 AI 持续判断项目是否受到影响,并进行针对性的复核与预警,弥补传统审计"审计即终点"的局限。
Token 安全自查
面向即将发布或申请上币的 Token 项目,提供快速自检工具,几分钟内识别常见的高风险特征,在上线前快速筛查明显隐患。包括但不限于:貔貅盘 / 蜜罐机制检测、恶意增发(Mint)权限检测、黑名单机制检测、异常交易税(买卖税)检测、Owner 权限与交易限制风险检测等关键要素。
Benchmark
GoPlus DeepScan 团队发布的开源基准数据集,立足于真实世界智能合约攻击事件,提取被攻击项目的漏洞合约源码,系统评估 AI 在漏洞识别、攻击路径理解、上下文推理、审计稳定性上的真实能力。已收录 2025.05–至今 近百个真实且典型的攻击事件,持续更新。
使用场景:
开发者
低成本、高效率、更具性价比的进行安全扫描。
安全效果媲美专业审计团队,助力开发者快速创新。
项目方
上线前的安全扫描,作为传统审计的补充。
运营过程中的持续审计、持续监控,在与黑客的攻防对抗中不落下风。
交易所
为现有上币前安全评审机制做补充,进一步提升评审效率与能力。
将持续安全监控做为常态化风控手段,第一时间识别新增攻击事件与漏洞情报,大大降低上币后“出事”风险。
产品服务链接
GoPlus DeepScan 已上线,欢迎使用:deepscan.gopluslabs.io/
AI Auditing Benchmark: github.com/GoPlusSecurity/ai…

GoPlus中文社区 retweeted
无人幸免。
安全威胁发展的速度,已经远超很多人的想象。作为持有大量资产的交易所,无疑会成为攻击者的高价值目标,过去一年时间里,交易所面临的风险已经发生巨大变化。
先看几组数据。
1.公开漏洞数量翻倍,而且季度同比增速持续上升。
2026年前三季度,公开披露的CVE漏洞从去年同期的35448个增加到72812个,同比增长105.4%。
一季度同比增长26.2%,二季度76.9%,三季度214.9%。今年第三季度一个季度的披露量,已经超过去年前三季度的总和。
2.高危和严重漏洞增长得更快。
按CVETodo月度数据汇总,今年前三季度,严重漏洞从去年同期的3097个增加到8402个,同比增长171.3%;高危漏洞增长约134%。
高危和严重漏洞占已评分漏洞的比例,从47.2%升至55.5%。
3.实际被利用的漏洞也在增加,其中大量不需要先拿到账号。
Recorded Future今年上半年识别出的实际被利用漏洞,从去年同期的161个增加到215个,增长约34%。
其中142个同时满足网络可达、无需事先认证,占约66%;其中60个还能实现远程代码执行。
4.利用材料快速增加,关键漏洞留给企业的处置时间很短。
Rapid7第三季度报告,带有公开漏洞利用验证代码的高危和严重漏洞数量同比增长86%,确认被利用的漏洞数量增长19%。
5.被利用的问题,集中在企业普遍依赖的基础系统。
ASEC统计,今年第三季度CISA已知被利用漏洞目录新增100条记录,去年同期为50条。
其中Web和服务器应用31条,网络和边界设备30条,两类合计61%;开发部署工具9条,AI和大模型工具6条。这是目录新增记录的分布,不直接代表各类产品被攻破的概率。
这些数据口径不同,不能简单相加。漏洞披露翻倍,也不等于攻击次数翻倍。披露增长包含研究能力提升、报告范围扩大和历史积压释放,不能全部归因于AI。
但把它们放在一起,已经可以看到企业面对的变化:需要筛选的问题更多,可供攻击者参考的利用材料更多,实际被利用的漏洞也在增加,而部分关键问题只留给企业几天时间。
安全压力正在同时从数量、可利用性和处置时间三个方向上升。
攻击能力在升级,企业的组织方式和处置节奏却未必同步升级。两者之间的差距,就是不断积累的风险。
因此,企业需要调整的,既包括发现和修复问题的速度,也包括系统之间如何连接、权限如何分配,以及事故发生后如何限制损失。
一个明确的判断是:一部分企业必须牺牲经营效率,才能继续安全地经营。
我相信到明年这个时候,风险发现的速度大概率会更夸张,现在可能还是刚起步。。。
请大家,花时间评估一下自己实际的情况和环境的变化,希望大家平安。


从 Binance 事件看 AI 时代的安全到底怎么做?
Binance 最新调查披露,本次约 63 亿美元的安全事件,并没有任何的私钥泄露发生,而是可能始于一名 DevOps 工程师的笔记本电脑被入侵。攻击者随后进入服务器,提交未经授权的提现交易。
这意味着,攻击者不一定需要挖到程序漏洞、破解密码学算法或窃取私钥。只要控制人的设备、身份或业务链路,就可能让系统按照攻击者意愿执行恶意请求。
更多细节还需等待 Binance 后续的报道,但比起具体的攻击路径,这起事件更值得行业追问的是:
当企业自身的业务系统和黑客攻击都已经高度自动化,甚至高度依赖AI时,传统基于人工分析、人工审批和人工应急的安全体系,明显已严重落后。
一、Binance 攻击事件复盘
攻击者利用 EIP-7702 进行资产的自动化转移,Binance 14 已于 00:10:35 UTC 清除恶意 EIP-7702 委托。
链上证据表现为未授权转出,根本问题可能是签名或提现系统被黑客滥用:攻击者取得热钱包 Binance 14 的有效 EIP-7702 授权签名,将钱包委托给恶意合约,随后批量转走 ETH 和 63 种代币,并进一步控制 Hot Wallet 34 中的 USDC。
因此,事件暴露的不是简单的密钥管理问题,而是两个更深层的安全风险。
1. 签名真实性不能替代业务意图验证
系统需要区分的,不再只是“签名是否由有效密钥产生”,还包括:
• 请求签署的是正常提现还是账户委托;
• 委托实现是否符合白名单;
• 是否存在批量转账、高频转账、大额转账等异常行为;
• 接收地址和金额是否符合当前业务;
• 请求是否来自预期的设备、服务账户和审批路径。
如果签名系统只验证身份、权限和交易格式,攻击者就可能利用正常业务流程提交异常请求。
2. 单点入侵的危害会被自动化工具迅速放大
工程师设备、服务容器和签名系统原本属于正常生产环境,但一旦其中某个环节被控制,攻击者就可能将单点入侵扩展为跨钱包、跨链的攻击行为。企业通常面对的是一条高度自动化的攻击流水线:
入侵准备(社工或漏洞) → 获取签名 → 批量执行 → 资产转移
如果防御仍主要依赖人工发现、逐级汇报和临时组织处置,就可能陷入攻防不对等的被动局面。
二、Binance 事件虽没有直接证明“AI 攻击”,但暴露了当前防御机制的不足
目前,没有公开证据表明本案攻击者使用了 AI。
50 个连续 nonce 授权、自动扫款和跨链资金转移,都可以通过自动化脚本完成。将本案直接包装成“人类被 AI 击败”,在证据上并不严谨。
但这并不妨碍我们讨论 AI 时代的安全趋势。
因为 Binance 事件证明了一个更基础的安全问题:攻击者已经能够通过自动化显著压缩执行时间,而防守方仍需处理大量依赖人工完成的工作,例如:
• 本次攻击事件发生后,安全人员需要执行大量自查动作,并进行跨部门沟通,才有可能定位出事件发生的根本原因;
• 自查和研判本次事件的影响范围,也需要梳理各部分业务模块、组件、权限和外部依赖;
• 确认影响范围后,还要确定安全加固方案,推动修复并组织验证;
• 此外,内外部沟通事宜,事无巨细但却又都无比重要。
这些工作本身并不会因为团队专业而自动提速。当攻击执行以秒和分钟计算时,任何不必要的延迟都可能扩大损失。
三、AI 正在快速降低攻击成本
除本次 Binance 事件之外,前不久另一个严重的安全事件 PHP2Shell,或许已热度不再,但其行业意义仍然成立。
与 PHP2Shell 事件有关的 CVE-2026-109618 和 CVE-2026-109619 所涉及的内存安全问题已在 PHP 代码中潜伏十余年。将这些代码缺陷转化为可用攻击链,需要组合多个 CVE 漏洞,并针对不同版本、配置和内存布局反复调试。
AI 显著降低了这些工作的成本,使这些原本高度依赖顶尖安全研究者的长时工作变得更容易完成。
这与本次的 Binance 事件虽表象不同,但却逻辑互补:
• PHP2Shell 事件说明,AI 正在降低复杂漏洞研究和利用的门槛;
• Binance 事件说明,高度自动化的攻击执行会迅速放大单点入侵的影响。
类似地安全事件最近呈现高爆发态势,Bitget被盗、CoinDCX 被盗、Initia 被攻击、Polymarket 的第三方脚本供应链事件…… 不管是 Web2 还是 Web3,在 AI 军备竞赛的大背景下,安全形势都史无前例的异常严峻!
四、AI vs. AI 的实质:让防御也同样具备机器效率
AI vs. AI 不是指“防守方也部署一个大模型”,而是要建立一套基于 AI 的分层防御体系。
第一层:确定性控制
很多安全措施不需要 AI,例如:
• 默认拒绝高价值钱包的非预期 EIP-7702 授权;
• 对委托实现地址实行白名单;
• 对批量未来 nonce 签名默认拒绝或强制升级审批;
• 限制单一密钥、签名域和自动化钱包的资产额度及权限;
• 对管理员改判、全额转出和跨链操作设置独立审批;
• 将性能监测、营销和分析脚本移出登录、交易和签名页面。
这些安全控制,规则明确、可测试、可管理,不应交给模型自由判断。
第二层:AI 负责复杂分析与持续验证
AI 适合处理:
• 从漏洞公告和攻击事件中提取技术细节;
• 将外部风险映射到内部合约、组件、依赖和权限,快速自查;
• 对大量异常情况进行实时监控与分析,快速响应;
• 辅助分析历史代码和存量系统中可能被忽略的历史风险。
AI 的输出仍需进行确定性验证,不能生硬地把 AI 生成的影响面分析或修复建议直接当成事实。
第三层:人负责授权、例外和最终责任
安全负责人仍需决定业务连续性、风险接受、例外审批和外部协调。发挥 AI 的长处,规避 AI 的短处(幻觉等),这也是我们在 AI 攻防竞赛中争取领先黑客的必要能力。
AI vs. AI 真正要提高的是如下三个环节的效率:
① 从外部风险出现,到内部影响面研判;
② 从确定影响,到获得可信的风险自查结果;
③ 从确认风险,到完成处置。
五、DeepScan - Security Intelligence:把威胁情报转化为实时自查与持续安全响应
GoPlus 即将推出的 DeepScan - Security Intelligence 正是基于这个想法,致力于利用 AI 的能力,让每个团队多拥有一个持续在线的 AI CISO(首席信息安全官,Chief Information Security Officer),持续跟踪威胁、判断业务影响、组织风险验证,并为修复与应急响应制定可执行方案。具体包括:
• 第一手威胁情报:持续跟踪漏洞、攻击事件、软件供应链、第三方协议风险等威胁情报;
• 影响面研判:判断外部风险是否影响自身合约、组件、运行环境;
• 针对性自检:将情报转化为可执行的检测工具,快速进行针对性自查;
• 修复与应急响应:快速衔接安全处置,修复漏洞并复查。
结语
Binance 事件给我们敲响了一个警钟,AI 时代没有攻不破的系统!
我们要尽早、尽可能的让防御系统也具备机器效率,这是一场与黑客团伙较量,不能输的生死竞赛!

⚠️ 漏洞分析:zkLink Nova 以太坊桥攻击事件分析
10 月 29 日 ,攻击者用一笔交易从 zkLink Nova 的 L1 托管合约提走 22.43129453 ETH 和 11 种 ERC-20。按攻击发生时的价格,被盗资产总价值约 797,016.48 美元。
🔍 根本原因:
漏洞在 zkLink Nova 的 Arbitrator.claimMessage。该函数用 transient storage 中的 finalizeMessageHash 记录“刚刚被源链 canonical message service 回调确认过的消息”。调用结束后没有清除这个临时值,也没有要求每一次调用都完成一次新的认证回调。已经通过认证的消息因此可以被重复使用。
etherscan.io/tx/0x4f3c23e75b…


Quick updates: upon identifying the exploit, our team has moved immediately to contain the situation. The following emergency measures have been taken:
1. Block production on zkLink Nova suspended.
2. Emergency-patched the affected contracts and temporarily disabled withdrawal channels to cut off any further attack vectors.
3. The tech team is conducting a comprehensive security review across all related components.
zkLink Nova services will only be restored after we have fully confirmed that all risks have been eliminated.
We understand this is a difficult moment for our users and we are committed to resolving this with full transparency. Thank you for your continued patience and support.🙏
3/
协议把 SyncL2TxHashRelayer 设为已授权 relayer,同时该合约对任何人开放调用。攻击交易的日志显示,Ethereum Gateway(0x83Bc7394738A7A084081aF22EEC0051908c0055c)的身份被用来调用只允许 gateway 执行的 ZkLink.syncBatchRoot。batch 116409 被写入攻击者选定的 l2LogsRootHash。随后的提款只对照这个 root 做包含性证明,伪造的 ETH 与 ERC-20 提款因此被接受。资金从托管合约直接转给攻击者 EOA,没有先进入攻击合约。
etherscan.io/tx/0x4f3c23e75b…

4/
📌 相关交易
攻击者地址:
0xaCA0655a11200A80d33D0E48786317304cDE5718
攻击合约地址:
0xD5f162B68a0281686E8Dc76dB8d67d2f3E6Aff07
被盗合约地址:
0x5fD9F73286b7E8683Bab45019C94553b93e015Cf
0xAd16eDCF7DEB7e90096A259c81269d811544B6B6
漏洞合约地址:
0x1Ee09A2cAa0813A5183f90F5a6d0E4871f4C6002 (代理合约)
0x7a0Bb4805EcB7fD3C8DAbbE4AFa0E91cB1761E34 (实现合约)
被冒用网关合约地址:
0x83Bc7394738A7A084081aF22EEC0051908c0055c
账款分发地址:
0x211b4aebefea02470587286b398ed28fb7e09c6a
0x2d5a8aabf7af4022e314eb2a54753ba2402bafb0
0x75dcf3395b6cbefc6b66b28d6d93f193b58dc0f3
攻击交易:
etherscan.io/tx/0x4f3c23e75b…

⚠️ 漏洞分析:Polymarket 用户被盗事件分析
10月29日(UTC),Polymarket 国际站 Polymarket[.]com 发生用户资产被盗事件。第三方性能监控服务商 DebugBear 的 RUM 脚本遭供应链污染,恶意代码被投递至用户页面并滥用其交易与签名权限。
链上分析显示,主路径涉及 710 个 DepositWallet, 731 个地址,损失约 271 万美元(地址数不代表实际用户数)。
Polymarket 官方随后表示已修复问题并恢复服务,同时承诺对受影响交易者进行全额赔付,实际赔付进度仍以官方后续公告为准。
🔍 攻击过程:
1、恶意脚本通过 cdn.debugbear[.]com/C7xcKKrjUnXK.js 投递。
2、读取 Polymarket 会话和账户上下文,遍历 React 状态,寻找现有交易客户端及 signer。
3、构造恶意订单、ERC-1155 批量转移或 EIP-712 DepositWallet 批量消息,通过现有签名器请求签名,并
4、将操作提交至 Polymarket relayer。
USDC.e 经 Relay Router 兑换为 POL,进入恶意脚本内置的主归集地址。
5、随后资产被分发至多个地址,部分资金跨链至 Ethereum,并兑换、归集为 ETH。
目前,DebugBear 最初如何被攻破、具体何种发布权限遭到滥用,仍待官方复盘报告披露。
📌 攻击者主归集地址:
0x3F99139F1C5854bb628c2e576Aaf638e99dFfc18
🛡️ 安全建议:
1、若曾在相关风险时段使用 Polymarket[.]com,应关闭旧标签页,通过可信设备和官方入口重新访问,不要继续使用可能受污染页面中的交易客户端。
2、保存证据并核查全部资产,包括稳定币、POL 和 ERC-1155 仓位;保留相关交易哈希、签名弹窗和浏览器记录,便于后续赔付与调查。
3、撤销不再需要的 Session Key 和链上授权,检查异常 ERC-20/ERC-1155 approval。注意,撤销授权无法追回已经转出的资产。
4、警惕利用安全事件实施的钓鱼攻击,仅相信官方渠道发布的消息,不向所谓“赔付客服”提供密码、验证码、私钥或助记词,也不支付所谓“解冻费”“验证费”。

🚨GoPlus安全警报:Binance 多链热钱包体系被盗,被盗金额约 58 亿美元,截止目前已有约 30 亿美元被盗资金被冻结。
Binance.US 为独立平台,不受本次事件影响,BNB Chain 未被攻击,也无 Ethereum 或 EIP-7702 相关漏洞。
根据分析,链上证据强烈支持未授权转出:攻击者取得热钱包 Binance 14 的有效 EIP-7702 授权签名,将钱包委托给恶意合约,随后批量转走 ETH 和 63 种代币,并进一步控制 Hot Wallet 34 中的 USDC。
攻击者利用 EIP-7702 是为了提高资产转移效率,Binance 14 已于 00:10:35 UTC 清除恶意 EIP-7702 委托。
根本问题可能是签名或提现系统被滥用。50 多个连续 nonce 的授权签名、其他钱包的直接签名转出以及多链同步盗取的攻击特点,使“签名基础设施被控制”比“原始私钥泄露”可能性更高,但目前仍不能排除多个私钥泄露或软件供应链攻击。
攻击者相关 IOC:
主攻击地址:0x7C8601d4645b93cea45F71e118A729332e6B5CA0
恶意 EIP-7702 实现合约:0x63e842B054Bd624a465454D533C33F573e9c6fAe
Ethereum 主归集地址 / Exploiter 2:0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c
📌 安全建议:
1、交易所、托管机构和高价值钱包应默认禁止高价值 EOA 签署 EIP-7702 授权,确需使用时,必须采用实现合约白名单、链 ID 限制、独立审批和额度控制,禁止签署连续未来 nonce 授权。
2、避免一个热钱包同时成为其他智能钱包的全能操作员;按目标合约、函数、资产、额度和时间窗口实施最小权限。分离不同链、不同钱包和不同业务的签名策略与审批域;控制热钱包余额,避免单一签名权限触及数十种、数十亿美元资产。
3、对普通用户而言,注意警惕利用安全事件的钓鱼攻击,仅相信 Binance 官方渠道,不向所谓“赔付客服”提供密码、验证码、私钥或助记词。提现时注意确认对应币种和网络状态,先小额测试,不因恐慌切换到不支持的链。


1/4
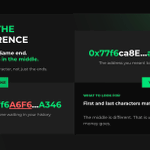
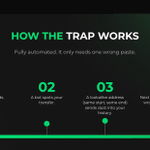
昨晚,GoPlus Security 参加了在新西兰奥克兰举办的Web3 Meetup,和当地的 Web3 社区分享链上安全主题:“地址投毒:一次复制粘贴出错,资产就可能转给了黑客”。
感谢每一位到场交流的朋友🙌 内容回顾👇


4/4
你应该学习的 5 个安全习惯
1. 不要直接从交易记录复制钱包地址
2. 也不要手动地输入地址
3. 但是一定要逐个字符核对完整地址
4. 还要在钱包里隐藏“粉尘转账(dust transfer)”
5. 更要在大额转账前,记得先转小额测试一下
关注 @GoPlusZH 获取实时安全预警🛡️

GoPlus DeepScan 全民提名第三期|Web3 安全热点专场中奖名单公示
恭喜以下 10 位提名用户中奖,每人获得 10 U :
@0xanyar
@TyoApod
@koirc38116997
@loveli_lovelife
@cheuk_baby
@lavely_9
@0xNuls_
@MatthewMburkett
@DavidMurcuc
@ZestGl0w
备注:
1、奖励将稍后通过官方账号私信登记,请谨防钓鱼链接与假冒账号。
2、本次抽奖由 Grok AI 执行:有效回复账号按 handle 排序后,以帖子 ID 生成 SHA256 种子抽样,结果可复现。

1/2
🎁 DeepScan 全民提名·第三期|Web3 安全热点专场来了!
量子计算又往前迈了一步,OpenAI 数学成果刷屏,社区都在问:比特币扛得住吗?智能合约要被干趴了吗?
Ledger 经销商 CryptoBilis 恶意植入钱包导致1亿美元被盗,硬件钱包和离线 Iphone 谁更安全?
币安 .ai 域名带火 Agentic Wallet,Agent 钱包怎样使用不会被盗?
这些热点你最关心哪个?GoPlus 将根据投票结果输出安全研究报告。
🎟️ 活动奖励:从有效参与用户中抽取 10人,每人 10 U
🗳️ 参与方式:
1、关注 @GoPlusZH 并转发本推;
2、在线程推文“2/2”中投票;
3、10月26日 23:00(UTC)结束投票后公布抽奖结果和安全报告。

投票热度最高话题报告已正式发布:
nitter.cf/GoPlusZH/status/211537…

近期硬件钱包、交易所又发生用户数据泄露,请务必警惕相关的钓鱼攻击、社工攻击和SIM卡交换攻击👇👇

4 data leaks reported today:
1. Coinbase's vendor Amplitude exposed some users’ contact data (funds unaffected).
2. Bithumb (Korea) had user data leaks.
In TradFi, two securities firms in Korea leaked data:
3. Mirae Asset
4. Daishin Securities
You can't prevent a leak, but you can protect yourself.
Leaked exchange data (names, emails, phone numbers, addresses, ID documents, transaction history) is mostly used for phishing, SIM swapping, and social engineering.
Reduce info you share
- Use a unique email alias for each exchange (SimpleLogin, Apple Hide My Email, etc). A leak then can't be linked to your other accounts, and you can spot which service leaked.
- Share only what's required. Don't add optional profile details.
- Use a dedicated phone number (a VoIP or secondary SIM) for exchange accounts if you can, since leaked numbers are the main route to SIM swaps.
Lock down the account
- Use a unique, long password from a password manager.
- Turn on hardware security keys (YubiKey) or passkeys, or at least an authenticator app.
- Avoid SMS 2FA.
- Enable withdrawal address whitelisting and a withdrawal time lock if the exchange offers them.
- Set up an anti-phishing code, which puts a code you choose in every legitimate email from the exchange.
- Review active sessions and API keys regularly. Delete any API keys you don't use.
- Restrict API keys to withdraw-disabled and IP-whitelisted.
Defend against
- SIM swapping: Ask your carrier to add a port-out PIN or number lock.
- Phishing and impersonation: Assume anyone who contacts you about your account, "security issues," or "refund recovery" is a scammer, even if they know your name, balance, or recent trades.
- Exchange support staff don't ask for your password, 2FA codes, or seed phrase.
- Never click links in emails or texts. Go to the site yourself.
- "Wrench attacks": Leaked addresses plus holdings data have led to real-world extortion and robberies. Don't publicize your holdings, and keep large balances out of anything tied to your home address if you can.
If a breach is announced
1. Change the exchange password and any other account that reused it.
2. Check haveibeenpwned.com for your email address.
3. Revoke API keys and active sessions.
4. Review recent withdrawals and security settings.
5. Watch for phishing emails and texts that reference the breach, because scammers move fast after one.
Stay SAFU! 🙏

新的发射机制,从一个好想法开始。@GoPlusSecurity 和 @OpenFour_dev 一起支持Web3开发者设计下一代发射机制。
本次活动入选的方案可获GoPlus提供的免费代币安全审计,欢迎提交方案 👇

Every launch mode on Four started as someone‘s idea.
Now OpenFour and @GoPlusSecurity are putting $500K behind the next ones.
Bring yours, get it listed, and the whole Four.Meme community gets to launch with it.
Submit a proposal NOW: forms.gle/y7MkHHdj7yGVwS5m7
详细规则:

$500,000 for the next launch mechanisms on OpenFour, in partnership with @GoPlusSecurity.
Build your own launch mechanism on Four.Meme's infrastructure on @BNBCHAIN.
Once it's listed, any project on OpenFour can use it, and you keep earning from the fees it generates.
Selected mechanisms get:
• Free security audit
• $2,000 when it goes live
• Up to 50% fee share
• Official promotion and integration support
Any mechanism is welcome, with priority on:
• Royalty vaults and revenue distribution
• Custom bonding curves and trading logic
• New migration paths and incentive models
• New combinations of OpenFour's modules, or with protocols such as Binance Agent ID
You design it. You own it.
Submit a proposal → forms.gle/y7MkHHdj7yGVwS5m7

⚠️ BNBChain上的预测市场 @predictdotfun 的用户钱包发生未授权资金转移,涉及金额约 40 万 USDT,项目方承诺全额赔偿。初步调查显示,事件可能与其第三方服务商托管的 API 文档网站遭入侵有关,Predict[.]fun 已预防性下线该文档网站。
近期使用过相关 API 文档或示例代码的用户,请立即检查账户及密钥安全。
Stay #SAFU!

We are aware of a small number of users who have experienced unauthorized transfers of funds from their wallets, totaling approximately 400,000 USDT.
Our preliminary investigation suggests that our API documentation site, which is hosted by a third-party provider, may have been compromised, potentially affecting a small number of users over a short period of time. The API documentation site has been taken offline as a precaution and will remain offline until our investigation is complete.
At Predict.fun, we take the security of our users and their funds extremely seriously. As such, we will fully reimburse all affected users for any funds lost as a direct result of this incident.
Once our investigation is complete, we will publish a full post-mortem detailing what happened and the steps we're taking to prevent similar incidents in the future.

1/
⚠️ 漏洞分析:X100 治理劫持事件损失 484.8 万美元分析
10 月 24 日,@x100global(代币 $X)被闪电贷治理劫持。攻击者在同一笔交易里取得 Senate 三席中的两席并立即执行提案,把国库 X 卖进自己新建的薄池。三笔交易从主池净抽走 4,848,988.78 USDT,攻击者到手 4,848,017.34 USDT(约 484.80 万美元),另控制 828,094.32 枚尚未变现的 X。
根本原因:
Freezer 把参议员席位按“当前冻结余额”实时排序,付 100 X 即可立刻参选;两票即多数,提案可以在同一笔交易里提出、投票并执行。治理能指挥国库按提案指定的池子卖出 X,且不设有效的最低成交额。闪电贷因此可以租到多数席位,把国库存进攻击者刚建好的薄池。
🔍 攻击过程:
以第一笔交易为例:etherscan.io/tx/0x38c60844f1…
1️⃣、先租到投票用的 X。 Aave V3 的 aUSDT 把 1,942,457.637245 USDT 打给执行合约。执行合约立刻在 Uniswap V3 主池 0x0d85edd90c94053fc5997551b1baa8a77aa02fa0 花掉 1,942,356.637245 USDT,买到 38,200.000002 X,均价 50.8470 USDT。借贷额比买入额多出的 101 USDT 留在执行合约里,其中 100 USDT 稍后被放进新池。

6/
6️⃣ 最后还款并把利润转出。 执行合约向 Aave 归还 1,943,428.866064 USDT,其中费用 971.228819 USDT。剩下的 4,749,726.096973 USDT 先到外层合约,再到攻击者 EOA。

7/
📌 攻击交易
攻击者地址:
0x7ec2afdf3ec5964899894f8d58afa95cbb8ffd63 (Tx1)
0xfc3facd67138966ab0c841e905b0c4bca1abe92f (Tx2)
0xdab137f390df77caa97fd492540e973fd5e2f8c8 (Tx3)
攻击合约地址:
0x89e903e4512f8a315cebd99c29a1e40eee6fe2c9 (Tx1)
0x1ba033875fdcb4ab83caaa9e16adc44c4abcd5c4 (Tx2)
0xc1fd840df75f3ae77281a6625fe2f2153fc736ca (Tx3)
被攻击的漏洞合约地址:
0x79f35a33fe2813414851c4ae8daeacd14d822a46 (Tx1, Tx2, Tx3)
被攻击的资金池地址:
0x0d85edd90c94053fc5997551b1baa8a77aa02fa0 (Tx1, Tx2, Tx3)
参议员助手地址:
0xe08107e7dc7c4540d139392e9d0fea99ca019f37 (Tx1)
0x176d1ea0ee9569783c6f6e455f7be6171566619c (Tx1)
0xc2f69b21bea8f0c64cbd4597f262c80c993073ba (Tx2, Tx3)
0xb21f45868dcaae3be7c842971ae61dd93d4c7cde (Tx2, Tx3)
国库卖入的攻击者创建的交易池地址:
0x9a03c41c539880b51508bebbc2dde7b738f6f075 (Tx1)
0x503f83894ad3df6bf001ea79cef45f2672a2673b (Tx2)
0x9a03c41c539880b51508bebbc2dde7b738f6f075 (Tx3)
攻击交易:
etherscan.io/tx/0x38c60844f1… (Tx1)
etherscan.io/tx/0x77c46e1aa9… (Tx2)
etherscan.io/tx/0x7c49bf2886… (Tx3)
