

Je parle de souveraineté monétaire et numérique dans un monde où protéger sa vie privée devient suspect...
X
Joined December 2023
- Tweets6.8K
- Following0
- Followers13.4K
- Likes6.7K



Pinned Tweet
🇪🇺 Triste avenir pour les européens...
• Caméras obligatoires dans TOUTES les voitures neuves
• Présomption de légitime défense pour la police
• Chat Control réintroduit
• Euro numérique en phase finale
• Identité digitale européenne (Wallet eIDAS)
• Vérification d’âge biométrique
• Reconnaissance faciale dans l’espace public
• Contrôle d’âge sur les réseaux sociaux
#SurveillanceDeMasse ⏳

Comment cela a-t-il pu être possible ?
> EIP-7702 (introduit avec la mise à jour Pectra) permet à un wallet classique de se déléguer temporairement à un smart contract
> Vers 20h20 UTC le hot wallet Binance 14 a signé une délégation EIP-7702 vers un contrat déployé par l’attaquant
> Une fois délégué le contrat pouvait déplacer les fonds du wallet sans nouvelle signature à chaque transfert
> La signature de cette délégation a été faite avec la clé privée du wallet Binance 14 lui-même !
> L’adresse qui a initié l’attaque a été financée via Tornado Cash (plusieurs dépôts d’environ 0,1 ETH)
> L’attaquant a déployé un contrat de sweep personnalisé et a même fait des essais le même jour sur des wallets test
> Quelques minutes après la délégation une seule transaction a vidé une grande partie de Binance 14 (167k ETH + 1,6 Md$ USDT + des dizaines d’autres tokens)
> D’autres hot wallets (Binance 16, etc) ont suivi rapidement
Bref... Pour que la délégation EIP-7702 soit signée l’attaquant devait soit :
- avoir accès à la clé privée du hot wallet
- soit avoir réussi à faire signer la transaction par les systèmes/signataires de Binance (compromission du pipeline de signature)
Ce n’est pas une faille dans un smart contract de Binance. C’est une compromission au niveau de la gestion ou du contrôle des clés des hot wallets
@binance n’a pas encore publié de détails techniques officiels.


Les cypherpunks voulaient un argent que nul ne puisse arrêter... aujourd'hui c’est celui qui peut le faire le plus vite
Ils appellent ça "protéger l’industrie et les partenaires"
RIP la Crypto fiat monnaie

⚠️ Gros mouvements depuis des hot wallets Binance labellisés (notamment Binance 14, Binance 16, Hot Wallet 34)
> Ordres de grandeur évoqués : 2,7 à 3,5 milliards $ de transferts (ETH, USDT, USDC et dizaines d’autres tokens)
> Certains mouvements semblent financés ou liés à Tornado Cash
> Plusieurs wallets Binance ont envoyé vers des adresses nouvelles/non labellisées
> Le marché a réagi quand même avec des liquidations importantes (+600M$ en une heure)
> Les fonds ont en partie été blacklistés par Tether/Circle sur le wallet de réception principal
BTC sous 79k temporairement...
Transaction signalée par Spreek : 0x53bd38b816c23e74134786c29a8c18d792777998a3b9326047b583100e88e2f3
Wallets Binance sources (Ethereum) :
- Binance 14 : 0x28C6c06298d514Db089934071355E5743bf21d60
- Binance 16 : 0xDFd5293D8e347dFe59E90eFd55b2956a1343963d
- Smart account / Hot Wallet 34 : 0xEe7aE85f2Fe2239E27D9c1E23fFFe168D63b4055
Adresse de collecte principale (même adresse sur plusieurs chaînes) : 0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c
Autres destinations observées :
- 0x8532fa14acaf483729c449b8458aeddb900543d4
- 0x9749292D74Fd460982d0912eA9515EA24736C762
- 0x0Ddf0480016e6bCb2C1F5d190D221FBA1320697e
- 0x8d53903625b8e839b9DF4bd28B0EFb1CD6b8639A
Autres chaînes (selon Blockaid) :
- Arbitrum : Binance 56 / Hot Wallet 1 etc.
0x1b5b4e441f5a22bfd91b7772c780463f66a74b35
0xf92402bb795fd7cd08fb83839689db79099c8c9c
- Avalanche : plusieurs wallets Binance 0x9f8c163cBA728e99993ABe7495F06c0A3c8Ac8b9 etc..


En avril je signalais que le vrai risque n’était pas le protocole, mais tout ce qui tourne autour de la session dans le navigateur
Aujourd’hui un script tiers dans le frontend a lu les clés et drainé des comptes (C’est le troisième incident de sécurité de @Polymarket cette année et le deuxième drain frontend !)
Ils m’avaient bloqué à l’époque
Inutile de rediscuter 👋🗑️


Hello @Polymarket @PolymarketDevs
Oui tout est accessible via vos APIs publiques (Gamma + Data API) + on-chain Polygon
Mais les données des utilisateurs ne sont pas un jeu ne soyez pas sarcastique !!
Cette exposition massive (profils complets avec noms/bios/photos + wallets proxy/base + graphe social + champs internes) rend la vie privée beaucoup trop facile à corréler
Polymarket doit changer "rapidement" ces points :
1️⃣ CORS : supprimer immédiatement le wildcard `*` + `credentials=true` sur le CLOB API (origins explicites uniquement)
Cela permet à n’importe quel site web tiers de faire des requêtes cross-origin en se faisant passer pour un utilisateur légitime (CSRF-like + risque d’exfiltration de credentials). Ce n’est pas une "feature publique normale"!!
2️⃣ Pagination & rate limiting : bloquer `limit=999999`, imposer un max réel (1000 par requête) + rate limiting strict (ex 100 req/min par IP)
Le bypass actuel permet de dumper +300 000 enregistrements en quelques minutes sans aucun frein (DoS + scraping massif), alors que vos docs indiquent des limites théoriques (1000 req/10s sur Data API) qui ne fonctionnent pas en pratique !!
3️⃣ Endpoints non authentifiés : nettoyer immédiatement les champs internes exposés (`admin_auth_addr`, `createdBy/updatedBy`, indicateurs admin, rapports complets, `/v1/data/followers/{address}`)
Ces champs n’ont rien à faire en public : ils exposent des indicateurs admin et le graphe social complet, violant le principe de moindre privilège et facilitant le doxxing/ciblage 🤨
4️⃣ Dépendances : patcher Axios ≥ 1.15.0 (CVE-2025-62718 SSRF, CVSS 9.9) et Next.js ≥ 14.2.15 (CVE-2024-51479 auth bypass)
Axios vulnérable permet un SSRF vers vos services internes (localhost, métadonnées cloud). Next.js permet de contourner l’authentification basée sur le pathname. Ce sont des portes ouvertes vers l’infrastructure backend !
Zéro FUD, juste de la cybersécurité responsable. La plateforme est excellente mais doit rester solide, surtout dans un contexte où la privacy = sécurité physique (Surtout en France)...
Depuis DAC8 (1er janvier 2026), les autorités fiscales reçoivent automatiquement identités + wallets + transactions des résidents UE. Combiné à des données publiques facilement scrapées, cela facilite le ciblage. Résultat : 41 enlèvements/séquestrations crypto recensés depuis janvier 2026 (1 tous les 2,5 jours), soit 40% des cas européens. Les wrench attacks explosent.
Lancez un sondage communauté : "Faut-il durcir ces configs API ou tout laisser tel quel" !!
Longue vie à vous 🖖
#Privacy

La décentralisation s’arrête à l’interface.

We've identified & fixed an issue impacting our international platform, Polymarket.com. One of our 3rd party providers was compromised, and we have referred this to relevant law enforcement.
Anyone who has been impacted will be made whole.
Out of an abundance of caution, we have temporarily halted trading & are working to bring the platform back online.
🇪🇺 Christine Lagarde quitte la BCE le 7 février 2027 !!
Départ anticipé de 8 mois
Mandat officiel jusqu’à fin octobre 2027
Je vous l’ai dit plusieurs fois ici
Ce n’est pas une démission surprise
C’est un calendrier...
> Fin de mandat de Macron : printemps 2027
> Élections françaises : Marine Le Pen favorite dans les sondages
> Objectif : que Macron et Merz puissent encore placer leur poulain à la tête de la BCE avant que le rapport de force politique ne change en France
Le WEF est dans la boucle depuis des mois. Elle a déjà dit "Ready to serve" et Klaus Schwab la voulait depuis longtemps
Larry Fink et André Hoffmann restent jusqu’à Davos 2027, puis la transition peut se faire
Résultat... La présidence de la BCE et la présidence du WEF restent dans le même cercle pendant plusieurs années supplémentaires !
Le poste change
Les priorités non
Euro numérique, Pontes, Appia, traçabilité, plafonds, waterfall… tout continue exactement dans la même direction
C’était juste écrit à l’avance.


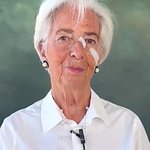
Annoncer son départ anticipé de la BCE avec deux pansements bien visibles sur le visage... c’est un choix !
Pas un hasard de timing de tournage. Un choix.
On peut expliquer une décision purement institutionnelle par écrit en costume visage dégagé... Ou on peut le faire en vidéo avec les traces d’une petite chirurgie de la peau bien en évidence et laisser le sujet basculer immédiatement sur "prenez soin de vous", "courage", "petit cancer de la peau"
Résultat la conversation glisse de "pourquoi février 2027 précisément ?" vers "Christine Lagarde a eu une opération, soyez bienveillants"
Le sujet lourd et compatissant arrive pile au moment où l’on pourrait parler de calendrier de succession et de continuité. Il n’efface pas les questions. Il les recouvre juste d’une couche d’émotion difficile à contester !
Très efficace. Très classique 🇪🇺

🇪🇺 Christine Lagarde quitte la BCE le 7 février 2027 !!
Départ anticipé de 8 mois
Mandat officiel jusqu’à fin octobre 2027
Je vous l’ai dit plusieurs fois ici
Ce n’est pas une démission surprise
C’est un calendrier...
> Fin de mandat de Macron : printemps 2027
> Élections françaises : Marine Le Pen favorite dans les sondages
> Objectif : que Macron et Merz puissent encore placer leur poulain à la tête de la BCE avant que le rapport de force politique ne change en France
Le WEF est dans la boucle depuis des mois. Elle a déjà dit "Ready to serve" et Klaus Schwab la voulait depuis longtemps
Larry Fink et André Hoffmann restent jusqu’à Davos 2027, puis la transition peut se faire
Résultat... La présidence de la BCE et la présidence du WEF restent dans le même cercle pendant plusieurs années supplémentaires !
Le poste change
Les priorités non
Euro numérique, Pontes, Appia, traçabilité, plafonds, waterfall… tout continue exactement dans la même direction
C’était juste écrit à l’avance.
C’est le moment où elle estime que le coût de se taire devient supérieur au coût de parler
Et ce moment coïncide avec la fin du mandat de celui qui l’a nommée
Elle choisit de parler tant que le cadre qui l’a installée est encore en place !

I will be leaving the @ECB in February 2027 because I want to have the freedom of speech, the freedom of expression, and the freedom to engage on matters that are not monetary policy matters.
Apparaître comme ça devant les caméras n'est pas un hasard... C'est un choix !
Annoncer son départ anticipé de la BCE avec deux pansements bien visibles sur le visage... c’est un choix !
Pas un hasard de timing de tournage. Un choix.
On peut expliquer une décision purement institutionnelle par écrit en costume visage dégagé... Ou on peut le faire en vidéo avec les traces d’une petite chirurgie de la peau bien en évidence et laisser le sujet basculer immédiatement sur "prenez soin de vous", "courage", "petit cancer de la peau"
Résultat la conversation glisse de "pourquoi février 2027 précisément ?" vers "Christine Lagarde a eu une opération, soyez bienveillants"
Le sujet lourd et compatissant arrive pile au moment où l’on pourrait parler de calendrier de succession et de continuité. Il n’efface pas les questions. Il les recouvre juste d’une couche d’émotion difficile à contester !
Très efficace. Très classique 🇪🇺
🇫🇷 La Préfecture de Police nous explique que pour Halloween "les règles restent les mêmes"
Sauf que la loi de 2010 qu’ils sont censés appliquer dit exactement l’inverse !
Article 2 II de la loi n° 2010-1192 :
L’interdiction ne s’applique pas "si elle s’inscrit dans le cadre de pratiques sportives, de fêtes ou de manifestations artistiques ou traditionnelles"
Halloween est une fête. Les déguisements des enfants (et des adultes) sont donc couverts par l’exception prévue par le texte. Ce n’est pas une interprétation, c’est écrit noir sur blanc !
Pendant que des parents se demandent s’ils peuvent laisser sortir leurs gosses samedi, l’État communique à côté de sa propre loi. Et en parallèle :
L’amendement 10 vient de faire du visage couvert en manifestation un délit même sans trouble à l’ordre public
L’arrêté drones en Ardèche pour surveiller Halloween a été suspendu hier par le TA de Lyon
Ils ignorent l’exception écrite pour Halloween… tout en durcissant les règles partout ailleurs. Les règles restent les mêmes... Sauf celles qui sont écrites dans la loi visiblement.


À #Halloween, les règles restent les mêmes ! 🎃
🚫 Dissimuler son visage dans l'espace public est une infraction passible de 150 € d'amende.
🔪 Être porteur d'une arme, même factice, est passible de 3 ans d'emprisonnement et 45 000 € d'amende.

Readers added context they thought people might want to know
L'interdiction de dissimuler son visage dans l'espace public ne s'applique pas si elle s'inscrit dans le cadre de fêtes ou de manifestations artistiques ou traditionnelles (loi n°2010-1192 art. 2). Cette exception concerne les déguisements festifs comme à Halloween.
service-public.fr/particuliers/v…
x.com/airforceswann/…