Stipe (@StipeMara) profile picture

CyberOps & SecOps | Threat Defense Purple Team : le résultat improbable d'un pentester et d'un analyste SOC qui cohabitent dans le même cerveau.

Joined September 2026
Photo by Stipe (@StipeMara)Photo by Stipe (@StipeMara)Photo by Stipe (@StipeMara)Photo by Stipe (@StipeMara)Photo by Stipe (@StipeMara)Photo by Stipe (@StipeMara)Photo by Stipe (@StipeMara)Photo by Stipe (@StipeMara)Photo by Stipe (@StipeMara)Photo by Stipe (@StipeMara)
🇮🇷🔥🇮🇱 Un groupe iranien soupçonné de cyberespionnage utilise de faux documents fiscaux pour infiltrer des organisations israéliennes. Derrière ces pièces jointes se cache SimpleHelp, un outil légitime de prise en main à distance. 1/2
1
1
1
18
Le scénario : faux portail fiscal, CAPTCHA, archive ZIP, puis exécutable déguisé en document officiel. L’attribution à MuddyWater (Iran) reste suspectée, pas confirmée. Cato n’a pas établi de prise de contrôle réussie des machines ciblées. 2/2
31
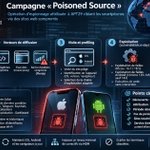
🚨APT29 🇷🇺 ne cible plus seulement les serveurs : ses opérateurs piègent les sites web pour compromettre les smartphones de leurs visiteurs. Sekoia 🇫🇷 documente une campagne visant iOS et Android, sans clic ni téléchargement supplémentaire. 1/3
1
1
32
Les chaînes exploitent des failles iOS et Android déjà corrigées pour voler cookies, identifiants, données de messagerie, photos et mots de passe Wi-Fi. Attribution APT29 : confiance moyenne à élevée selon Sekoia. Les mobiles non patchés restent exposés. 3/3
1
6
🟢🛡️ Recommandations : maintenir iOS, Android et les navigateurs À JOUR, imposer un niveau minimal de correctifs via MDM et ÉCARTER les terminaux obsolètes. En cas de suspicion de compromission, révoquer les sessions et jetons d’accès, puis déclencher une analyse du terminal.
10
⚠️🇺🇸 CISA ajoute CVE-2026-119977 au catalogue KEV : WordPress Core est exploité activement. Cette faille TOCTOU (CVSS 8.1) peut permettre une exécution de code à distance, sans authentification, pendant une mise à jour complète. 1/2
1
69
Le défaut expose des chemins temporaires d’installation, prévisibles et accessibles depuis le web. L’attaque nécessite une fenêtre durant l’upgrade. WordPress 7.1.4 corrige la faille. Échéance CISA pour les agences fédérales US : 6 novembre. 2/2
21
⚠️Un outil de sécurité Linux transformé en cheval de Troie. Des pirates ont compromis le mécanisme de mise à jour de cPGuard, puis distribué un script malveillant aux serveurs qui lui faisaient confiance. La supply chain vient de frapper les hébergeurs. 1/3
1
2
3
233
Le script installé une porte dérobée et collectait notamment : • /etc/shadow et /etc/passwd • Configurations MySQL/MariaDB • Historique du compte root • Clés et fichiers SSH Les données étaient envoyées vers un serveur de licences du fournisseur. 2/3
1
47
Près de 3 000 serveurs seraient concernés. Versions touchées : cPGuard 5.88.12 à 5.88.19. Le correctif 5.88.25 supprime la porte dérobée, mais ne suffit pas : mots de passe, clés SSH et secrets exposés doivent être renouvelés.
15
L'IA d'Anthropic est parvenue à pirater Chrome, Windows, Android, Linux et Safari toute seule en quelques secondes à peine journaldugeek.com/2026/11/04… #news
1
6
7
3,526
🩸 Une cyberattaque a visé l’Établissement français du sang. La cible ? Les systèmes de réfrigération de sites stockant du plasma. Les attaquants ont tenté de modifier les seuils de température et de dégivrage. Cette fois, les alarmes ont joué leur rôle. 1/2
1
2
6
128
Trois sites de stockage de plasma ont été concernés. Les produits ont été sécurisés ou transférés : aucune perte ni conséquence sanitaire signalée. L’incident rappelle qu’une compromission OT peut toucher directement une activité vitale, sans passer par le vol de données. 2/2
1
1
59
🇷🇺🇺🇸 On continue dans le même registre : à l’approche des midterms, une opération d’influence liée à la Russie diffuse de fausses accusations contre des candidats américains. Des vidéos truquées par IA imitent de véritables reportages. 1/3
1
1
7
108
Au Texas et dans l’Ohio, de faux témoignages ont notamment visé James Talarico et Sherrod Brown. Des chercheurs relient ces contenus au réseau d’influence russe Storm-1516. 2/3
1
2
75
La méthode : fabriquer un scandale, le relayer via des comptes coordonnés, puis laisser les copies se propager. X a supprimé des publications initiales, mais des copies circulaient encore. La désinformation devient une arme électorale. 3/3
2
11
‼️🇷🇺🇫🇷 Des milliers de comptes et de publications coordonnées pour retourner les Français contre l’Ukraine. Une enquête révèle l’ampleur de l’opération russe Doppelganger sur X. 1/3
31
657
12
2,188
24,958
639 publications coordonnées, 22 vagues de diffusion et 7,4 millions de vues. Les faux comptes exploitaient les colères sociales françaises pour diffuser un message : chaque euro envoyé à Kyiv serait volé aux Français. 2/3
3
46
1
263
2,526
Le dispositif utilisait de fausses identités occidentales, des domaines frauduleux et des publications synchronisées. Le 8 octobre, 97 messages ont été diffusés en trois minutes. L’objectif : amplifier les divisions et affaiblir le soutien à l’Ukraine. 3/3
2
42
253
2,298