




Antigamente o vírus queria a senha do seu banco.
Agora tem infostealer (o Aokigahara, achado pela Check Point) caçando o token do seu Claude Code, do Codex e do Cursor.
A real é que o notebook do dev virou o cofre da empresa.
E a chave tá num .env sem senha.
12
A Anthropic vai pra bolsa com o ticker ANT. Formiga.
Faz todo sentido.
Trabalha a madrugada inteira, carrega um peso que não é dela e no fim do mês você descobre que ela comeu todo o seu açúcar.
Digo, sua cota.
8
Regra nova pros meus bots: nenhum deles fica fuçando código por conta própria.
Chegou tarefa, vira um brief e vai direto pro Claude Code rodando headless. O bot só confere o result.log e me chama quando precisa de decisão.
Menos token gasto em vai e vem e menos surpresa no PR.
7
Antes, erro novo no Sentry significava eu ler, abrir o editor e corrigir na mão.
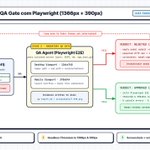
Agora um listener acorda o orquestrador, que faz um cheap check (state hash) pra ver se vale gastar agente. Daí vem spec, worktree isolada, coding agent e QA com Playwright, testando happy path e sad path. No fim sai um PR com prints.
Merge e deploy continuam bloqueados por hook. Quem aprova sou eu.
8
Rodar agente demais ao mesmo tempo trava a máquina, então botei limite e fila.
O claude-job.sh recebe os jobs e deixa no máximo 5 sessões simultâneas (MAX_SESSIONS=5, uma trava por sessão em .slots/). Lotou, o job elegível vai por ssh pra até 3 vagas no notebook (mac1 a mac3.lock), numa worktree isolada. Se o notebook tá offline ou com load alto, o job espera no queue.log.
No fim volta um result.log e um HANDOFF.md. Eu só olho o resultado.
15
Meus agentes viviam perguntando de novo coisa que já tinha sido decidida, ou decidindo de novo, só que diferente.
Resolvi com um arquivo por time:
> cada líder de time mantém um status.md e um DECISIONS.md
> o coordenador não manda mensagem pros times, só lê esses arquivos (checagem barata)
> só chega pra mim o que precisa de decisão humana
Parou o ping-pong e eu parei de ser interrompido por coisa que já tava respondida.
10
Percebi que sessões com mais de 150k tokens de contexto estavam comendo quase metade da minha cota diária. Cada mensagem nova relê tudo que já tá lá.
Mudei quatro coisas:
> autocompact em 60% (CLAUDE_AUTOCOMPACT_PCT_OVERRIDE=60)
> subagentes exploram o repo e devolvem só um resumo
> tarefa longa quebrada em etapas: spec, impl, tests, fixes
> cada etapa deixa um HANDOFF.md curto pra próxima
O contexto parou de inchar e a cota rende o dia todo.

18
No começo eu deixava 2 ou 3 agentes trabalhando na mesma pasta do repositório e era um caos.
Um trocava de branch no meio do teste do outro, sobrava git stash perdido e um matava o banco de teste que o outro estava usando.
Resolvi dando uma git worktree exclusiva para cada agente:
> project-wt1, project-wt2, project-wt3 para os coders e project-qa só para validação
> Port e test DB separados por worktree (app_test_wt1, app_test_wt2, app_test_qa)
> Trava de MAX_SESSIONS=5 no script para não derreter a máquina
Cada agente trabalha trancado na sua pasta, limpa os processos no EXIT e só me devolve o número da PR pronta.

14
Acabei com a alegria do agente coder dizer que a tarefa está pronta só porque o teste unitário passou no terminal.
Ontem mesmo ele entregou 169 testes verdes numa PR, mas quando o agente de QA abriu o modal no navegador veio um HTTP 403 seco na cara do usuário.
Agora toda PR precisa passar pelo QA gate antes de chegar em mim. O processo que deixei rodando:
> Sobe o servidor isolado daquela branch
> Abre o Playwright headless em 1366x768 e 390x844 (mobile)
> Testa o happy path e o sad path clicando na tela real
> Salva os prints e grava o veredito no qa-report.md
Se der REJECTED em um item, o próprio orchestrator já devolve para o coder corrigir sem nem me chamar.

1
31
Outro erro que me custou caro no começo foi colocar rotina de agente para checar fila de tickets, Sentry e status de CI a cada 30 minutos direto no LLM.
Na maioria das vezes não tinha nada novo, mas só de acordar o agente, carregar o contexto dos MCPs e responder "nada mudou" já ia embora uma fatia da cota o dia inteiro.
Mudei todas as rotinas para rodar uma checagem barata antes:
> Script leve bate na API e gera um hash do estado atual (state.sha)
> Compara com o .last_state.sha salvo no disco
> Se for igual, encerra em 150ms sem nem chamar o modelo
> Só acorda o agente e monta a spec quando realmente entrou erro novo ou card sem dono
Monitoramento 24/7 só para em pé se o "nada mudou" custar zero.

22
Muita gente me pergunta qual a diferença de usar o Grok Bot se eu já tenho o Claude Code no terminal.
Pra mim um não substitui o outro, o jogo vira quando vc coloca o Grok Bot pra comandar o Claude Code.
Hoje o Grok Bot fica acordado lendo meus tickets, olha erro novo no Sentry, organiza a fila de backlog, monta a spec e dispara o Claude Code em background. Depois que o código fica pronto, ele mesmo roda outro agente de QA que testa o fluxo todo no navegador simulando usuário real, além dos testes automatizados..
Eu quase não abro mais o terminal pra codar do zero, só recebo o aviso quando a PR já tá testada e pronta pra revisar.

1
52
Hoje quase não escrevo código na mão. Meu fluxo atual lê ticket e erro do Sentry, monta a spec, abre uma worktree isolada pro Claude Code implementar e depois outro agente faz o QA simulando usuário real no navegador com Playwright, além de rodar toda a suíte de testes..
Só olho a PR quando já tá tudo verde e com print da tela anexado. Merge e deploy continuam 100% na minha mão.

3
2
70
MD5 e SHA-1 ainda aparecem em muitos sistemas, mas ambos têm colisões conhecidas: já se produziram arquivos diferentes com o mesmo hash. Onde existe risco de adulteração, eles não bastam para garantir integridade. SHA-256 é a escolha usual hoje.
35
Quando o agente de código diz "pronto" numa feature Rails, pra mim ainda não está. Subo o servidor, abro a tela e passo pelo fluxo que mudou. Teste verde mostra que o código faz o que o teste pede. Abrir o app mostra se faz o que a pessoa do outro lado precisa.
32
Fernando retweeted

shademap.app/
A free GEOINT tool that shows shadows cast by mountains, buildings and trees for any date and time.
SunCalc shows where the sun is, but not that the mountains are blocking it. ShadeMap shows which parts of the valley are actually in shadow.
Useful for working out what time a photo was taken.
Free, no login required.
#OSINT #GEOINT #Chronolocation

Para conferir se um arquivo chegou íntegro, calcule o SHA-256 dele e compare com o valor publicado pela fonte. Igual: o conteúdo é idêntico, na prática. Diferente: algo mudou. Mas o hash só serve de prova se o valor de referência veio de um canal confiável.
17
SHA-256 não é criptografia. É uma função de hash: transforma qualquer arquivo em 256 bits, ou 64 caracteres hexadecimais. Não há chave e não existe "descriptografar". Basta alterar um único bit do arquivo para o hash mudar de forma imprevisível.
18

The first computer I ever used felt like it was mine. Every corner of it, there to be poked at.
@OmarchyLinux is the first thing since then that feels the same way.
16