

@forensico
Account based inItaly
About this account
- Account based in
- Italy
- Connected via
- Italy App Store
Account-level information from X, not a live location or the device used for a specific post.
Computer Forensics & Digital Investigations - Consulente informatico forense in penale e civile per procure, tribunali e FFOO, studi legali, privati e aziende.
Turin, Italy
Joined September 2012
- Tweets1.9K
- Following758
- Followers4.4K
- Likes865


Per chi ci sarà ci vedremo oggi al seminario organizzato dalla Ordine Avvocati Torino e dalla Fondazione Avvocatura Torinese Fulvio Croce sulle strategie per la salvaguardia della #reputazione nel mondo digitale.
Durante l'evento - che si terrà presso Palazzo Capris di Ciglié con inizio alle ore 18:00 - avrò il piacere di essere tra i relatori insieme al Prof. Luca Poma, la Dott.ssa Giorgia Grandoni, l'Avv. Nicola Menardo, l'Avv. Avv. Nicolò Bastaroli, la Dott.ssa Assunta Anna Esposito, dopo i saluti istituzionali dell'Avv. Enrico Maggiora e con la moderazione dell' Avv. Vittorio Maria Rossini.
Io parlerò brevemente delle tecniche per la cristallizzazione forense delle #provedigitali di #diffamazione online, sui social network, via email, nei gruppi di chat ad esempio su #Whatsapp e in generale nelle comunicazioni informatiche o sul web.
Le iscrizioni si possono fare sulla piattaforma Riconosco, chi non ha la possibilità di accedere tramite la piattaforma potrà inviare una email a formazione@ordineavvocatitorino.it.
L'evento è in presenza e da remoto, la partecipazione è gratuita e titolo per l’attribuzione di crediti formativi.
Link alla pagina ufficiale dell'evento presso l'OdA di Torino: ordineavvocatitorino.it/node…

Immaginate di essere clienti di uno shop online e ricevere nell'App un alert che avvisa che i dati sono compromessi e chiede di mettersi in contatto su Telegram per evitarne la diffusione. 😲
È il messaggio arrivato ai clienti #ASOS, indirizzato in realtà a DPO e IT, dove l'attaccante spiega che è stata compromessa l’istanza #Snowflake e minaccia la pubblicazione dei dati sottratti se l’azienda non entrerà in contatto con gli attaccanti su #Telegram.
Al momento - come evidenzia Fanpage.it - ASOS non ha ancora pubblicato un comunicato ufficiale e l’articolo è in aggiornamento, pare che la notifica sia arrivata da poco ai clienti.
Ho dato il mio contributo tecnico nell'articolo pubblicato online al giornalista Niccolò De Rosa per spiegare cosa sia un’istanza Snowflake, cosa possa significare la sua compromissione e soprattutto un aspetto particolare di questo attacco: la minaccia indirizzata a #DPO e reparto IT è stata recapitata anche agli utenti tramite le notifiche dell’app ASOS.
Una scelta che potrebbe essere una svista, servire ad aumentare la pressione sull’azienda oppure persino inserirsi in una forma di #tripleextorsion, coinvolgendo direttamente anche le persone i cui dati potrebbero essere stati sottratti.
Al seguente link l’articolo completo di Fanpage.it:
fanpage.it/innovazione/tecno…

Per chi fosse interessato, domani sarò a Torino presso Villa Sanquirico per l'evento "#Kaleidoscope AI – #Cybersecurity nell’era generativa", dove terrò il keynote dedicato a Intelligenza Artificiale, sicurezza e informatica forense.
Cercherò di affrontare il tema da due punti di vista: i nuovi rischi introdotti dall'AI, ma anche le risorse che oggi ll'#ntelligenzaArtificiale mette a disposizione di chi deve difendersi oltre che i vantaggi che l'AI rappresenta per chiunque abbia voglia d'iniziare a conoscerla e usarla, in praticamente tutti i contesti.
Non è infatti più un tema soltanto per chi si occupa di cybersecurity: AI generativa, agenti autonomi e sistemi sempre più integrati con il mondo reale stanno cambiando il modo in cui vengono condotti attacchi, frodi e attività di social engineering, ma stanno anche offrendo strumenti nuovi per riconoscerli, prevenirli e gestirli.
Seguirà Roundtable con Davide Annovazzi (Cybersecurity Lead, Google Cloud), Chiara Ponti (Avvocato, Legal e Compliance manager - LTA e Giornalista) e Fulvio Valenza (Professore Associato, DAUIN - Politecnico di Torino (Cybersecurity & Network Security), moderati da Nino D'Amico (CTO HRC), durante la quale si affronterà il tema dal punto di vista dei nuovi strumenti, delle scelte infrastrutturali e dei processi che abilitano la gestione del rischio e la cultura della sicurezza.
Qui di seguito i dettagli dell'evento #KaleidoscopeAI, organizzato da @TalentGardenit con l'ottima supervisione di Sara Palmulli, che ringrazio:
📍 Torino – Villa Sanquirico
📅 7 ottobre 2026, inizio evento ore 18:45
🎤 L'evento è gratuito, in presenza e con diretta online.
👉 Programma e iscrizioni: eventbrite.com/e/biglietti-k…

"Non farti fregare", lo speciale Le Iene Inside andato in onda ieri sera su Mediaset, durante il quale Riccardo Festinese ha riproposto insieme a Luigi Pelazza i servizi della #truffa del #trading e quella dei #Rolex ai quali ho dato il mio contributo come #consulenteinformaticoforense per Le Iene con lo scopo d'illustrare cosa si nasconde dietro ai raggiri nel mondo digitale.
Il tempo passa, le truffe si evolvono ed è essenziale conoscere i rischi che si corrono quando ci telefonano potenziali trader, come fanno a ingannare e da 250 euro convincere le persone a versarne migliaia ma anche cosa può succedere quando siamo noi a telefonare a numeri che conosciamo bene ma che possono essere stati deviati verso utenze terze.
Nello speciale anche tanti altri servizi molto sulle frodi, utili per aumentare la consapevolezza delle persone su raggiri e truffe informatiche ed evitare che ne diventino vittime, dato che spesso dal punto di vista tecnico non vi sono sufficienti strumenti di protezione e si deve contare sugli "anticorpi digitali" del singolo.
Link alla puntata de #LeIene Inside dal titolo "Non farti fregare": iene.mediaset.it/video/le-ie…


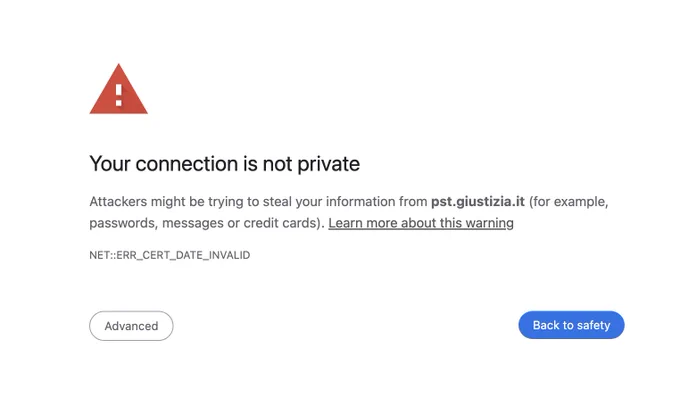
"Your connection is not private, attackers might be trying to steal your information from pst.]giustizia.]it (for example, passwords, messages or credit cards)"... ah, ma è il sito del #PCT, Processo Civile Telematico, presso il Ministero della Giustizia! 😅


Attenzione quando fotografate o scannerizzate fogli con lo smartphone, appoggiando i documenti sul tavolo, magari a casa, in pigiama o in intimo... 👀
Lo scanner piano di una volta non esiste quasi più e per comodità, anche chi lo ha, spesso usa App - da CamScanner a Adobe Scan o persino quelle native di iOS e Android - appoggiando i fogli in ambienti improvvisati: sul treno, in ufficio, in auto o a casa, dimenticando che l'inquadratura è spesso più ampia del foglio e magari non facendo poi il "crop" per tagliare via ciò che non si deve vedere, che siano documenti riservati, parte dell'ambiente circostante o del corpo. 🧐
In anni di attività ho ricevuto documenti fotografati con il "contorno" di piedi nudi, ciabatte, pigiami, scrivanie con fascicoli estranei a quello oggetto dell'invio e ambienti di tutti i tipi, dalle auto al tavolo apparecchiato: fortunatamente non mi è mai capitata la sventura narrata nell'articolo ma la vicenda può servire da monito per ricordarci di fare attenzione quando mandiamo scannerizzazioni o foto di documenti, soprattutto se le condividiamo poi in gruppi di più persone! 🤦♂️

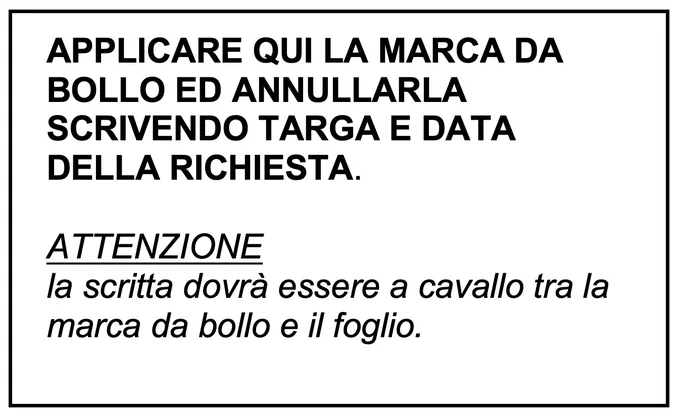
Ho scoperto che a Torino la ZTL è libera per le auto elettriche ma per il permesso bisogna pagare due marche da bollo, una digitale con PagoPA, l'altra fisica dal tabacchino da annullare poi con scritta a penna e tenere a disposizione per eventuali controlli... 🤦♂️
Ma pagarle tutte e due online... pareva troppo facile? 😅
Dopo qualche giorno di silenzio, il caso Revolut fa un ulteriore passo avanti, con le dichiarazioni del Ministro #Piantedosi durante il Question Time alla Camera del 30 settembre.
In particolare, dalle sue parole sono emersi alcuni particolari piuttosto dettagliati, come il fatto che la richiesta truffaldina sia arrivata da una casella di Posta Elettronica Certificata denominata "enti locali", #PEC riferibile alla Prefettura di Reggio Calabria ma risultata in realtà mai utilizzata da quell'ufficio.
Certamente questo elemento evidenzia una carenza nei controlli di due diligence da parte della società fintech, che ha trasmesso a quell'indirizzo i dati personali di ben 680 clienti senza svolgere alcuna verifica preliminare di coerenza di fronte a una richiesta palese per sproporzione e tipologia di informazioni pretese.
La vicenda apre però un fronte delicato anche sul lato delle infrastrutture pubbliche: il Ministero dell'Interno ha infatti attivato il proprio Servizio per la sicurezza cibernetica e convocato il Comitato analisi per verificare le soluzioni tecniche adottate nell'ambito dell'attuale contratto Consip per la fornitura delle PEC, valutando l'applicazione di sanzioni e contestazioni di violazione contrattuale direttamente al fornitore del servizio
Il Ministro precisa che #ACN ha comunque precisato che, al fine di acquisire e approfondire attraverso azioni di analisi e verifica gli elementi emersi, sta portando avanti interlocuzioni con #Revolut.
Mentre il Centro Operativo per la Sicurezza Cibernetica della Polizia di Stato sta procedendo con le indagini coordinate dalla Procura di Reggio Calabria, della vicenda sono state informate anche la Polizia Postale e la Direzione Nazionale Antimafia ed Antiterrorismo.
Per ora, non possiamo che rimarcare come la PEC - Posta Elettronica Certificata - di Certificato ha poco... giusto il fatto che sono state inviate e ricevute e con quale testo/contenuto, sul resto vanno mantenuti i livelli di guardia e cautela di una normale email.

Quando partecipate a un seminario/workshop fate domande ai relatori? E se sì, perché? 😅
Parto precisando che è un'ottima cosa, aiuta a mantenere il livello di attenzione, crea stimoli e confronti, ma spesso apre scenari bizzarri, tipo le domande più lunghe del discorso del relatore, quelle che alla fine non hanno il punto interrogativo ma sono dei discorsi finiti, quelle fatte per capire meglio ripetendo quanto appena ascoltato, quelle infine polemiche e provocatorie... ne ho viste di tutti i colori. 🙄
Questo grafo lo avevo pubblicato 13 anni fa e i social me lo hanno ricordato... dopo 13 anni e diverse centinaia di seminari tenuti devo dire che è ancora perfettamente, anzi forse maggiormente, valido. 😊

Capita anche a voi che, se vi mettete a riflettere intensamente su una password che conoscete a memoria e che siete abituati a digitare quasi senza pensarci, soprattutto se complessa, dopo un po' vi vengano dubbi di ricordarvela correttamente e a un certo punto ve la dimenticate? 🤔
Provate e fatemi sapere, ovviamente la password non scrivetela qui nei commenti... sempre se ve la ricordate! 😅

Un software di acquisizione forense per smartphone può trasmettere i dati acquisiti in #Russia? 🙄
È il timore di tanti, dopo la notizia delle accuse di collegamenti con Mosca nei confronti della società che produce il software #OxygenForensics, anche a seguito di articoli come quelli del Politico che riportano come tale software fosse in uso a diverse Procure in Italia, inclusa quella di Sassari, che ha annoverato #Oxygen tra le proprie dotazioni d'informatica forense in un documento di recente pubblicazione.
Proprio a tale riguardo, ho chiarito alcuni punti tecnici sulla possibile fuga di dati sensibili verso la Russia durante l'utilizzo del software sopra citato, con il giornalista Francesco Zizi nel pezzo "Il software della Procura di Sassari controllato da una società russa" uscito oggi su #LaNuovaSardegna.
👉🏼 Condivisione dell'articolo sulla pagina Instagram de La Nuova Sardegna instagram.com/p/Dd3TqotD9iV/…
👉🏼 Documenti pubblicati dalla Procura di Sassari sull'Acquisizione di dati digitali: procura-sassari.giustizia.it…
👉🏼 Articolo del quotidiano "Politico" "Russian tech surveillance company infiltrated Europe’s law enforcement agencies": politico.eu/article/russia-t…

Ecco il sito del #Tribunale di #Cesena, peccato solo che il Tribunale non esista e il sito sia un #phishing, indicizzato da Google e con tanto di email e PEC. 🙄
Partendo dalla notizia del sequestro del sito fake del Tribunale di Faenza è emerso - grazie al suggerimento di Luigi Gubello, che ringrazio - che il fenomeno è piuttosto ampio e ci sono decine di domini apparentemente afferenti a Tribunali italiani, registrati e usati per diversi fini, dal phishing al gambling.
Si potrebbe mettere un alert sulla keyword "tribunaledi" sulla registrazione domini e richiesta certificato TLS e intervenire appena i siti vengono aperti, prima che mietano vittime con le varie frodi che possono scaturire da un sito Giudiziario che non esiste, non vedo tante altre forme di prevenzione.
Nell'attesa confidiamo che la @poliziadistato farà takedown anche di questo dominio/sito e terrà monitorati gli altri che potrebbero essere utilizzati per gli stessi fini.

Un finto sito del #Tribunale di #Faenza, tra l'altro distretto scelto non a caso dato che Faenza non ha un Tribunale ma si appoggia a Ravenna: devo dire che la fantasia dei truffatori non ha limite. 🙄
Dagli articoli leggo che il sito #fake è stato generato con l'AI, online si trova ancora qualche traccia ma per fortuna è stato posto sotto sequestro dalla @poliziadistato e ora gli inquirenti stanno cercando di capire quante vittime possono essere state truffate e come.
Diventa anche difficile, per utente, capire se un sito è originale o meno, alla fine uno dei princìpi sempre validi è valutare l'età e intestazione del dominio: tribunaledifaenza.]it ad esempio è stato registrato meno di due mesi fa a un privato invece del Ministero di Giustizia.
A parte il whois, quali verifiche consigliereste di fare ai non addetti ai lavori per accertarsi che il sito dove stanno lasciando i propri dati personali o inserendo credenziali, pagando multe o acquistando prodotti sia autentico e non sia una frode?


La truffa dei bonifici richiesti ai proprio contatti #Whatsapp tramite #0click su #iOS16 pare essere solo la punta dell'iceberg.
Serve ancora un po' di tempo e sample da analizzare ma il team @forensersrl sta ipotizzando un collegamento tra questi attacchi - di cui recentemente ha parlato anche il @commissariatops - e #Coruna, il famoso exploit kit di cui il Google Threat Intelligence Group ha di recente pubblicato un'analisi approfondita.
Vi terremo aggiornati, intanto nel dubbio mantenete i vostri #iPhone aggiornati all'ultima versione del Sistema Operativo e se avente #Android fate lo stesso, dato che sono emersi exploit #RCE per Whatsapp anche lì.

Grazie anche ai contributi di chi è stato infettato, il team Forenser ha evidenziato collegamenti tra il malware #Coruna e le recenti clonazioni #0click di account #WhatsApp su #iOS16 - con nuove segnalazioni su #iOS17 - che da maggio 2026 a ondate hanno colpito l'Italia e diversi altri paesi.
Vero che l'effetto delle infezioni rilevate è la "banale" #truffa dei #bonifici richiesti ai propri contatti, ma pare che dietro ci sia molto di più e che la frode sia solo la punta dell'iceberg.
Ricordiamo che Coruna infetta #iPhone semplicemente tramite una visita su un sito web compromesso, l'utente non deve scaricare o installare alcunché perché l'infezione è #zeroclick, è sufficiente navigare sulla pagina che contiene l'#exploitkit con il #WebKit che permette la Remote Code Execution (#RCE)
Nato originariamente in ambienti di sorveglianza statale, il toolkit Coruna è finito sul mercato nero ed è stato utilizzato da gruppi cybercriminali per distribuire un #payload in grado di sottrarre credenziali e esfiltrare dati dagli smartphone infetti ma pare che ci possano essere legami anche con la compromissione e l'accesso abusivo ad account Whatsapp.
Le analisi stanno proseguendo e abbiamo ancora bisogno di sample di dispositivi infetti, non facili da trovare dato che tipicamente le vittime resettano gli iPhone allo stato di fabbrica... confidiamo in ogni caso di poter pubblicare qualcosa di più preciso nelle prossime settimane.

La truffa subita dal CEO #Fideuram tramite #Whatsapp, #deepfake e un finto avvocato riprende il modus operandi di frodi che da 10 anni si ripetono sempre uguali.
D'altro canto, anche grazie all'esperienza dei criminali, sono raggiri sempre più efficienti e ben organizzati, quindi è facile che anche persone attente ne cadano vittima, tanto più che alla fine è stato colpito un intero sistema, non un singolo.
Alcune mie considerazioni su RaiNews.it durante la puntata di #Sera24 con il giornalista @GiancarloUsai non tanto sulla vicenda specifica quanto sul tipo di attacco, definito in generale #ceofraud o #becscam quando vi è anche compromissione di una mailbox o di un account.
Per chi fosse interessato, la puntata di ieri di Sera24 su #RaiNews24 si trova a questo link: rainews.it/rubriche/sera24/v…

Usiamo tutti la Posta Elettronica Certificata ma spesso non abbiamo idea di cosa certifichi esattamente, di quali evidenze digitali lasci e per quanto tempo, di quali meccanismi di sicurezza la caratterizzino, del suo valore giuridico e di come si differenzi alla fine da un'email ordinaria. 🙄
Per chi è interessato ad approfondire, trova alcune risposte nella chiacchierata che ho fatto con @e_pagliarini, durante la puntata di venerdì scorso di #2024 su @Radio24_news, nell'intervento sulle #PEC e l'utilizzo che pare ne sia stato fatto nel caso #Revolut
radio24.ilsole24ore.com/prog…

So che è una strana richiesta ma ci servono "donazioni" di FFS... 👀
No, non si tratta di sangue o soldi e "FFS" non c'entra con le Ferrovie dello Stato 😅: con il team @forensersrl siamo da mesi alla caccia di alcuni #malware, in particolare quello che ha causato e sta ancora causando in tutto il mondo le ondate d'infezione degli account #Whatsapp con attacchi #zeroclick su #iOS16 e clonazione della chiave di sessione.
Siamo a un passo dallo scoprire alcuni elementi chiave dell'infezione e pare che sia persino più ampia di quanto avevamo inizialmente rilevato: le truffe su iOS16 di cui si parla in questi mesi potrebbero essere soltanto la punta visibile dell'iceberg.
Per proseguire ci servono però alcune conferme che si possono ricavare da alcuni file presenti nelle acquisizioni forensi di #iOS di tipo #FFS -Full File System - di dispositivi attualmente infetti o che lo sono stati nel passato.
In particolare mi rivolgo ai colleghi #informaticiforensi che da maggio in una delle varie ondate hanno assistito qualche vittima e fatto una copia forense in modalità FFS - alcuni file non sono presenti infatti in acquisizioni Advanced Logical.
Non vi chiediamo ovviamente di condividerci l'intera copia ma se ci contattate v'indichiamo esattamente una manciata di file strategici per la nostra analisi, che non contengono dati personali né informazioni riservate ma solo tracce di eventuali compromissioni.
Grazie a chi vorrà aiutarci, ovviamente poi leggerete i risultati di questa analisi e vi anticipo che saranno piuttosto inquietanti... 🙄
