

IDの由来は初めて乗ったバイクCBX-400F INTEGRAから (「【】インテグラ」や「ノッテグラ、インテグラ」の方ではありませんw) Macintosh,Newton,iPhone好き。カメラも好き。本と赤福が大好物。バイクご無沙汰ですが心はライダー。ITのなんでも屋がお仕事。プログラムが書きたい!
東京か、千葉
Joined May 2007
- Tweets163K
- Following4.4K
- Followers1.3K
- Likes413K


Hiroaki Asai retweeted
🏁【ペレスのキャデラックF1デモ走行、実は映画『F1』の撮影用マシンだった。新規参戦チームならではの意外な舞台裏】
10月28日、メキシコシティのレフォルマ通りで、セルジオ・ペレスがキャデラックF1のデモ走行を実施。沿道には推定10万人の観客が集まった。
しかし、ペレスが運転した車両は、キャデラックの2026年型F1マシンではなかった。
その正体は、ブラッド・ピット主演の映画『F1』の撮影に使用された、F2ベースの改造車だった。
なぜ、このような車両が使われたのか。
理由は、キャデラックが2026年から参戦した新チームであり、デモ走行に使用できる自社の旧型F1マシンを保有していないことにある。
既存チームなら過去のF1マシンをイベントに使用できる。実際、ペレスが2021年に同じレフォルマ通りを走った際には、レッドブルの2011年型RB7が使用された。
そこでキャデラックが利用したのが、映画撮影用のレーシングカーだった。
この車両の開発経緯も興味深い。
映画『F1』の製作では、トト・ウォルフの提案を受け、製作陣がダラーラ製F2シャシーを6台購入。メルセデスF1の技術者と協力し、ホイールベースを約400mm延長、F1マシンに似せた専用ボディを設計した。
車両には最大16カ所の撮影用カメラ取付位置が設けられ、ブラッド・ピットらが実際のF1サーキットで運転して撮影が行われた。
つまり、単なる映画の小道具ではなく、本格的な走行性能を備えたレーシングカーだった。
今回キャデラックは、その6台のうち撮影に使用された1台を自チームのカラーリングに変更し、メキシコ市街地でのデモ走行に投入した。
なお、車両の所有者や契約形態は明らかになっておらず、リースやレンタルだったかどうかは確認されていない。
映画のためにメルセデスが開発に協力した車両が、翌年には新規参戦したキャデラックの宣伝活動に活用される。
新チームには歴代F1マシンという資産がない。その問題を、映画産業で製作されたレーシングカーの再利用によって解決したという、現代F1の興味深い舞台裏だ。
出典:Reuters、Motorsport.com(2026年10月28日)、F1公式(2025年6月27日)

Hiroaki Asai retweeted

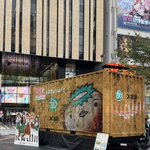
予定していた展示期間を終え、コラボコンテナは旅立っていったドウ・・・
見に来てくれた皆さま、ありがドウございました。
でも、もしかしたら、またどこかで会えるかもしれないドウ・・・?
#ガルパン


秋葉原と池袋に、『ガールズ&パンツァー』コラボコンテナが登場するドウ~‼
10月9日公開の『ガールズ&パンツァー 最終章 第5話』に実際に登場するコンテナなので、映画とあわせてぜひチェックしてほしいドウ😊
📍秋葉原UDX:10月9日~10月12日
📍Hareza池袋:10月19日~10月27日
さらに!各会場で以下の日程でコラボノベルティ配布イベントを実施予定📄✨
秋葉原:10月10日(土)10:00~17:00 先着900名様
池袋:10月24日(土)10:00~17:00 先着900名様
ぼくのアカウントをフォロー&この投稿をリポストしてくださった方を対象に、秋葉原・池袋の各拠点で先着900名様にコラボノベルティ(クリアファイル)をプレゼントするドウ😊
※ノベルティのお渡しはお一人様1点限り
※予定配布数に達し次第終了
#ガルパン #JX金属 #カッパーくん


Hiroaki Asai retweeted

CVE-2026-98432 | Ubuntu
ubuntu.com/security/CVE-2026…
を見るとCVSS 3のスコアが9.8 Criticalで
22.04以降が該当で作業中とのこと。


AI「Multipath TCPの脆弱性でリモートからLinuxのroot取れるらしいで」
わい「ほーん、MTCPって普通LISTENするもん?」
AI「最近のGoでは既定有効だからCaddyとかはやられる可能性あるな」
わい「おおごとやんか」
thehackernews.com/2026/10/an…

Hiroaki Asai retweeted

AI「Multipath TCPの脆弱性でリモートからLinuxのroot取れるらしいで」
わい「ほーん、MTCPって普通LISTENするもん?」
AI「最近のGoでは既定有効だからCaddyとかはやられる可能性あるな」
わい「おおごとやんか」
thehackernews.com/2026/10/an…
Hiroaki Asai retweeted
スマホ持たない都民ら、権利侵害主張 ポイント付与巡り都を提訴
mainichi.jp/articles/2026102…
「東京アプリ」をダウンロードしマイナンバーカードで本人認証した15歳以上の都民に1万1000円相当のポイントを付与する都の生活応援事業を巡り、スマートフォンやマイナカードを持たない都民13人が28日、都を相手取り、原告1人当たり約11万円の損害賠償を求める訴訟を東京地裁に起こしました。

Hiroaki Asai retweeted

最新版で修正済みであることがわかったため、追記しました。
「Oracle Java SE」にも致命的な脆弱性 ~リモートでデータの窃取・作成・削除・変更が可能【10月26日追記】
forest.watch.impress.co.jp/d…

Hiroaki Asai retweeted

【速報】JR3社、予約システムの個人情報が漏えい
47news.jp/15142142.html?utm_…

Hiroaki Asai retweeted
「Brotli」の脆弱性「HTTP2Shell」はMicrosoft製品にも影響、「.NET」に定例外更新/「Visual Studio」、「PowerShell」でもセキュリティ… forest.watch.impress.co.jp/d…


Hiroaki Asai retweeted

🚨 UPDATE: The Brotli flaw (CVE-2026-111497) goes beyond Node.js and web traffic.
• .NET: patched by Microsoft
• FFmpeg: hit via a crafted JPEG XL image
• ClickHouse: one request crashes it, fix not yet released
• Apache Arrow: no fix yet
Details ↓ thehackernews.com/2026/10/br…


Hiroaki Asai retweeted

お名前.comのVPSの件、他人事で終わらせていいのか気になって、自分のEA用VPS(Hyonix)もClaude(シロカゲ)と点検してみたら驚愕の事実が判明した🥶
VPSのセキュリティログを数えたら
・今朝6時からの9時間半で、ログイン失敗 19,727回
・1分に30回以上
・試された名前の上位:Administrator 8,273回/admin 5,741回
・adm_EA、EA_admin なんて名前まで😅
入られた跡はゼロ。パスワードは業者発行の長いランダムのまま。
ただ、ログは失敗の山に押し出されて、9時間半ぶんしか残ってなかった。リモートデスクトップの玄関、毎分猛烈な勢いでノックされてた😇
Hyonixが特別なわけじゃなく、リモートデスクトップを開けてるVPSなら業者に関係なく、たぶん同じ状況かと。。早急に対応方法検討しなければ。
とりあえず誰でも確認できるので数え方はツリーに記載しておきます👇

Hiroaki Asai retweeted

【新刊】
『幻想大事典』(全3巻)
(石堂藍/国書刊行会)
再入荷!
執筆10余年、人類が永年生み出してきた《幻想》のモチーフの歴史的展開を詳細に跡づける画期的な大事典。
人名・書名・用語・主題等約1万4千を選出した100ページにわたる網羅的な総合索引を第3巻に付す!
1Fにて!!
#神保町


Hiroaki Asai retweeted

We released Ruby 4.0.9, 3.4.12, and 3.3.13, and published an announcement about Regexp compilation fixes.
ruby-lang.org/en/news/2026/1…
If your application compiles a regular expression from an untrusted string, please update your Ruby to one of those versions.

Hiroaki Asai retweeted

I recommend everyone upgrade Ruby immediately. This is a DoS and RCE vector if you accept user input into Regexp.new() ruby-lang.org/en/news/2026/1…
Hiroaki Asai retweeted
【お知らせ】
10月25日(日)、東京臨海広域防災公園で「特務機関NERV災害対策車両」の展示を行います。
お近くのみなさま、ぜひお越しください。
ぼうさいモーターショー2026
【日時】2026年10月25日(日)10:00~15:00 ※雨天決行・荒天中止
【場所】東京臨海広域防災公園 ヘリポート
【派遣車両】特務機関NERV災害対策車両 3号機(エクリプスクロスPHEV)、5号機 (アウトランダーPHEV)

「ぼうさいモーターショー2026」に、特務機関NERV災害対策車両を出展します
gehirn.co.jp/news/2026-10-23…

Hiroaki Asai retweeted

【お知らせ】PHPの脆弱性に関するZabbixへの影響について
Zabbix Webインターフェースを利用している環境では、PHPのバージョンや構成によって影響を受ける可能性があります。
詳細はカスタマーポータルにてご確認ください。
enterprise.zabbix.co.jp/%e3%…
Hiroaki Asai retweeted

(緊急)BIND 9.xの脆弱性(CPU・メモリの過剰な消費)について(CVE-2026-19630) - バージョンアップを強く推奨 -
jprs.jp/tech/security/2026-1…
Hiroaki Asai retweeted
(緊急)BIND 9.xの脆弱性(DNSサービスの停止)について(CVE-2026-96888) - バージョンアップを強く推奨 -
jprs.jp/tech/security/2026-1…
Hiroaki Asai retweeted

【重要】メール配信サービス「ブラストメール」への不正アクセスに関するお知らせ
当社が利用するメール配信サービス「ブラストメール」で不正アクセスが発生しました。当社からの配信メールをお受け取りになった方のメールアドレスが対象となる可能性があり、確認中です。不審なメールにご注意ください。
ご心配とご不安をおかけしますことを、深くお詫び申し上げます。
▼詳細はこちら
corp.craft-bank.com/news/202…

Hiroaki Asai retweeted

「GitLab」に深刻度“最大”の脆弱性 認証なしで任意のコード実行の恐れ、修正版適用を CVSS「10.0」 - ITmedia NEWS itmedia.co.jp/news/article/2…
