

CEO/CTO Plexicus | 20+ años en ciberseguridad, reversing, inteligencia de amenazas y producto. Fundé Dinoflux (adquirida por Telefónica) y dirijo Plexicus.
Joined December 2008
- Tweets4.1K
- Following492
- Followers668
- Likes78




Hace dos semanas destripé en APIAddicts el caso Open AI + Hugging Face: cómo los agentes se coordinaron para atacar.
Desde PLEXICUS aprendimos: Swarm pentest por la misma línea, sin orquestador, con libertad para revisarlo todo.
Gracias a los que estuvisteis en la sala.


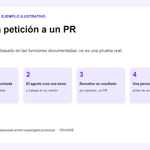
Un issue entra en GitHub. Un agente abre una tarea, trabaja en su propia sesión y puede volver con un PR.
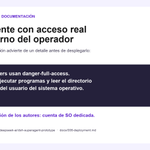
DeepSeek ha publicado un prototipo para ese flujo. La parte más importante está en sus permisos. 🧵

La recomendación de los autores es una cuenta de sistema dedicada, con solo las credenciales del agente.
Y una advertencia explícita: es un prototipo de investigación; no está listo para producción.
Jose Ramon Palanco retweeted

This is f*cking insane. Andrej Karpathy spent 8 years at OpenAI and Tesla
Last week, he put everything he learned into one free 2-hour lecture
Agents → Harness → Loops → Graphs
Some bootcamps charge $15K and teach you less than this
You might not have 2 hours right now
Bookmark it and watch before it gets buried in your feed
Then read the guide below and build your first agent harness ↓


Jensen Huang subió cuatro Microduck al escenario de GTC Berlin. La pregunta de fondo: cuando el software puede moverse, ¿quién controla lo que hace?
Tres fronteras para la seguridad robótica: conexión, decisión y acción. Lo explico en jpalanco.com
Vídeo: NVIDIA
Llevo 20 años en ciberseguridad. Siempre el mismo patrón: entregas el informe, el código se vuelve a desplegar y los hallazgos caducan en semanas. Esto es lo que estamos construyendo para romper ese ciclo. 👇
Es trabajo cuesta arriba. Pero llevamos poco más de un año construyendo y cada semana el enjambre ataca mejor, y el fix llega antes. Queda mucho camino, pero de esto estoy orgulloso.
PHP2Shell: dos fallos críticos de PHP (CVE-2026-109618, CVE-2026-109619; CVSS 9,2) permiten RCE sin autenticación aunque tu código sea limpio.
Corregido en PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Solo el parche lo resuelve del todo.
Qué revisar:
jpalanco.com/2026-10-22-php2…

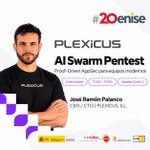
¿Nos vemos hoy en #20ENISE? 👋
A las 17:20 hablaré de AI Swarm Pentest en la Speaker Corner 3.
En 15 minutos: por qué un hallazgo que no puedes reproducir no es un hallazgo.
📍 También nos encontrarás en el stand 148 de Plexicus.
¿Quién se apunta?


Jose Ramon Palanco retweeted

Damos la bienvenida hoy a @plexicus, plataforma de seguridad de aplicaciones basada en IA que ayuda a las organizaciones a detectar, analizar y corregir vulnerabilidades de forma automatizada. Su tecnología combina pentesting con IA, análisis de código, remediación de vulnerabilidades y gestión avanzada de componentes de software. Visita su #perfilpublico y descubre lo que hacen 👇
mypublicinbox.com/Plexicus
