

Just a cat | Love crypto | Thank you Elon Musk
Japan
Joined December 2025
- Tweets1.1K
- Following404
- Followers61
- Likes5.6K


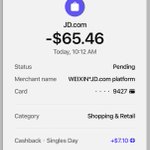



不刷 alpha 这么多天了,怎么突然给我 alpha 和活动封了…
难道你说我 1000 多余额,每天刷 10u alpha 贡献的手续费太少了?
在币安一直定投点 QQQB 和 BNB,就是不想给我 100U 手续费券吗?你给了我我也用不完啊
@binancezh @heyibinance @binance


AI 写文章 AI 回复

有些话,不吐不快!
63 亿美元,绝不只是一个小数字,是用户交到我们手里的信任。它在币安的系统里被转走,责任就在币安。不在某一位工程师,不在某一项技术标准,责任就在我们。
钱,我们赔。账,大家可以在储备金证明页面自己查。被冻结和拦截的部分,我们会和执法部门、链上机构一起,一笔一笔追回来。
前两天,提币重新开放。那之后,我们所有的精力只放在一件事上,让每一笔提现都顺畅到账。这两天的提现规模,和被盗金额在同一个量级,每一笔我们都兑付了。用户的资产一直都在,我们没有挪用过用户的一分资产。
这是币安的底线。不要看我们说什么,但大家可以实实在在感受到我们做了什么!
报告发出去之前,内部也讨论过,哪些要讲,讲到什么程度,要不要说得好看一些。最后公司决策层定下来:不做任何修饰,所有事情如实向公众披露。
这是我们的文化,更是我们应尽的信任。说的和做的必须是一回事,绝不说一套、做一套。
我们很清楚,这份报告一发出去,一定会招来大量的质疑和批评。但这些声音是鞭策,也是让这个行业变得更安全的养分,我们全盘接受。所以我们把伤口摊开给大家看了。时间线、攻击路径、恶意脚本的每一步操作,连同我们自己没做好的地方,都写在里面。
为什么要把伤口摊开?因为这一刀,不只砍向币安。按 FBI 的通报,这是国家级的对手。今年以来,我们已经拦下 57 起疑似同一来源的攻击。他们敲的不只是我们这一扇门,把教训锁进抽屉,下一个受到影响的可能是任何一家。
道歉容易,但加固、改正更重要。报告里写到的入侵点,已经全部封堵。截至 11 月 3 日,受影响的钱包系统在全新环境里重建,内部 AI 工具重建并收紧了权限,受影响的设备全部更换,相关凭证和令牌全部作废,全员设备做了一遍强化扫描,钱包风控和异常检测也加了码。大家热议的权限管理和安全机制,我们也在逐项升级。
但也有一些防线,只能修在看不见的地方。公开它,就是把地图交给下一个攻击者。我们自己说的,大家未必信,所以我们请了独立的第三方安全机构来审查,结论出来后,会向大家公开。
很多人问,为什么一台工作电脑能碰到那么多权限,为什么不多设几道防控。实际情况是,门锁、监控、保险柜,多方安全计算签名、提现风控、权限隔离,这些该有的设计都有,也一直在运转。但同时我们也看到,在 AI 时代,很多过去行之有效的安全措施,正在暴露出新的缺口。
这次站在门外的,是什么样的对手?他们有足够的耐心,前后潜伏了几个月,从假招聘、被篡改的开发工具,到零日恶意软件,再把我们的内部 AI 工具变成自己的跳板,一层一层往里走。这不是一台电脑、几个权限被攻破就能完成的事,是一场准备了很久的连续进攻。
说这些,不是为自己开脱。门没看好,就是我们的错。但大家需要知道,AI 时代的攻击,已经来到了这个强度。
对同行,我想多说几句。这几天,有同行提出交易所之间要联防,实时预警,追踪可疑资金,依法及时冻结,大额提现到陌生地址时多加一道验证。这些建议,我们赞同,而且愿意做第一个参与的人,也愿意把这次的攻击特征分享给任何一家交易所,包括我们的竞争对手。
我们虚心接收大家的批评,但安全不是一场看台上的比赛,没有谁能一直坐在看台上。就像同行自己说的,每家每月都在应对这样的攻击。今天站在风口上的是币安,明天可能是任何一家。在这件事上,整个行业是同一条船。
我们越来越觉得,这次的事情不只发生在币安身上,它是整个行业的一个拐点。AI 时代的安全该怎么做,交易所之间该怎么协作,这些问题谁都绕不过去。币安会拿出自己的力量,为行业做出我们的贡献。
我们的态度:认错,整改,接受批评。
所有的意见,全都收下,只要是中肯的,话说得再重,我们都会认真听、积极吸收、认真改。批评越具体,越像一份体检报告,对我们越有用。
最后,也想对个别同行说一句。团结两个字,我们听到了,也愿意相信。但如果一边喊着团结,一边借一场安全事件落井下石,做仇恨宣泄,同时还在水下操作很多见不得人的勾当,这是否名不正言不顺?口口声声专注于行业,但无时不刻行拉踩营销之实,这真的值得歌颂么?行业的进步,靠的是严谨、客观的讨论,而不是拉踩和攻击。这个行业从来都是水涨船高,踩着别人过河的人,河水迟早也会漫到自己脚下。
谢谢这几天支持和批评我们的每一个人!


I just registered for the infiniFi INFI airdrop.
Have you checked if you made the list?
app.infinifi.xyz/infi


Jat retweeted

老有人问OpenCode和Command Code为什么那么便宜,是不是量化版,这里干脆集中写一下OpenCode吧。没有任何内幕消息,全部来自公开消息和OpenCode自己的披露。感觉最近真的是谣言越传越多了。
OpenCode最早推的是Zen服务,最低充值10美元用原价调用模型,和OpenRouter差不多。从今年较早时间开始,和中国的开源大模型公司密切合作,包括多次的匿名模型免费发布。Pony Alpha、Hunter Alpha都是先在Zen上亮相的,分别是GLM和小米的模型。(事实上,他们的联合创始人之一是华人)
Go Plan的一开始,是10美元兑换60美元可用额度。主要是有个首月半价,使得它变为最划算的订阅服务之一。后来有几次中国开源模型的发布当天他们就立即适配,甚至在官方权重放出来之前就适配,让我开始猜测他们直接接入的是官方模型。
当时,GLM套餐需要抢,但在Go里面还能用GLM。不过GLM限流无法使用的时候他们的服务也用不了。后来有几次DeepSeek API限流故障的时候他们也一起出故障,基本实锤是官方API中转。
后来他们也在自己的官网FAQ中一一列出了每个开源模型的供应商,绝大部分模型合作方只有一个,就是官方。(在我印象中,GLM还他们列出了另外的供应商如Fireworks AI)
而且Go Plan一直维持ZDR零数据保留政策。我之前提到过,国内很多的订阅Plan,包括当时很火的什么阿里Coding plan,火山Coding plan,全都是霸王条款,要用你的数据去训练的。有些官方Plan如Kimi 的coding plan也没有自己手动关闭数据共享的选项,说是要发邮件给客服。
由于海外用户对于数据传到中国供应商那里还是比较敏感的,OpenCode的联合创始人dax @thdxr 曾经在X上回应过,他们和中国的模型公司都签署了零数据保留政策的合同。这其中的例外包括部分免费提供的模型,以及DeepSeek(每月续签,没有长期合同)。
也就是说,OpenCode有很长一段时间,都是官方中转站性质。这期间,dax曾经在X上回应过,他们是通过官方给的折扣价格提供服务,所以可以比较便宜。DeepSeek的V4正式版出来的时候,他们提供过一段时间的免费,用量爆发。同时,他们悄悄增加了一个设置开关,必须允许数据传输到中国,才可以继续用DeepSeek V4.
其实,以当时的价格,如果没有首月半价,那么只有小米和DeepSeek在Go里面是更划算的。像GLM、Kimi、MiniMax都是官方Plan更划算。他们偶尔也会提供短期折扣,比如Kimi多次有3倍额度之类的,但是并不真的更便宜。(这里大家要知道,小米的token plan基本上只有什么七折或八折之类的优惠,基本上省不了什么钱,所以Go里的6倍用量就很划算)
这期间,发生了一次较大的争议。导火索是DeepSeek突然宣布降价。原本降价是好事,但是OpenCode曾经一直承诺10美元换60美元额度,而DeepSeek价格降为之前的1/4以后,Go Plan中价格却没有降。不过依然是当时能找到的最便宜的DeepSeek价格(短期促销免费的不算)。
只是随着时间推移,一些新进入用户发现DeepSeek的价调用价比官方贵,dax也不得不回应说,DeepSeek官方不愿意对DeepSeek V4 Flash提供之前的折扣,因为官方本身在API调用价格上的利润空间不够(同时也暗示,其他很多模型的官方API本来就有很大利润空间)。
然后更大的事情来了,DeepSeek又宣布涨价了!几乎是在官方涨价的第二天,Go Plan的价格就不得不随之上涨
接下来发生了什么,我只能靠猜测,但是最终的结果是,Go Plan上的API价格和官方调整为一致,但是V4 Flash的可用额度被降为$15. (V4 Pro仍然是$60)
这件事情导致非常多的中国用户尤其是新订阅用户感到自己被欺骗了,虽然他们用到的已经是最便宜的DeepSeek,但是给个人的感知就是,自己以前用不完的DeepSeek,现在很快就会用完。
从此以后,Go Plan终结了自己永远1:6兑换的年代,同时越来越多的模型厂商跟进,因此现在你去看Go Plan,五花八门的什么比例都有。而OpenCode在中国用户中的名声从此一落千丈,骂他创始人是印度人骗子,猜测模型灌水之类的声音一直没停过。
总结一下:到此时为止,Go Plan一直是官方API中转。
也正是从这个时候开始,dax宣称自己开始找第三方算力服务商,希望能够以自部署的方式提供API。这也可以理解,谁愿意把自己的好不容易培养的用户口碑,依赖于外部厂商?他基本上是把X当作找合作伙伴的窗口了。
这就诞生一个叫CheapSeek的词,意思就是找便宜的DeepSeek。期间dax还很高兴地宣布说找到了能提供之前价格的DeepSeek算力合作伙伴,把大家的胃口吊得很高。
这时候,Command Code登场了。它为DeepSeek提供的比例是1:7。此时舆论开始往对OpenCode不利的方向发展,人们认为Command Code更划算,OpenCode一直辜负了之前买了便宜API的老用户,纷纷退订。
dax则表示:他们在市场上找来找去,所有声称能提供更便宜DeepSeek的算力服务商,要么是吹牛,要么不是满血版,并且暗戳戳地指责Command Code是靠自身出血补贴用户,是不可持续的。
然后,两家就开始了频繁而激烈的价格斗争,你方唱罢我登场,dax买的B300机架也终于到位(看起来,他放弃了那些声称能低价提供的算力服务商而选择自建)。接着,DeepSeek V4.1 flash面世时,两家均在DeepSeek官方API上新后,一天左右提供了新适配。各自活动补贴一段时间后,双方都来到了10美元换80美元DeepSeek V4.1 Flash的常规状态,最近几天又来到了$100.
这时候,越来越多的声音说,他们两家为什么这么便宜,是不是量化版的。dax在多个帖子里分别解释,模型厂商的推理毛利率很高,高达85%以上。所以他们自部署是能做到低价的,不是补贴,也不是量化。
而他没说出来的是,中国厂商根本买不到那么多B300机器,宝贵的英伟达新一代显卡要留给训练,只能用早期版本或者国产GPU做推理服务。中间有适配成本,适配周期,推理效率的很多坑。即使不考虑占地面积成本,购卡成本和日常维护、电费等也基本会有4-5倍的差异。这部分,是我根据公开价格,和AI一起进行的估算。每个人都可以用公开信息自己去算一算。(梁文锋自己之前也说过华为卡对比英伟达,推理效率有4倍差异)
也就是说,在DeepSeek自己推理毛利很高,且近期开源了DeepInfra的情况下,OpenCode完全有可能做到比DeepSeek自己的成本还低。现在唯一的问题是:他们买不到新的B300,因为他们的规模太小了。
之前我在另一个帖子里分析过,一套B300的token处理规模大概是OpenCode当前处理规模的一半。dax也曾公开表示,峰值的API调用,他们必须路由到官方才能扛住。按照目前社区的信息,大家实测后,更多发现的是速度确实不如官方,但却没有找到多少模型智商打折的证据。
dax最近说deepseek本身就是一个专家权重FP4量化的模型,没有继续量化的意义,并且说要找官方认证他们提供的推理服务和官方权重一致。如果你真的需要证据,也可以再等一等。
总结一下:和DeepSeek官方权重相同的推理服务,以现在的10美元换100美元的价格提供是完全可能且并不需要补贴的,并且仍然有提升空间。只是OpenCode规模太小,买不到更多新款GPU集群。
这么随手一写,一不小心写了很长。也难怪之前很多人分析这个问题都分析不到点子上,毕竟中间的曲折太多了。此外,这里面的很多信息,也不仅仅是依赖dax一个人说的话。梁文锋的几次被爆出来的公开讲话,DeepSeek官方公告,B300和昇腾卡的公开性能等等,很多都可以作为佐证。
本文仅代表本人印象和信息综合分析,如有错漏,请予谅解。
利益相关:曾经订阅过Open Code Go Plan数月,现在仅持有Command Code 订阅。原因是Open Code API适配问题。
相关阅读:
nitter.cf/poolmoon6/status/21160…
nitter.cf/poolmoon6/status/21145…

Jat retweeted

The FBI is releasing information advising the Democratic People's Republic of Korea (North Korea) was responsible for the theft of more than $6 billion USD in virtual assets from cryptocurrency exchange, Binance, on or about October 29, 2026. The FBI refers to this specific North Korean malicious cyber activity as "TraderTraitor."
The FBI, together with partners at the USSS and IRS-CI, has observed TraderTraitor actors converting stolen assets primarily into Ethereum (ETH). It is expected these assets will then be further laundered by converting them using DeFi and instant swap services as they prepare them for further laundering stages.
How You Can Help:
FBI, USSS, and IRS-CI are urging private sector entities including THORNode operators, RPC node operators, instant exchanges, DeFi services, blockchain analytics firms, and other virtual asset service providers to block transactions with or derived from addresses TraderTraitor actors are using to launder these stolen assets.
A list of addresses associated with this activity is available here: fbi.gov/investigate/cyber/al…

ALT FBI public service announcement with Department of Justice seal in the background on a gold gradient.
Jat retweeted

Binance has allocated US$6.34 billion of its own corporate funds to the User Fund. In the current User Fund, BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, and ZEC have all achieved 100% full reserve backing. We will continue to purchase other altcoin assets that are not yet 100% matched through market and over-the-counter (OTC) channels until the replenishment ratio for all tokens reaches 100%.
We completed a new Proof of Reserves snapshot at 08:00 (UTC+8) on October 31, 2026, and have updated it on the Proof of Reserves website. This snapshot presents the latest fully verified asset position and is part of our ongoing commitment to transparency. Because generating zero-knowledge proofs requires substantial computing resources, it is expected to take approximately 40 to 50 hours. If you hold any of the aforementioned ten tokens, you can independently verify, once the complete proof is generated, that your assets are backed by at least 1:1 full reserves. The complete proof is expected to be published on Tuesday, November 3, 2026 (UTC).

.@grok 这种一定要靠反驳批判别人凸显自己不同的,是什么症状
This quoted post is unavailable.

