

趣味人:SF、メカ、レトロゲーム&PC全般に食いつきがよいですw(特にSEGA)カメラマンゴッコはじめました。2016~(やっぱりフジが好き!)
中野サンプラザ 跡地 第弐地下秘密基地
Joined May 2007
- Tweets99.4K
- Following3K
- Followers745
- Likes172K


かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted

【注意喚起】(写真は証拠用のを使用しています)
今日、最寄り駅〜新宿を移動している間に、カバンの中にスマートタグをこっそり入れられていました。
見つけたのは、帰りに最寄り駅へ着いてからです。
発見後すぐに警察署(神奈川県警)へ行き、刑事さんを含む数人の方に対応していただきました。
最近のスマートタグ関連の事件もあってか、色々と詳しく聞かれましたが、その中に手がかりがあるかもしれないと思ったので、私は嫌な気持ちにはなりませんでした。
今回対応してくださった方々に、嫌な態度の方はいませんでした。署や担当の方によって対応は異なるかもしれませんが、私の場合はきちんと話を聞いていただけました。
みんなも帰宅前に、できれば自宅から離れた、駅員さんのいる場所など人目のある安全な場所で、カバンやポケットの中を確認してほしいです。
身に覚えのないタグを見つけたり、不審な追跡通知が来たりしたら、一人で抱え込まず警察へ相談してください。
まさか自分が、と思いました。
みんなも本当に気をつけてね。

かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted

Androidの方が、サーバーよりやばくないかとコメントくれた人がいるけど、まさにその通りだったわ。Androidユーザー全員に該当する脆弱性「SMS of Death」が公開されてた。
電話番号宛てに「細工した見えないSMS(WAP Push)」を1通送りつけられるだけで、ユーザーが何も触ってなくても勝手にAndroidの電話機能(com.android.phone)が作動して強制終了するらしい。
通知も出ないし履歴にも残らない完全なゼロクリック攻撃。
バグの原因がまたプログラミング初日みたいな話で、SMSのヘッダーサイズを読み取るときに数値チェックをサボって符号付き整数に変換したせいで、配列サイズが「マイナス21億」になってクラッシュ(NegativeArraySizeException)するというもの。
これ何が最悪って、通話中なら警察や救急への緊急通報すら強制切断される上に、未受信の毒メッセージが端末内の未処理キューに残り続けること。
再起動しても立ち上がった瞬間にまたそのSMSを読み込んで落ちるから、一般ユーザーだと端末が約90秒おきに再起動を繰り返す「文鎮化ループ」に突入する。エグ。
Googleが2026年10月のセキュリティアップデートで修正パッチを配信済みなので、Android使ってる人は今すぐ設定からシステムアップデート必須。
詳細はこちら👇
smsofdeath.com/
かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted

【緊急開催】
代表の「想定以上のご注文は、みんなの拡散のおかげ。私と同じPCを、10月最後にあと1台プレゼントで還元したい」との事で…
急遽、60万円相当のゲーミングPCプレゼント決定🎁!今後とも宜しくお願い致します🙇♂️
#ビルラボ

かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted

📺TV番組のお知らせ📺
2025年3月に多くの人に惜しまれながら退役したC-1輸送機の解体作業に密着したNHK BS『解体キングダム』が10月31日(土)19時から放送されます📺
長年日本の空を支えてきたC -1がどのように解体されていくのか…。
貴重な作業の様子は必見です👀
#航空自衛隊 #入間基地 #c1


かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted

#鳥山明 先生宅と #BirdStudio が取り壊されているそう。
残せなかったのか。
日本の遺すべき貴重な文化財じゃないのか。
It seems that Akira Toriyama's house and Bird Studio have been demolished.
Aren't they valuable cultural assets that should be preserved in Japan?

かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted

やっぱりそうよねぇ…VPN機器が誘蛾灯になってる
VPNがあるのは外から分かるので狙われる。パッチ当てはもう自動化するしかない――日本ハッカー協会・杉浦隆幸代表理事が語る、AI時代のランサムウェア対処策【Security Days Fall 2026】 - INTERNET Watch internet.watch.impress.co.jp…

かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted

【古いバージョンのDSMを標的としたランサムウェア攻撃について】 (本ポストは、URLを調整し再投稿しています)
Synologyは、2024年12月に修正済みの脆弱性を悪用し、修正前のバージョンのDSMを実行しているデバイスを標的とした攻撃を確認しております。
既に修正済みバージョンをご利用のお客様への影響はございません。
該当するバージョンをご利用のお客様は、直ちにDSMを最新バージョンへアップデートしていただきますようお願いいたします。
また、今後もシステムを最新の状態に保つため、自動アップデートを有効にしていただくことを強く推奨いたします。
⬇️詳細はこちら⬇️
synology.com/ja-jp/company/n…

かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted
Your name could fly on Saturn’s largest moon.
NASA’s Dragonfly mission will launch in 2028 to explore the dunes, lakes, and rivers of Saturn’s moon, Titan, and your name can come along! Join the voyage and claim your boarding pass: go.nasa.gov/dragonfly-names

ALT A poster-style graphic of the the Dragonfly rotorcraft and two example boarding passes with a reddish-tan background. Text on the graphic reads "Journey to Titan" and "Fly your name to another world!"
かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted

俳優のパトリック・スチュワートさんが死去、86歳。『X-MEN』プロフェッサーX役などで知られる
news.denfaminicogamer.jp/new…
『スター・トレック』ピカード艦長役も演じ舞台や映像作品で活躍。英国の権威ある演劇賞「オリヴィエ賞」を3度受賞し、2010年にエリザベス2世女王からナイトの称号を授与された

かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted

勝手に著作権を主張してくる怖い人たちがいるので、YouTubeやられてる方は変に対応しないように注意して下さい⚠️⚠️⚠️
かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted
【お前誰やねん】
僕の動画は、"ゲーム内BGM"と"チャンネルオリジナルBGM"しか使用していないのですが、あなたたちは誰ですか???


かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted

[速報]
またしても中野ブロードウェイ時計店でおよそ4600万円相当の時計が盗まれた模様。10月29日20時頃の事件です。詳細は分かり次第。
#中野区 #中野ブロードウェイ
#中野ブロードウェイ時計店


[速報]
10月29日 、中野ブロードウェイ3階時計店で窃盗事件が発生。およそ4600万円相当の時計を盗み逃走中。
news.yahoo.co.jp/articles/a0…
#中野区 #中野ブロードウェイ
#中野時計店

かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted
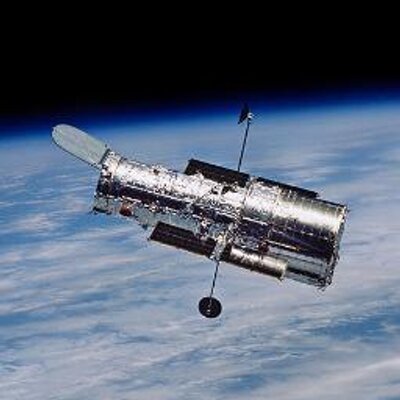
Cat got your telescope? 🐾
Venture into the Cat's Head Nebula, as seen by Hubble and @NASAWebb.
Both telescopes observed the nebula across a wide spectrum of light, revealing complementary data on its cosmic activity: go.nasa.gov/48qV9jS
かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted

ウパさん、そんなに視力がいいわけではないと知っていても、こんな顔をしていたら「何見てるんだろう?」と思わずにはいられません😶
#ウーパールーパー
かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted
はぁー、もう対応疲れしてるのに、Linuxサーバー触ってる人は全員チェックしたほうがいい激ヤバいやつがまた出た。。。
Ubuntuのセキュリティ情報に出た「CVE-2026-98432」なんだけど、危険度スコア(CVSS)がなんと 9.8 / 10.0(Critical)。ほぼ満点レベルの緊急事態だわ。
「Linuxサーバーなんて本業のインフラエンジニアしか関係ないでしょ?」って思うかもだけど、実は全然そんなことない。
最近って、Windows上で「WSL2」を使ってLinux動かしたり、Hyper-VやVirtualBoxで仮想サーバー立てたり、Docker動かしたりして開発してる人、めちゃくちゃ多いよね。
それ、ぜんぶ中身は「Linux」なわけです。
・LinuxカーネルのTCPネットワーク通信(IPv4)の根っこに、メモリの解放バグ(Use-After-Free)が見つかった
・マルチコアCPUで並行処理してるときに処理がズレて、消えたはずのメモリを読みに行っちゃう
・結果として、細工されたパケットを送りつけられると、OS丸ごとクラッシュ(カーネルパニック)したり、最悪の場合は遠隔から勝手にコードを実行(乗っ取り)される恐れがある。
手元のWindowsで動かしてる仮想環境も今すぐハックされるの?って焦るかもだけど、危険度のグラデーションはこんな感じ。
■ 超キケン(即対応!)
AWSなどのクラウドやVPSで、全世界に向けてポートを開けてWebサーバーなどを公開してる人。外から細工パケットを直接叩き込まれる可能性があるからパッチ最優先。
■ 比較的安全(でも油断禁物)
自宅のPCの中(WSL2やローカル仮想マシン)で自分だけで使ってる人。外のインターネットから直接パケットが届くわけじゃないから、今すぐ外から侵入されるリスクは低い。
とはいえ、OSの心臓部(カーネル)の致命的なバグには違いないし、放置してていいことは1ミリもないよね。
Ubuntuの各バージョン(22.04 LTS、24.04 LTSなど)向けに順次パッチが準備されているので、クラウドのサーバーはもちろん、手元の仮想Linuxも近いうちに sudo apt update && sudo apt upgrade してカーネルを更新すべき。
詳細はこちら👇 ubuntu.com/security/CVE-2026…

かしー (孔明 的な カメラ初心者「Boosted. x3」🍜🍛 retweeted

自分のフォロワーさん達は、みんな高スキルなプログラマーがたくさんいるので必要ないとは思いますが、プログラム作ったことの無い人にも分かりやすいかと思ってポストしてみるw
なぜPHPの欠陥で世界中が大騒ぎになったのか?【小学生でもわかる】 youtu.be/_j-p7kvdB4c


