

Web3 & DeFi Researcher | Agentic Economy & ZK | Building on @arc | Building Tarım Motoru 🌱 | SEO, GEO & AEO | Verification over trust.
Turkey
Joined August 2019
- Tweets13.1K
- Following1.5K
- Followers1.1K
- Likes25.6K
Pinned Tweet
Bir millet önce toprağını kaybetmez. Toprağıyla arasındaki bilgiyi kaybeder. Sonra ne ekeceğini, ne üreteceğini ve sonunda ne yiyeceğini başkaları belirler.
Tarım yalnızca toprağa tohum atmak değildir.
Ne yetiştirmeye değer?
Bölgede gerçekten ne üretiliyor?
İklim ne söylüyor?
Su ve toprak ne durumda?
Gelecek koşullar nasıl değişebilir?
Piyasa nasıl hareket ediyor?
Pazara erişim nasıl?
Varsa doğrulanmış üretim maliyeti verileri ne gösteriyor?
Bugün tarım yapmak isteyen biri bu soruların cevaplarını çoğu zaman farklı kaynaklarda, farklı biçimlerde ve birbirleriyle karşılaştırılması güç halde buluyor.
Tarım Motoru'nu bunun için geliştirmeye başladım.
Elinizde bir arazi varsa harita üzerinden seçip o bölgede hangi ürünlerin araştırmaya değer olduğunu ve bu sonucun arkasındaki verileri inceleyebiliyorsunuz.
Aklınızda belirli bir ürün varsa bu kez Türkiye haritası üzerinden hangi bölgelerden araştırmaya başlamanın daha anlamlı olduğunu görebiliyorsunuz.
Ama sistem size tek bir puan verip “bunu yetiştir” demiyor.
İklimi, gerçek üretimi, suyu, toprağı, gelecek iklim koşullarını, piyasa bağlamını ve pazar erişimini mümkün olduğunca ayrı ayrı gösteriyor.
Çünkü tarımda doğru karar, tek bir veriden çıkmaz.
Bugün Tarım Motoru'nun Versiyon 1 olarak ilk çalışan prototipini yayınlıyorum.
Bu henüz başlangıç.
Üretim maliyetleri, ekonomik değerlendirme, daha güçlü piyasa verileri, üreticiyle alıcı arasındaki doğrudan bağlantılar ve karar sürecini geliştirecek daha birçok katmanın zamanla eklenmesini hedefliyorum.
Ama hedefim yalnızca daha iyi bir yazılım yapmak değil.
Üreticinin bilgiye daha kolay ulaşabildiği, alıcının üreticiye daha doğrudan erişebildiği, gereksiz aracı maliyetlerinin azalmasına katkı sağlayabilecek ve tarımsal fiyat oluşumunu daha şeffaf hale getirebilecek bir yapının oluşmasına katkı vermek istiyorum.
Çünkü gıda enflasyonuyla mücadele yalnızca marketteki etikete bakarak yapılamaz.
Üretimin nasıl planlandığına, bilginin kimde olduğuna, üreticiyle alıcının birbirine nasıl ulaştığına ve ürünün pazara hangi koşullarda çıktığına da bakmak gerekir.
Ve bunun tek başına bir yazılımla çözülebileceğine inanmıyorum.
Çiftçilerin, kooperatiflerin, alıcıların, lojistikçilerin, araştırmacıların, kamunun, geliştiricilerin ve bu alanda deneyimi olan herkesin katkısıyla Tarım Motoru'nun çok daha güçlü bir sisteme dönüşebileceğine inanıyorum.
Bu Versiyon 1. İlk prototip yayında.
Tarım Motoru size ne ekeceğinizi söylemek için değil, neye bakmadan karar vermemeniz gerektiğini göstermek için var.
tarimmotoru.com.tr/
70 yaş üzeri ebeveynlere sahip olanların en büyük sıkıntısı tahmin ediyorum ki dijital güvenliktir. Hele ki whatsap tam bir şer yuvası bu yaş grubu için. Annemi bir türlü ikna edemedim gelen linklere tıklama, birbirinize göndermeyin diye ama “e bu Ayfer’den geldi, bana kötü bir şey göndermez ki? Ayrıca merak ediyorum bak ne diyor karaciğer ile ilgili…” diye anlatıyor ve kaç sefer ucundan döndü zaafiyetlerin.
Bu gibi uygulamaların güvenlik filtreleri 65 yaş üzeri için default olarak zorunlu olması lazım, age rating ile yayınlanması kısıtlı olması lazım ki bence olacaktır. Bu kitle üzerinden bir çok zaafiyet yayılıyor maalesef… bir arkadaşı gönderdiği paylaşım (ona da gönderilmiş olan) yüzünden zarar görmüş ve çok üzülmüş, kaç kere anlattım sana güvenli kullanma yöntemini desem de, direk sil bu uygulamaları dedi ve oyuncağı alınmış çocuk hüznü ile oturuyor uzaklara bakarak…
Tower defense oyunlarını çok seviyorum ama yüklediğim her bedava oyunda aynı şeyle karşılaşıyorum: reklam, internet şartı, bölüm geçmek için zorla satın alma.
Bu nedenle kendiminkini yaptım: ArcSoldiers.
İnternetsiz, reklamsız. Satın alma sadece hızlı ilerlemek ya da zorlandığı bölümü geçmek isteyenler için var: ekstra kule yuvası ya da +5 can. Gerisi tamamen oyunseverlere hediye. Açıkçası kimse oynamasa bile kendim oynarım diye yaptım ☺️
Eskiden oynadığım oyunlarda telefonda sürükle bırak hep sorun oluyordu; ekranın altında kuleyi bırakamıyorsun, ekran kayıyor ya da uygulamadan çıkıyorsun. Ben önce kareye tıkla, sonra kuleyi seç diye yaptım, rahat oynansın diye.
Beğenilirse daha çok özellik ekleyeceğim ama önce tepkileri görmek istiyorum. Tower defense sevenler bilir, başına oturunca kalkamıyorsun.
iPhone ve iPad'de App Store'da: apps.apple.com/app/arcsoldie…
iPhone'un yoksa, ya da önce bir bakmak istersen, bilgisayardan veya telefonundan tarayıcıyla da oynayabilirsin, kurulum gerekmiyor: arcsoldiers.vercel.app
Mac sürümü de yolda.
Örnek alınacak azimle ilerliyor @SekulerTrader pes etmedi, hep zorladı ve meyveleri filizleniyor. Bu emek desteği her zaman hak eder…

Hi @arc Community ,
Geçen hafta @circle Alliance Programı’na kabul edildik, bu hafta da güzel bir haber daha geldi: FlowFi, @Alchemy’nin Arc Credits programına seçildi.
FlowFi’yi @arc mainnet’e taşıdığımızdan beri altyapıyı sağlam tutmak en büyük önceliğimizdi. Bu destekle RPC tarafını güçlendirip kullanıcılarımıza daha hızlı ve daha stabil bir deneyim sunacağız.
Küçük adımlarla ilerliyoruz ama ekosistemdeki bu destekler gösteriyor ki doğru yoldayız.
Bize güvenen ve bu yolculukta destek olan herkese teşekkürler.
FlowFi’yi Arc ekosisteminde çok daha ileriye taşımak ve kullanıcılarımız için daha fazlasını inşa etmek için çalışmaya devam ediyoruz.
Ty : flowfi.finance

Hap bilgiler ile güzel özet 👇

Binance son raporu tam inceleyemedim dediğim gibi yollardaydım bugün ve bana göre Binance'in “50 signing transactions” ifadesi teknik olarak hatalı.
Daha önce tek bir Type-4 işlem içerisinde 50 imzalı yetkilendirme bulunduğunu doğruladım. Bunlardan yalnızca biri kabul edildi. Bu imzalar Binance 14'ün nonce değerini değiştirmek için değil, işlem yoğunluğu nedeniyle değişen nonce değerlerinden birini yakalamak için hazırlanmış görünüyordu ve teknik olay raporunda böyle bir ayrıntının yanlış anlatılması sanki sulandırdı olayı gibi ama dediğim gibi detaylıca inceleyeceğim...
Binance ile ilgili gelişmeleri toparlıyorum yarın rezerv raporlanın son halini muhtemelen yayınlayacaklar. Ben yarın yollarda olacağım için yazamayacağım ama sonrasında yazarım.
Bu konuyla ilgili özelden çok soru geldiği için yazıyorum; aslında uzun süredir bug hunterım ve siber güvenlik için 1 senedir çalışmalar yaptığımı biliyor beni tanıyanlar. Eğer web3'de ayakta kalmak istiyorsanız, kendi çözümlerinizi üretmek zorundasınız. Bana soranlara elimden geldiğince yardımcı oluyorum, repolarına bakıyor, aklım yettiğince tavsiyelerde bulunuyor ama ben de müthiş bir yazılımcı değilim ya hu 😊 bazı arkadaşlar teveccüh edip soruyor, gözünde büyütüyor ama işin aslı öyle değil, ben de sizler gibi öğrenen biriyim, belki pratiğim çok fazla olabilir.
Bırakın promptlarla uygulama, video vs. yapmayı. Hele ki promptlarla bir uygulamayı bir kaç günde yapıp, onu ekranda görünce "ne kadar iyiyim ya hu" diye güçlü hissediyorsunuz, biliyorum 🙂 ben de aynı yollardan geçtim ama bu üretim çılgınlığınızın bir yaraya merhemi yoksa, bir kendinize gelin, yeni sıradansınız. Gerçekten önce kendinize çözüm üreten meselelerde uygulamalar yapın, para harcayın, sonra bunu ilerletin...
Bug hunt için kullandığım araçlarımı zaten kendim yazıyorum. Araçlarıma gerekli yapıları böyle olayları incelerken eklemek, gerçek study caseler ile eklemek çok verimli yapıyor beni ki siz de öyle olacaksınız içine girdikçe…
Soranlar için yapı 👇
Öncelikle 92 adet, kamuya açık kaynaklardan etiketlenmiş borsa cüzdanını izleme listesine aldım. Binance, Okx, Coinbase, Kucoin, Paribu ve diğerleri.
Ethereum ana ağında yaklaşık her dakika yeni bloklar kontrol ediliyor. Son taranan bloktan itibaren gelen işlemler inceleniyor.
Özellikle EIP-7702 yetkilendirmesi içeren Type-4 işlemler ayrıştırılıyor. Her yetkilendirmedeki imzadan ilgili hesap adresi kriptografik olarak elde ediliyor. Böylece işlemi başka biri gönderse bile, yetkilendirme imzasının hangi hesaba ait olduğu belirlenebiliyor.
İmzayı veren hesap izleme listemdeyse işlem kaydediliyor.
Ayrıca bazı durumları ayrı risk sinyalleri olarak işaretliyorum:
⚙️ Yetkilendirmenin hesap sahibi dışındaki başka bir adres tarafından gönderilmesi.
⚙️ Birden fazla ardışık nonce içeren yetkilendirme paketleri.
⚙️ chainId: 0 kullanılarak zincire özgü kısıt olmadan imzalanmış yetkilendirmeler.
⚙️ Mevcut delegasyonun kaldırılması veya değiştirilmesi.
Burada önemli bir ayrım var: Bunların hepsi saldırı göstergesi değil. Örneğin üçüncü tarafın yetkilendirmeyi göndermesi normal bir relayer işlemi de olabilir.
Ancak Binance olayında gördüğümüz gibi bazı davranışların birlikte ortaya çıkması ayrıca incelenmeyi gerektiriyor.
Yüksek riskli bir olay algılandığında Telegram'a cüzdan adresi, yetkilendirme verilen sözleşme, blok, işlem bağlantısı ve alarmın nedenleri gönderiliyor.
Binance 14'ün 50 yetkilendirme imzasını ve ardından delegasyonun kaldırılmasını da bu izleme yapısında geçmiş işlem kayıtları üzerinden gösterebiliyorum.
Elbette bu sistem saldırganın imzaları nasıl ele geçirdiğini bulmuyor. Zincirde ortaya çıkan yetkilendirme değişikliklerini takip ediyor. İmzalama altyapısının iç güvenliğini ayrıca incelemek gerekiyor.
Binance'in kendi içinde hangi kontrollerin bulunduğunu bilmiyorum. Ancak bu olay, özellikle yüksek varlık tutan hesaplarda delegasyon ve imzalama yetkilerinin ne kadar dikkatli izlenmesi gerektiğini tekrar gösterdi.
Bu arada Binance'in finansal kayıpları karşılamak için attığı adımları ve kriz sürecindeki iletişimini de takdir ediyorum. Özellikle kullanıcı varlıklarını kendi kaynaklarıyla yeniden karşılama taahhüdünü somut adımlarla ilerletmesi önemli. Teknik kök neden raporunu da ayrıca bekliyorum.
Özetle siz de buna benzer yapılarda kurabilirsiniz ama her detayı elbette anlatmak da mümkün değil. Bug hunt programlarını katılın arkadaşlar, emin olun herkesin yaptığı ve çok kendini özel hissettiği dönemler geçecek, artık üretim sıradanlaşacak, sizin anlayan ve çözüm üreten tarafta olmanız lazım...


zkTLS ile @primus_labs üzerinde geliştirme yapmak isteyenler için kısa bir başlangıç rehberi paylaşmak istiyorum.
Başlamak oldukça kolay. Ancak özellikle dikkat edilmesi gerektiğini düşündüğüm bir konu var: Chrome eklentisinin erişim izinleri.
Primus ile geliştirmeye başlamak
Öncelikle Primus Developer Hub'a giriyoruz:
dev.primuslabs.xyz
Hesabımıza giriş yaptıktan sonra My Projects bölümünden yeni bir proje oluşturabiliyor, entegrasyon türünü seçebiliyor ve uygulamamız için gerekli kimlik bilgilerini alabiliyoruz.
App ID projemizi tanımlıyor. App Secret ise hassas bir imzalama bilgisi. Bu nedenle sunucu tarafında tutulmalı, frontend koduna veya herkese açık bir repoya eklememenizi tavsiye ederim.
Sonraki adım My Templates.
Burada hangi veri kaynağından, hangi API adresi üzerinden ve hangi yanıt alanlarından doğrulanabilir kanıt üretileceğini belirliyoruz.
Örneğin Voice Rights Passport projemde ElevenLabs hesabının ses modeline ilişkin voice_id ve is_owner alanlarını kanıtlayan bir şablon kullanıyorum.
Şablon oluşturulduktan sonra Try seçeneğiyle uygulamaya entegre etmeden önce test edilebiliyor.
Resmi eklenti Chrome web store'dan ekleyin.
chromewebstore.google.com/de…
Burada dikkat edilmesi gereken bir konu var.
Eklentinin site erişim izinlerini sınırlandırın.
Primus eklentisi, izin verilen kapsamda web sitelerindeki verileri okuma ve değiştirme yetkisi isteyebiliyor.
Özellikle oturum açtığımız servisler söz konusu olduğunda, bu yetkiyi gereğinden geniş vermemek önemli.
Chrome'da şu yolu izleyebilirsiniz:
Uzantılar 👉 Uzantıları yönet 👉 Primus 👉 Ayrıntılar 👉 Site erişimi. Görselde gösterdim.
Buradan Belirli sitelerde seçeneğini kullanarak yalnızca doğrulama yapacağınız servisin ihtiyaç duyduğu alan adlarına izin verin.
Benim ElevenLabs örneğimde ilgili adresler:
elevenlabs.io
api.us.elevenlabs.io
dev.primuslabs.xyz
Bunlar yalnızca bu doğrulama senaryosuna ait örnekler. Her uygulamanın ihtiyaç duyduğu adresler farklı olabilir.
Gerekmiyorsa Tüm sitelerde erişim vermeyin. Ek izin istenirse neden gerekli olduğunu kontrol edin.
Site erişimini sınırlandırmak gereksiz veri erişimini azaltır. Ancak bunun eklentinin tamamen güvenli olduğu veya bütün ağ faaliyetlerinin engellendiği anlamına gelmediğini de unutmamak gerekiyor.
Son olarak önemli bir zkTLS ayrıntısı
Bir kanıtın başarıyla üretilmesi, uygulamanın doğrulamak istediğimiz iddiayı gerçekten doğruladığı anlamına tek başına gelmiyor.
Kanıtlanan veri alanlarını, kaynağı, alıcıyı, imzayı ve geçerlilik koşullarını ayrıca kontrol etmeliyiz.
Kendi geliştirme sürecimde bunun önemini özellikle gördüm. Şablonun gerçekte neyi kanıtladığını anlamak, kanıtı üretmek kadar önemli.
Doğrulanabilir web verisiyle uygulama geliştirmek isteyenler için güzel bir altyapı. Ancak bunu doğru yetki sınırları ve güvenlik kontrolleriyle yapmak çok daha değerli. Bir uygulama yapıyorum, benim adıma heyecan verici bir boşluğu dolduruyor, paylaşacağım, siz de deneyebileceksiniz bu uygulamayı...


One of the things I keep thinking about in blockchain is how we can trust information coming from outside the chain.
Most of the information we use every day is on websites, in applications and Api's. But how can we actually prove that a piece of information came from a particular service? A screenshot or someone's word shouldn't be enough.
I think we're getting closer to a time when being able to prove this, almost like having a document certified by a notary, will become a real necessity.
This is exactly why @primus_labs caught my attention.
Primus uses zkTLS to make data coming from HTTPS connections cryptographically verifiable. As a ZK developer, I find this really interesting. There is so much useful information outside blockchains, and I think finding ways to use that information without blindly trusting whoever provides it is an important problem to solve.
That's why I didn't want to just read about Primus and move on.
I started exploring Primus dev hub, generating and verifying real attestations with the chrome extension, and working on the core SDK integration. I've also submitted two PRs focused on security to the Primus open source ecosystem.
At the same time, I'm building something called "Voice Rights Passport". The idea is to take account ownership claims about AI voice models, turn them into verifiable proofs, and connect those proofs to blockchain wallets.
I think this is going to become a serious issue in the coming years. Especially when legal disputes start becoming part of the picture. People will need more than just saying "this voice model belongs to me." They'll need something they can actually prove.
And I believe the developers who start thinking about these problems and building solutions today will have an advantage in the future.
I want to be one of them. That's why I'm spending so much of my time on this.
Of course, none of this happens in a day. And I don't think it should. For me, the real experience comes from trying things, making mistakes, understanding why something didn't work, and finding a better way to do it.
I think all those experiences together are what eventually make a good developer.
The video below is from one of my real Primus attestation experiments.
I'll keep sharing what works, what doesn't, where I get stuck and what I learn along the way.
Bir önemli durum da bu, CEX'lerde hesabına sızan ama bakiyeyi güvenlik sınırlarında dışarı çıkaramayan botlar, organize olarak diğer tahtalarda hacim üreterek kendine gelir sağlıyor, fiyatı kaldırıyor, exit likidite olarak sızdığı hesabın bakiyesini kullanıyor. Yaşanan bu geçiş sürecinde, açıklar kapatılırken, güvende olduğunu düşündüğün an çökersin efendim...

GÜVENLİK UYARISI
Hesabımda 2FA açık olmasına rağmen bilgim ve onayım dışında işlemler yapılmış ve yaklaşık -----USDT’lik kaybım var.
31 Ekim gecesi, ben uyurken:
🔸 03:12'de açık futures pozisyonlarım kapatıldı.
🔸 03:15–03:16'da Copy Trade ve Futures hesaplarımdaki toplam ---- USDT Spot’a aktarıldı.
🔸 03:04–08:49 arasında, yani yaklaşık 6 saatte, hesabımdan 1.159 adet spot işlem yapıldı.
🔸 COOKIE, RNBW, BIRB gibi düşük hacimli coinler USDC ile pahalıya alınıp aynı adet USDT karşılığında ucuza satıldı. Bu, bilinçli olarak eritme kalıbı.
Hesabımda tanımlı bir API anahtarı yok. Son 30 günde benim dışımda bir giriş kaydı yok ve 2FA aktifti.
Bu durumda 6 saat boyunca, saniyeler arayla, 1159 adet işlemi kim ve nasıl yaptı?
Sabah uyandığımda bakiyem --- USDT’ye düşmüştü.
@MEXC_Official, bu işlemlerin nasıl gerçekleştiğinin incelenmesini, işlem loglarının (IP, cihaz, oturum bilgisi) tarafıma iletilmesini ve kaybımın telafi edilmesini talep ediyorum. Destek kaydımı açtım, UID’imi DM’den iletebilirim.
Kripto kullanıcıları: 2FA’nız olsa bile Cihaz Yönetimi’nden aktif oturumlarınızı kontrol edin.
#MEXC #crypto #Bitcoin #USDT #Güvenlik @MEXC_Official @Mexctrcom
Binance, saldırıya ilişkin 3. güncellemesini yayımladı.
Çalınan varlıkların %90'ının yeniden karşılandığını açıkladı. BTC, ETH, USDT, USDC, XRP dahil 10 büyük varlıkta karşılık oranının %100'e ulaştığını, kalan %10'un ise likiditesi daha düşük tokenlardan oluştuğunu belirtiyor.
Kayıplar SAFU fonu, Futures sigorta fonunun bir kısmı ve şirket hazinesinden karşılanıyor. Buradaki %90, çalınan fonların geri alındığı değil, eksilen varlıkların Binance kaynaklarıyla yerine konulduğu anlamına geliyor.
31 Ekim tarihli yeni Proof of Reserves (PoR) görüntüsü yayımlandı. Tam kriptografik kanıtın 3 Kasım'da tamamlanması, para çekme işlemlerinin ise 1 Kasım'da yeniden açılması planlanıyor.
Benim takip ettiğim teknik inceleme tarafında ise henüz yeni bir açıklama yok.
Binance 14 adına 50 geçerli EIP-7702 imzasının nasıl elde edildiği, hangi imzalama yetkilerinin kötüye kullanıldığı ve sonradan tespit edildiği belirtilen ek ihlal noktalarının neler olduğu hala açıklanmadı.
Finansal kayıpların karşılanmasında ilerleme var. Saldırının kök nedenine ilişkin ayrıntılı teknik raporu bekliyorum, bilgilendireceğim efendim...

Dün paylaştığım teknik araştırmanın ardından, konuyu Ethereum'u ve akıllı sözleşmeleri bilmeyenlerin de anlayabileceği şekilde anlatmak istiyorum.
Çünkü bu olay, kripto varlıkların güvenliğinin yalnızca özel anahtarları saklamaktan ibaret olmadığını gösteren ciddi bir örnek.
Önce EIP-7702 nedir?
Normalde Ethereum cüzdanınızın işlemlerini özel anahtarınızla imzalarsınız.
EIP-7702 ise cüzdanınıza akıllı sözleşme özellikleri kazandırır. Geçerli bir yetkilendirme imzasıyla, hesabınızın belirli bir sözleşmenin kodunu kendi hesabıymış gibi çalıştırmasını sağlayabilirsiniz.
Bunu bir banka kasası üzerinden düşün.
Kasanızın anahtarı sizde. Ancak kasayı yönetmesi için bir otomasyon sistemine de yetki verebiliyorsunuz.
Doğru tasarlanmış bir sistem, işlemleri kolaylaştırabilir ve güvenli biçimde otomatikleştirebilir.
Ama yetki verdiğiniz yazılım kötü niyetliyse veya kontrolü başkasının eline geçerse, o yazılımın sahip olduğu yetkiler ciddi bir tehlikeye dönüşebilir.
Peki Binance saldırısında ne oldu?
Saldırgan, Binance 14 olarak bilinen sıcak cüzdan adına geçerli bir EIP-7702 yetkilendirmesi kullandı.
Böylece Binance 14 hesabı, saldırganın kontrol ettiği bir sözleşmenin kodunu çalıştırabilir hâle geldi.
Yetkilendirme kabul edildikten yalnızca 3 dakika 24 saniye sonra saldırganın belirlediği operatör, sweep() fonksiyonuyla büyük varlık transferlerini başlattı.
Araştırmayı ilerlettiğimde daha önemli bir bağlantıyı da doğruladım.
Binance 14, başka bir akıllı hesabın da sahibiydi. Saldırgan, Binance 14 üzerinden bu hesabı da çalıştırarak 823 milyon USDC'nin toplama adresine aktarılmasını sağladı.
Yani bir cüzdanın kötüye kullanılan yetkisi, yalnızca kendi bakiyesini değil, kontrol ettiği başka hesapların varlıklarını da riske atabiliyor.
Peki EIP-7702'de bir güvenlik açığı mı var?
Burada önemli bir ayrım yapmalıyız.
EIP-7702, Ethereum'un kullanıma aldığı gerçek bir özellik. Tek başına bir güvenlik açığı değil.
Ancak çok güçlü yetkiler tanımlayabildiği için ağır sorumluluklar yüklendiği için zaafiyetleri de barındırabiliyor.
Yetkilendirme hangi kodu çalıştırıyor? Bu kodu kim kontrol ediyor? Hangi işlemlere izin veriyor? Yetki gerektiğinde nasıl iptal ediliyor?
Bunların tamamı kritik.
Üstelik EIP-7702 delegasyonu tek işlemle sınırlı olmak zorunda değil. Değiştirilene veya kaldırılana kadar geçerli kalabiliyor.
Asıl cevap bekleyen soru ise şu:
Saldırgan Binance 14 adına geçerli bir EIP-7702 yetkilendirme imzasını nasıl elde etti?
Özel anahtar mı ele geçirildi? Yoksa Binance'in yetkili imzalama sistemi mi kötüye kullanıldı?
Bunu henüz kesin olarak bilmiyoruz.
Zincir üzerindeki kayıtlar, saldırganın bu yetkiyi nasıl kullandığını gösteriyor. Fakat yetkinin ilk olarak nasıl elde edildiğini açıklamıyor.
Bu olayın güvenlik açısından en önemli dersi şu:
Bir cüzdanı korumak, yalnızca özel anahtarının çalınmasını önlemek değildir. O anahtarın hangi işlemleri imzalayabildiği, hangi kodlara yetki verebildiği ve bu yetkilerin nasıl sınırlandırıldığı da aynı güvenlik zincirinin parçalarıdır.
Dünkü makalemden sonra yaptığım ek incelemelerde, 50 yetkilendirme imzasını bağımsız doğruladım, saldırı öncesi hazırlık izlerini buldum ve 823 milyon USDC'ye uzanan sahiplik ilişkisini işlem kayıtlarıyla ortaya koydum.
Yeni teknik bulguları ve kanıtlarını aşağıdaki paylaşımda anlatıyorum.
İngilizce detaylı makale olarak yazdım ama Türkçe özetleyeyim. @binance olayının özü EIP-7702 yetkilendirmesi.
Ethereum işlemlerini, Etherscan, Blockscout API ve doğrudan EVM bytecode analiziyle inceledim.
15:59 UTC'de bir delegasyon sözleşmesi oluşturuluyor.
20:20 UTC'de Binance 14 adına EIP-7702 yetkilendirmesi gerçekleşiyor. İşlemdeki 50 yetkilendirme kaydından yalnızca biri kabul ediliyor.
Tam 3 dakika 24 saniye sonra, aynı operatör sweep() fonksiyonunu çalıştırarak Binance 14'ten büyük miktarda ETH ve ERC-20 token transferini başlatıyor. Ardından Binance 16 ve 34 kaynaklı büyük fon hareketleri de aynı toplama adresinde birleşiyor.
Asıl çarpıcı bulgu sözleşmenin çalışma kodunda.
İncelediğim 1.674 byte'lık bytecode içerisinde işlem başlatıcısının adresi beş kez sabitlenmiş. Dört ayrı yürütme yolunda operatör kontrolü bulunuyor ve yetkisiz çağrılar REVERT ile reddediliyor.
Ayrıca yaklaşık 975 milyon USDT ve 823 milyon USDC'nin bulunduğu toplama adresinin her iki stablecoin sözleşmesinde de kara listeye alındığını doğruladım.
Zincir üstü veriler, fonların hangi yetkilendirme mekanizmasıyla hareket ettirildiğini gösteriyor. Ancak geçerli EIP-7702 imzasının nasıl elde edildiği henüz bilmiyorum, araştıracağım.
Özel anahtarın ele geçirilmesi, imzalama altyapısının kötüye kullanılması veya önceden üretilmiş imzaların sızması birbirinden farklı ihtimaller. Hep sizlere yazdığım konular yani.
Bu olayın bana göre en önemli kısmı şu:
Bir cüzdanın güvenliği yalnızca özel anahtarını korumakla sınırlı değil. Hesabın hangi kodu, kimin yetkisiyle çalıştırabileceğini kontrol etmek de en az onun kadar kritik.
Araştırmamda doğruladığım işlem kayıtlarını, sözleşme adreslerini ve teknik kanıtları makalede paylaştım ama önemli olanlar bu aşağıdakiler
Delegasyon sözleşmesinin oluşturulması
29 Ekim, 15:59:11 UTC
etherscan.io/tx/0x97408e7562…
Binance 14 EIP-7702 yetkilendirmesi
20:20:59 UTC | 50 kayıt, 1 başarılı
etherscan.io/tx/0xad99264d55…
İlk büyük sweep işlemi
20:24:23 UTC
etherscan.io/tx/0x53bd38b816…
Binance 16, 28.005,6 ETH
etherscan.io/tx/0x51f263fa50…
195.460 ETH çıkışı
etherscan.io/tx/0x551d796165…
Binance 34, 780 milyon USDC
etherscan.io/tx/0xdc102dd89d…
İkinci sweep işlemi
etherscan.io/tx/0x31c4c9fe28…
Delegasyon sözleşmesi
etherscan.io/address/0x63e84…
EIP-7702 teknik standardı
eips.ethereum.org/EIPS/eip-7…
Terminal çıktıları: Blockscout API ve EVM bytecode analizi. Bu kayıtlar yürütme mekanizmasını doğruluyor; ilk ihlal yöntemini kanıtlamıyor.


Binance saldırısı araştırmama güncelleme: Yeni kanıtlar ve hala açıklanamayan imzalama yetkisi.
Dünkü EIP-7702 analizimin ardından araştırmaya devam ettim. Bu kez fon hareketlerini yeniden anlatmak yerine, saldırı öncesindeki işlemleri, yetkilendirme imzalarını ve 823 milyon USDC'nin aktarılmasını sağlayan sahiplik ilişkisini inceledim.
1. Binance 14 adına oluşturulan 50 imzanın tamamını kriptografik olarak doğruladım.
EIP-7702 mesaj özetleri ve secp256k1 public-key recovery yöntemiyle yaptığım kontrolde 50 imzanın tamamı Binance 14 adresini verdi.
Ancak zincir üzerinde yalnızca nonce 18914809 kabul edilmiş.
Blok 26300753'te Binance 14'ün nonce 18914808 kullanan normal işlemi 133. pozisyonda, saldırganın yetkilendirme işlemi ise 138. pozisyonda gerçekleşmiş.
Dolayısıyla geçerli nonce, saldırganın hazırladığı 50 imzadan biriyle tam olarak eşleşmiş.
Bu, yüksek işlem hacmine sahip cüzdanın değişen nonce değerini yakalamak için geniş bir imza aralığı hazırlanmış olmasıyla güçlü biçimde uyumlu.
Fakat 50 geçerli imzanın varlığı, bunların hangi sistemde veya hangi koşullarda üretildiğini göstermiyor.
2. Saldırıdan saatler önce aynı mekanizmanın gerçek varlıklarla kullanıldığını doğruladım.
Aynı operatör, Binance 14'ten önce başka hesaplarda EIP-7702 yetkilendirmeleri gerçekleştirmiş. Bu işlemlerde de azalan nonce dizileri kullanılmış.
Daha önemlisi, Binance 14'te kullanılan delegasyon sözleşmesi, saldırı öncesinde başka bir hesapta çalıştırılmış.
16:30 UTC'de sweep() çağrısıyla 0,01 ETH ve 2,541994 USDT aktarılmış.
16:47'de ise withdrawETH() ile 1 ETH transfer edilmiş.
Bu ETH'nin gönderildiği adresin daha sonra saldırı operatörüne de ETH aktardığını doğruladım.
Bunlar varsayım değil, gerçek zincir işlemleri.
Aynı kodun ve yürütme yönteminin saldırı öncesinde küçük tutarlarla kullanıldığı artık doğrulanabiliyor. Bunun saldırı provası olması güçlü bir olasılık, ancak hesapların gerçek sahipliğini bu işlemlerden kesinleştiremiyoruz.
Kanıt:
etherscan.io/tx/0x9c2dbed153…
3. 823 milyon USDC'nin Binance 14 üzerinden nasıl aktarılabildiğini açıklayan sahiplik ilişkisini doğruladım.
İlk makalemde Binance 34 olarak etiketlenen adresten gerçekleşen USDC transferlerini belirtmiştim.
Sonraki incelemede bu adresin bir SingleOwnerMSCA akıllı hesabı olduğunu tespit ettim.
Sahiplik olaylarını blok içindeki sıralarıyla kontrol ettiğimde, hesabın sahipliğinin Binance 14'e devredildiğini ve saldırı öncesinde başka bir sahiplik değişikliği kaydı bulunmadığını doğruladım.
Ardından 780 milyon ve 43 milyon USDC transferlerinin EVM iç çağrılarını inceledim.
Her iki işlemde de aynı zincir görülüyor:
Saldırgan operatörü 👉 Binance 14 👉 SingleOwnerMSCA 👉 USDC sözleşmesi.
Token transfer kayıtları da toplam 823 milyon USDC'nin toplama adresine aktarıldığını doğruluyor.
Buradaki kritik nokta şu:
Binance 14'ün EIP-7702 delegasyonuyla kötüye kullanılan yürütme yetkisi, sahiplik ilişkisi bulunduğu başka bir akıllı hesaptaki varlıklara erişim sağladı.
Sahiplik devri:
etherscan.io/tx/0xd561c23a4b…
43 milyon USDC'lik ek transfer:
etherscan.io/tx/0x3b9625b337…
Peki araştırma şimdi nereye geldi?
Binance'in ilk açıklaması, bir DevOps bilgisayarının ele geçirilmiş olabileceğini ve buradan servis konteynerine erişilerek yetkisiz para çekme işlemleri gönderilmiş olabileceğini belirtiyor. Şirket, ham özel anahtar sızıntısına ilişkin kanıt bulmadığını da açıkladı.
Ancak zincir üzerinde cevaplanmayı bekleyen önemli bir ayrım var.
Binance 16'da doğrudan imzalanmış Type-2 işlemler bulunuyor.
Binance 14'te ise farklı bir imzalama mesajı gerektiren 50 geçerli EIP-7702 yetkilendirmesi var.
Saldırgan, bu iki farklı imzalama yetkisine nasıl erişebildi?
Normal para çekme işlemleri oluşturabilen bir servise erişim, EIP-7702 yetkilendirmeleri üretmek için de yeterli miydi? Yoksa daha geniş yetkilere sahip başka bir imzalama bileşeni mi kötüye kullanıldı?
Bugünkü zincir verileri bu soruyu kesin olarak yanıtlamıyor.
Şu ana kadar saldırının yürütülme mekanizmasını, öncesindeki hazırlık izlerini ve 823 milyon USDC'ye uzanan sahiplik ilişkisini doğruladım.
Henüz doğrulayamadığım şey, geçerli imzaların nasıl elde edildiği ve Binance'in imzalama altyapısında hangi güvenlik sınırının aşıldığı.
Araştırmanın bundan sonraki odağı bu.
Çünkü paranın nasıl transfer edildiğini bulmakla, o parayı transfer etme yetkisinin nasıl elde edildiğini bulmak aynı şey değil.

İngilizce detaylı makale olarak yazdım ama Türkçe özetleyeyim. @binance olayının özü EIP-7702 yetkilendirmesi.
Ethereum işlemlerini, Etherscan, Blockscout API ve doğrudan EVM bytecode analiziyle inceledim.
15:59 UTC'de bir delegasyon sözleşmesi oluşturuluyor.
20:20 UTC'de Binance 14 adına EIP-7702 yetkilendirmesi gerçekleşiyor. İşlemdeki 50 yetkilendirme kaydından yalnızca biri kabul ediliyor.
Tam 3 dakika 24 saniye sonra, aynı operatör sweep() fonksiyonunu çalıştırarak Binance 14'ten büyük miktarda ETH ve ERC-20 token transferini başlatıyor. Ardından Binance 16 ve 34 kaynaklı büyük fon hareketleri de aynı toplama adresinde birleşiyor.
Asıl çarpıcı bulgu sözleşmenin çalışma kodunda.
İncelediğim 1.674 byte'lık bytecode içerisinde işlem başlatıcısının adresi beş kez sabitlenmiş. Dört ayrı yürütme yolunda operatör kontrolü bulunuyor ve yetkisiz çağrılar REVERT ile reddediliyor.
Ayrıca yaklaşık 975 milyon USDT ve 823 milyon USDC'nin bulunduğu toplama adresinin her iki stablecoin sözleşmesinde de kara listeye alındığını doğruladım.
Zincir üstü veriler, fonların hangi yetkilendirme mekanizmasıyla hareket ettirildiğini gösteriyor. Ancak geçerli EIP-7702 imzasının nasıl elde edildiği henüz bilmiyorum, araştıracağım.
Özel anahtarın ele geçirilmesi, imzalama altyapısının kötüye kullanılması veya önceden üretilmiş imzaların sızması birbirinden farklı ihtimaller. Hep sizlere yazdığım konular yani.
Bu olayın bana göre en önemli kısmı şu:
Bir cüzdanın güvenliği yalnızca özel anahtarını korumakla sınırlı değil. Hesabın hangi kodu, kimin yetkisiyle çalıştırabileceğini kontrol etmek de en az onun kadar kritik.
Araştırmamda doğruladığım işlem kayıtlarını, sözleşme adreslerini ve teknik kanıtları makalede paylaştım ama önemli olanlar bu aşağıdakiler
Delegasyon sözleşmesinin oluşturulması
29 Ekim, 15:59:11 UTC
etherscan.io/tx/0x97408e7562…
Binance 14 EIP-7702 yetkilendirmesi
20:20:59 UTC | 50 kayıt, 1 başarılı
etherscan.io/tx/0xad99264d55…
İlk büyük sweep işlemi
20:24:23 UTC
etherscan.io/tx/0x53bd38b816…
Binance 16, 28.005,6 ETH
etherscan.io/tx/0x51f263fa50…
195.460 ETH çıkışı
etherscan.io/tx/0x551d796165…
Binance 34, 780 milyon USDC
etherscan.io/tx/0xdc102dd89d…
İkinci sweep işlemi
etherscan.io/tx/0x31c4c9fe28…
Delegasyon sözleşmesi
etherscan.io/address/0x63e84…
EIP-7702 teknik standardı
eips.ethereum.org/EIPS/eip-7…
Terminal çıktıları: Blockscout API ve EVM bytecode analizi. Bu kayıtlar yürütme mekanizmasını doğruluyor; ilk ihlal yöntemini kanıtlamıyor.
. @binance 14 accepted an EIP-7702 delegation. Just 3m 24s later, the same operator initiated sweep().
I verified the transactions and EVM access-control bytecode. How the authorization signature was obtained remains unknown.

Teknik detayları yazacağım DM'DEN SORANLAR!
biraz sabır lütfen ama meselenin özü @binance için EIP-7702
5:59:11 UTC - Sözleşme oluşturuldu
0x7C8601...B5CA0, 0x63e842...6fae sözleşmesini oluşturdu.
20:20:59 UTC - EIP-7702 yetkilendirmesi
Aynı hesap Binance 14'e Type 4 işlem gönderdi. İçindeki 50 kayıttan biri başarılı delegasyon oluşturdu.
20:24:23 UTC - İlk büyük fon hareketi
Aynı başlatıcı Binance 14'e sweep() çağrısı yaptı. ETH ve tokenlar 0x5227...B2f8c adresine aktarıldı.
20:41:23 UTC - Binance 34'ten USDC transferi
Aynı başlatıcı Binance 14 üzerinden 780 milyon USDC hareketini tetikledi.
Yazacağım Az sabır ve sakin kalın


Eğer bu doğru ise 2.77 milyar dolarlık bir olay Binance için yönetilebilir görünüyor, içinize rahatlatmak için değil, biraz sonra göreceğiniz market etkisinden sizi korumak için yazıyorum, sakin olun.
Toplam raporlanan rezervleri yaklaşık 165 milyar dolar civarında. İddia edilen miktarın 50 katından fazla. Major varlıklarda (BTC, USDT, ETH vb.) Proof of Reserves oranları %100’ün üzerinde. Yani kullanıcı bakiyeleri zaten 1:1’in üzerinde karşılanıyor.
Asıl “acil durum” tamponu SAFU fonu. Şu an yaklaşık 15.000 BTC tutuyor ve şu an BTC 78 bin dolar olsa yaklaşık 1.2 milyar dolar. Binance, bu fon 800 milyon doların altına düşerse yeniden 1 milyar dolara tamamlamayı taahhüt etmiş durumda. Tarihsel olarak da büyük hack’lerde (örneğin 2019) SAFU’yu kullandılar.
2.77 milyar dolar SAFU’nun biraz üzerinde olsa bile, Binance’in kendi sermayesi ve diğer rezervleriyle karşılaması mümkün. Son dönemde (27 Ekim) Kuzey Kore bağlantılı saldırıları engellediklerini ve varlık kaybı olmadığını da açıklamışlardı. Yani hem teknik hem finansal kapasite açısından mevcut rakamlar oldukça yönetilebilir ama market buna çok ciddi tepki verecektir ki gerçekliği henüz doğrulanmadı ama velev ki doğrulandı sakin kalın...

Kötü niyetli biri hiç bir zaman olmadım ama geçmişte bir defiye açıklarını mail attım PR bile açmadan yaptım lakin cevap vermediler, burada da yazdım dikkatli olun bazılarını kullanırken diye, arkasından hacklendi (güya) Esas korkmanız gereken böyle kızgın bug hunterlar, sadece bulduklarını (doğru ya da yanlış) açığa dökmesi yeterli önemli zaafiyetleri harekete geçirmek için… daha önce de dedim kütüphaneleri, bağımlılıkları karşılık beklemeden yayınlayan, geliştiren, güncelleyen yazılımcılar var ama diğer bir güruh AI ile güçlendi ve onları kızdırmak sadece büyük şirketlere değil tüm sisteme zarar verecek, bu nedenle tüm gelişmelerden herkesten önce haberdar olmak ZORUNDASINIZ.
Milyar dolarlık bir şirketin kullandığı ücretsiz ya da çok küçük yardımlarla işletilen naif bir yazılımcının önemli bir kütüphanesi, sistemin diğer yanında kızgın cyberpunk anarşisiyle yanan bir yazılımcının elinde ciddi bir zaafiyete dönebilir ki dönecektir. Sizlere anlatmaya çalıştığım bu dip dalgadır, ya sisteminde açık bırakmayacak kadar kontrollü olmayı yeni düzene göre sağlayacaksın ya da artık sırtından ciddi paralar kazandığın sistemlerin arkasındaki gizli kahramanları bulup, destekleyeceksin, kulak vereceksin. Esas sarsıntılar buralardan gelecek, alan yetkinliği ile mimari boşlukları bilenlerin daha güçlü olduğu bir kaç kişi yok artık, binler yok artık…
E diyeceksiniz ki paraları var, imkanları var önlem alırlar 😊 o iş pek öyle değil. Zaafiyet bulmak 10 birim hızda ise yama üretmek şu an 2 birim hızda…

Since the @Apple Bug Bounty Program is by far the worst program I've ever hacked on, I am going to be dumping all of the data/POCs/report write ups etc for everything found during the 4 months of hacking them. This will include POCs for vulns that didnt meet their bar for a bounty so wasnt reported to them, so you may be able to find ways to escalate some of them. Ill be uploading the data all this weekend.
emudhra’nın 8 ara sertifikasının özel anahtarları o kadar zayıf üretilmiş ki biri tam olarak "4" 😳 En fazla 256 denemede bulunabiliyor. Ağ trafiğinin arasına girebilen biri, bu sertifikaları kabul eden bir araca karşı herhangi bir siteyi taklit edebilirdi.
Apple 19 Ekim'den beri bunları otomatik engelliyor. Safari, mail ve normal uygulamalar korunuyor.
Terminal araçları (git, curl, python3, openssl) ayrı bir dosya kullanıyor ve o dosya henüz güncellenmedi. Apple'ın kalıcı düzeltmesi için tarih yok. Benim elle yaptığım düzeltme de son güncellemeyle geri geldi.
Terminal kullanmıyorsan: hiçbir şey yapma.
Geliştiriciysen: Apple'ın sayfasında isteğe bağlı geçici bir çözüm var (support.apple.com/en-us/1495…). Ben güncellemeyi beklemedim. Ama güncellemelerden sonra tekrar kontrol etmen gerekiyor ve bazı siteleri doğrulayamayabilirsin.


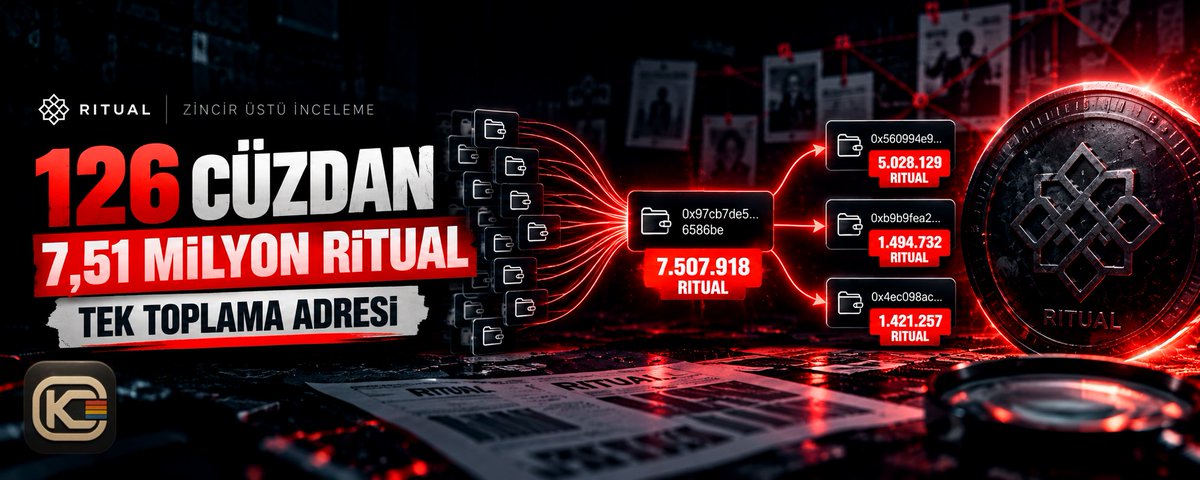
Devrim kendi evlatlarını yine yiyor ya hu...

Microsoft, yapay zekâ yatırımları nedeniyle 60 bin çalışanına işten ayrılma teklifi sundu
Şirket, ABD, Kanada, Hindistan ve İngiltere’de belirli pozisyonlarda çalışan yaklaşık 60 bin kişiye gönüllü işten ayrılma teklifi sundu.
Program, Microsoft’un dünya genelindeki 223 bin çalışanının yaklaşık yüzde 27’sini kapsıyor.
Teklifi kabul edenler 31 Aralık 2026’da şirketten ayrılacak.
serbestiyet.com/haberler/bil…
