

“Un peuple prêt à sacrifier un peu de liberté pour un peu de sécurité ne mérite ni l’une ni l’autre, et finit par perdre les deux.” Watching the Watchers!
St Martin Island FWI
Joined July 2011
- Tweets15.8K
- Following488
- Followers896
- Likes20.5K


𝗠𝗔𝗧𝘀𝘅𝗺 ⚡ retweeted

Bonjour Madame Lalucq,
Un commentaire sur la fiabilité des banques régulées sous contrôle de la banque centrale et soumise aux plus standards de protection et de traçage anti blanchiment ?

This quoted post is unavailable.

Vivement que je me casse de ce putain de pays !
Allez-y, lachez-vous les trolls…
Je sens que ca va encore être d'un très haut niveau ! 😉
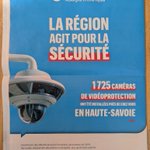
Dites #RégionAuvergneRhôneAlpes…
Ok pour la surveillance de masse mais pour quels résultats concrets et mesurables ?
Et combien pour #cybersec ?
Parce qu'à force de confondre sécurité et surveillance, on risque d'oublier que protéger les citoyens c'est aussi protéger leurs données et leurs libertés fondamentales.
Il est vrai qu'une caméra c'est plus photogénique qu'un audit de cybersécurité… 😉

𝗠𝗔𝗧𝘀𝘅𝗺 ⚡ retweeted

N'hésitez pas en abuser, y compris pour la conception de la partie "analyse de nécessité et proportionnalité" de vos PIA / DPIA - les véritables analyses de nécessité et de proportionnalité sont beaucoup trop rares.

Le 14 août, le Conseil constitutionnel a censuré l’interdiction des réseaux sociaux aux moins de 15 ans. L’objectif, protéger les plus jeunes, n’était pas en cause : le Conseil l’a jugé légitime. Ce qui n’a pas tenu, c’est la mesure elle-même. Une interdiction de portée générale, appliquée sans considération de la situation de chaque mineur (âge, maturité, choix des parents) ni des risques propres à chaque service, et qui obligeait chacun à prouver son âge sans que la loi encadre cette vérification.
En droit, une atteinte à une liberté doit être nécessaire, adaptée et proportionnée à l’objectif poursuivi. Celle-ci ne l’était pas.
Cette question de la nécessité et de la proportionnalité se pose pour toute règle qui limite une liberté. Elle s’analyse avec méthode : quel besoin, quelle efficacité, quelles alternatives moins intrusives, quelles garanties, et au bout du compte, est-ce que le bénéfice justifie l’atteinte.
@EstelleDeMarco, docteure en droit, spécialiste de la protection des données et de la vie privée, a conçu une grille d’analyse qui organise ce test étape par étape. Elle la met à disposition sous licence CC BY 4.0 (chacun peut l’utiliser, la diffuser et l’adapter, à la seule condition de citer son auteure et de signaler les modifications), et l’Institut National de Bitcoin en publie aujourd’hui le mode d’emploi, avec le protocole que nous suivrons pour l’appliquer sur des cas concrets.
La note qui explique la méthode : inbi.fr/analyser-necessite-p…
La grille d’Estelle De Marco (classeur, CC BY 4.0) : inbi.fr/wp-content/uploads/2…
Merci à Estelle De Marco pour l’outil et pour sa relecture.


𝗠𝗔𝗧𝘀𝘅𝗺 ⚡ retweeted

Petite salve repérée de mails d’information sur les recommandations pixels de la CNIL. Ces mails sont inutiles depuis mi-juillet.
Ils ne font qu’attirer l’attention sur les responsables de traitement en cause et les exposent à des plaintes si envoi ultérieur de mails avec pixels.
J'en ai un peu ras le bol de ces Buzzers (enfin 2) qui racontent n'importe quoi pour faire assez de volume pour pouvoir se faire inviter sur des plateaux TV...
Ça n'a vous honore pas 🤬


PT1 d'autoproclamės CyberSecSpecialistDeMesDeux qui font du buzz pour passer à la télé et vendre leur incompétence 🤬
Condamné sans jugement ni même en ayant été informé du chef d'accusation...
Un comble venant d'auto proclamé(e)s défenseurs des droits...
J'adore !
Sans déconner !
Après une analyse un peu approfondie de PISA 2026, je pense sérieusement à lancer un crowdfunding au profit de l’État pour lui offrir un abonnement Pro à une IA.
Cela lui éviterait peut-être de nous servir, en guise d’analyse de fond le désormais incontournable : « C’est la faute aux réseaux sociaux. »
Avec un peu de chance, l’IA pourrait même lui fournir des analyses comparatives, identifier quelques causes structurelles et proposer des axes de travail auxquels nos bureaucrates autoproclamés experts n’ont manifestement pas encore pensé.
À ce stade, ce ne serait plus une dépense publique. Ce serait un investissement.
Baltringue a vouloir toujours faire du buzz sur la CyberSec
Un peu de rigueur et de sérieux mon gars !
Rassurez-moi : on ne va quand même pas créer une commission d’enquête parlementaire pour déterminer s’il convient de parler d’un « simple incident informatique » ou d’une « cyberattaque sophistiquée » ?
Le résultat reste une fuite de données...
(On est bien en France)
</facepalm>
