



午後のブレイク☕
「yuurei」と“暮らす”東京の若い女性(リュウアさんと紹介)の話を、イギリスで有名なBBCが報道しました。
BBCは、日本の高騰する住宅事情を引き合いに出し、日本で言うところの「事故物件」が安くなるので、その恩恵を受けることに注目してますが、
この彼女、
そんなことよりも、
アパート物件の内覧の時より、「yuurei」を感じて、それを理由に敢えて選んでその部屋を借りるなど、
純粋に(?)
「yuurei」と住むことに喜びを感じていて興味深いです。
BBCは、最後に彼女のこんな話を伝えています。
──リュウアさんは、幽霊のルームメイトと暮らすことに満足しているという。
「幽霊はかつて生きていた人間だったと思うので、敬意を払うべき存在です」
と彼女は語る。
(翻訳は私です)
🌟BBCです↓(安全です)
bbc.com/news/articles/cqwy78…

魂胆が透けて見える、と日経新聞。
妙に頷けるのは私だけでしょうか。
有料記事なので、下記のリンクからは全文をみることができませんが
考えさせられました。
サイバー攻撃の脅威は、
今、この時、
現実的に深刻ではあります。
しかし、長期的な視野にたった考え方も必要なのかと考えています。
nikkei.com/article/DGXZQOUC2…

また一人、巨匠が旅立たれました。
私の思い出は、
少年マガジンで連載していた、
「おれは鉄平」
学生時代、
部活で剣道をやっていた時、くらいついて読んでいました。
同じ思い出がある方はいらっしゃいますか?
ちばてつや、さんの
御冥福を心からお祈り申し上げます。
web.archive.org/web/20201201…
一昨日、投稿しましたように、現代のサイバー戦における攻防は、下記の産経新聞が書かれているように、
まさに「秒単位」です。
しかし、攻撃側と防衛側との戦いは、
「攻撃と防御の速度競争」
だけではありません。
今回、私は、取材によって、 サイバー作戦の最前線を、ほんの少しだけ垣間見ることができました。
能動的サイバー、という言葉がメディアに溢れる中、
専門家の多くはご理解されておられるでしょうが、 素人として大いなる興味を持ったからです。
取材の結論から言えば、
攻撃側の技術は、単に侵入して盗む、工作する──それだけではありませんでした。
攻撃側は、 実に、いやらしい、ことを、それも、しつこくやるのです。
専門用語は私なりに解説します。
防御側の、サイバー攻撃側への監視能力、分析能力、そして対策の意思決定プロセスそのものを攪乱(かくらん)するため、サイバー攻撃側は、極めて高度なサイバー・デセプション(欺瞞工作)を行う──これが本題です。
その一つがこれです。
攻撃側は、複数のダミー攻撃やデコイ(囮)を投入し、防御側の前に、大量のアラート(警報)を見せつける。
専門用語で言うならば、
膨大な警告を出させることで、防衛側に、
アラート・ファティーグ(Alert Fatigue=警報疲れ)を誘う。
つまり、あ〜しんど!
を大量に誘発させ、
防衛側のセキュリティアナリスト(専門家)が分析するための“体力”を消耗させるのです。
さらに、本来のターゲットじゃない(重要じゃない)ところへの陽動攻撃を膨大に仕掛けることによって、 防御側の意識と注意を特定のネットワークセグメント(通信を制御する区画)に集中させ、 その間に別の侵入経路から本命の攻撃を実行することも、コイツらはやらかします。
これは、 防衛側の認識と判断を操作する「認知戦」による欺瞞工作そのものなのです。
ここからが、能動的サイバーの最前線です。攻撃者は、あらかじめ多数のダミーサーバー、囮(おとり)、使い捨ての攻撃基盤(サーバーを乗っ取るための踏み台)などを作って、防御側による追跡や無害化を必死に行う努力を、無駄にさせる努力をしつこく行います。
ですから、 防御側が攻撃インフラを特定し、無害化に成功したと判断しても、実際には破壊・遮断されたのは囮にすぎず、攻撃側にとって最も大事な指揮統制機能やバックアップ機能は温存されてしまうことにもなりかねないのです。
しかも、攻撃側は、実にしたたかです。
自らの一部の攻撃に用意した材料を犠牲にすることで、 防御側に「作戦成功」という誤認を与えることを企むのです。
攻撃側の究極な作戦はこうです。
能動的サイバーによって、防御側が、攻撃側からの攻撃能力を無力化したと誤認させると同時に、
攻撃者は別のC2インフラ(攻撃者が侵入したところへ指令を送り、盗んだ情報を受け取るための中継器)へ切り替え、侵入先のコンピューターの操作権限や潜伏する場所をひっそりと維持し、再攻撃の機会をうかがう──。
これについて、
「リビング・オフ・ザ・ランド(Living off the Land)」
という技術だと解説していただきました。 (直訳すれば、その土地にあるもので暮らす、の意味であり、サイバー用語では、侵入先に、そもそも元から入っている正規のツールや機能を悪用して活動する手口を指す)
昔のハッカーは、ハッカー自身が苦労して作ったプログラムを仕組んで悪さしたが、 今はそんな苦労は要らない。
侵入先のシステムを、厚かましくも利用することで目的を達成しようとする、とんでもない輩なのです。
私が、取材で強い関心を引かれたのは、 これは、軍事とインテルの世界そのものだという視点です。
だからこそ、
攻撃者が狙うのは、システムの脆弱性だけではありません。 実は、 サイバー攻撃のターゲットの「核心」は人間なのです。
防御側の「時間」「人的資源」「注意力」「状況認識」、そして「意思決定」そのものを消耗させるのです。
さらに言い方を変えれば、 防御側の情報収集、分析、評価、判断という一連のインテル・サイクルそのものに対する攻撃だと表現することもできます。
その本質は、サイバー空間を戦場とする、時間的優位性と情報優越をめぐる熾烈なインテル戦なのです。
そして、能動的サイバー防御においこそ、重要です。
「本当に敵の能力を無力化できたのか」
を見極める高度なインテル能力が問われる世界での熾烈な作戦となっています。
サイバー空間では、攻撃と防御、欺瞞と看破、陽動と対抗措置が複雑に交錯する、壮絶なインテルの攻防──つまり人間同士の攻防が続いているのです。
政府主導の海外への能動的サイバー防御。自衛隊サイバー部門は、数千人規模で臨む「軍事作戦」。
「今後こそ民間の協力が不可欠です」
自衛隊サイバー関係者はそう力説しました。
sankei.com/article/20261027-…

今朝も、今も、NHKや民放では、GMOへのサイバー攻撃の行く末についての報道が続いています。
不安が広がっています。
そんな中、極めて悪質な犯罪者が皆さんを狙っています。
しかも、
自分のカードが使われてないか、その不安のに苛まれる方からの信用情報機関に問い合わせが増えている中でのこの詐欺は悪質です。
その信用情報機関が、詐欺の道具に使われているのです。
この警告をどうかご覧ください。
注意喚起、としていますが、警告です!
そして、じいちゃん、ばあちゃんのみならず、この詐欺に多くの方が引っかかる可能性が高いと、私の取材で、警視庁関係者が強く警告しています。
どうかご家族皆様と対策をとられてください。

【注意喚起】個人情報保護委員会を名乗る者から、各種サービスの料金未納に関して対応を求めるような不審な電話があったとの情報が寄せられています。当委員会とは一切関係がありませんのでご注意ください。悪質な詐欺等と思われる場合には、警察への通報をお願いします。
ppc.go.jp/news/careful_infor…
福田康夫元首相がお亡くなりになられました。
私、個人的に、
特別な思いがあります。
小泉政権で官房長官でいらした時に発生した、アメリカ同時多発テロ事件。
福田さんは関係機関を名指しして、激怒されていました。
「サードパーティルールかなにか知らないが、アメリカから、日本の治安にかかわる機密情報を受け取りながら、なぜか官邸に伝えてない」
何度かに分けて、
アメリカ同時多発テロ事件での知られざる官邸の様子について、私が見た世界を綴ってゆく予定です。
福田康夫さんのご冥福を心よりお祈り申し上げます。
jiji.com/sp/article?k=202610…

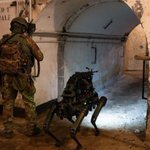
どこかの未来予想にはありましたが、
現実になるとは。
ついに神の領域へ。
でも、中国は、平気でやるだろうな、は確信。

軍用犬、遺伝子編集と防弾装備で強化 アンドゥリル創業者らが新会社
nikkei.com/article/DGXZQOFD2…

サイバー攻撃が止まらない。
連日のように伝えられる被害の報道。
専門家の方々による貴重な解説は数多い。
しかし、私がどうしても耳を傾けたいと思っていた人物がいます。
サム・アルトマン氏。
皆さんが日頃お使いになっているChatGPTを開発した、OpenAIの最高経営責任者です。
なにしろ、この人物はAIという新しい時代を切り開いた、その中心にいるからです。
ならば、聞いてみたい。
あなた方が生み出したAIによって激変しつつあるサイバー攻撃の現状をどう理解したらいいのか。
そのアルトマン氏が、ついに語っていました。
※以下、長い文章になります。
アルトマン氏の断片的なコメントはこれまで数多くありましたが、きちんと話しているのは珍しい。
ところが──。
発言を読み進めるうち、私は思わず手を止めました。
彼が口にしたのは、従来のサイバー防護の常識を根底から揺さぶる、衝撃的な警告でした。
「AIの進化によって、従来の脆弱性を修正するだけでは、もはや
対応できなくなる」
私には、その言葉がこう聞こえた。
「これまで積み重ねてきた防護技術だけでは、すべてを守れなくなる」
発言の舞台となったのは、スタンフォード大学経営大学院。
10月21日に公開された同大学の公式YouTube動画。
タイトルは、
私なりに訳せば、
「OpenAI共同創業者兼CEOサム・アルトマン──超知能が進化する時代に、人間らしさを保つ」
では、彼は何を語ったのか。
以下は、私なりの翻訳と解釈を交えたものです。
まず、アルトマン氏は、迫りつつあるサイバーセキュリティの危機について、
組織の経営者も、国家も、そして個人も、その深刻さを十分に理解していないと警告しました。
ニュースを見ると、AIによって発見された脆弱性は修正されている──そんな言葉を毎日聞こえてきます。
つまり、
欠陥が見つかれば、それを塞ぐ。
また別の欠陥が見つかれば、そこも塞ぐ。
いわば、終わりのないモグラ叩き──。
私は、それがサイバー防護の当然の姿だと思ってきました。
ところが、アルトマン氏は、その前提そのものが崩れようとしている、と語ります。
アルトマン氏が上げるその理由は「AIの進化」です。
詳しい内容を要約してみます。
──人間の能力をはるかに超える速度で、AIが脆弱性を発見する時代が近づいている。
しかも、その対象は、従来のハッカーを想定した防御では考えもしなかった領域にまで及ぶ──。
そして、彼は、さらに重大な問題を指摘しています。
──現場でサイバー防護に携わる専門家や、その責任者たちは、危機感を抱き続けている。
ところが、国家や組織の指導者たちの多くは、すでに別の問題へと関心を移してしまっている──。
そして、アルトマン氏は、核心に触れます。
「もはや、すべてのバグを修正するだけでは対応できないと思う」
つまり、欠陥を発見しては塞ぐという、これまでの方法は限界がある。
必要なのは、AIの能力を防御にも利用する、まったく新しい発想だというのです。
──単にセキュリティ製品を更新するという話ではない。
サイバー防護のあり方そのものを、根本から考え直さなければならない──。
私には、悲痛な警告に聞こえました。
では、私たちはどうすればいいのでしょう?
毎日使っているスマートフォン。
仕事や生活に欠かせないパソコン。
銀行口座や証券口座。
私たちの財産も、個人情報も、社会生活の多くも、いまやネットワークの向こう側にあります。
身に覚えのないメールが届く。
突然、電話が鳴る。
巧妙に作られた偽の案内が画面に。
私たちは、そのたびに疑い、確かめ、騙されないように注意する。
それが今、個人に求められる防御です。
しかし、攻撃する側がAIは、人間の判断能力を遥かに超える速さと巧妙さで攻撃を仕掛けてくる時代に、個人の注意力だけで生活を守り続けることができるのでしょうか。
アルトマン氏が語ったのはサイバー防護の技術を根本的に変える必要性でした。
いわば、
「サイバー防護の技術革命」
なのです。
しかし、その革命が実現するまで、技術が生まれるのを待つしかないのでしょうか。
いまある防護技術だけで警戒を続けるしかないのでしょうか。
私は、アルトマン氏に、尋ねてみたいことがあります。
あなた方が生み出したAIによって、これまでの防護の常識が通用しなくなるというのなら、
私たちが安心して暮らせる、新しい防護の仕組みを、あなたは、警告するばかりで、提供してくれないのか?
🌟 サム・アルトマン氏の発言全文(長文)
ceointerviews.ai/interview/3…
※上記は対談の文字起こしを掲載した外部サイト。
一次資料はスタンフォード大学経営大学院の公式対談動画。
下記です。
youtube.com/watch?v=anAmTGce…

この方の、この投稿は、
是非とも読んで頂きたいと思います。

危機管理広報の専門家です。今回の高市首相による緊急の注意喚起、投稿のリプにもRPにも現場エンジニアから感謝と称賛が殺到してて、中には「アンチだったけどこの投稿で高市支持に鞍替えした」みたいな話もあり、まさに危機管理のお手本となる実に素晴らしい発信でした。何がそんなに良かったのか説明しますね。
背景事情としては、「多くのウェブサイトで使われてる仕組みに、外部から攻撃されかねない重大な欠陥が見つかり、緊急の修正が必要になった」っていうのが今回の問題でした。
でも現場では、担当者が「今すぐ修正したい!」「安全のためサイトを一時停止しないと!」なんて訴えても、経営者や顧客からは「売上が止まるだろ!」「明日じゃダメなの?」「誰が責任を取るんだ!?」みたいに渋られるのがほぼ確実なんですよ。日本企業なら、JTCでも中小企業でもだいたい同じ反応ですよね。
そんな状況で、国のトップが自らXで緊急対応を呼びかけ、「修正が間に合わない場合は、一時的にサイトを止めることも有効」と明言したわけです。こんなの現場担当者にとっては、もうこれ以上ない後方支援、援護射撃になるんですよ。
本来なら何時間説明してもまず理解されない話だったはずが、「総理大臣から緊急の呼びかけが出てますから!」の一言で伝わりますもんね。水戸黄門の印籠みたいなもんです。実際「社内の説明が格段に楽になった!」「このポストを見せたらクライアントが動いてくれた!」など現場から感謝の報告も上がってますから。
しかも、夜間対応中の担当者に直接届きやすいXを使って、政府の専門部署による詳細説明への案内まで付けてくれてんですよ。「必要な情報を」「必要な人に」「必要なタイミングで届け」「迅速な行動に繋げる」っていう、緊急時に重要な動きがバッチリ。さすが、自民党サイバーセキュリティ対策本部の初代本部長だけありますね。
さて、ここからは説教タイムです。
高市氏のこの動きに対して、「首相なら記者会見で説明しろ!」「今時なんで人力対応? AIにやらせろよ!」「『ITに強いリーダー』アピールか!?」などと的外れな批判を投げつけてる輩たちがいるようなんですが、さすがにアタマおかしい…というとまたご批判を頂戴してしまうので、さすがにご認識が大きくずれていると言わざるを得ません。
そもそも、実際の現場で対応を遅らせる大きな要因の一つが、まさにお前らみたいな方々への説明と説得なんですよ。
現場が一刻も早く対処しようとしてるのに、「本当に今やる必要ある?」「もっと簡単にできないの?」「そんなに大騒ぎすること!?」みたいに、まったく危険性を理解しないまま横から口を挟む人っていますよね。
外部からの攻撃は記者会見の準備が整うまで待ってくれませんし、会見したところでどうせ「PHPとは?」みたいなバカな質問しかされなそうだし、AIで作業を効率化できても、影響範囲の確認やシステム停止の判断、修正後の安全確認まで自動的に解決するわけじゃないですから。
理解してない人ほど自分の思いつきで現場の判断を邪魔して、彼らの時間とリソースを浪費させてる自覚がないのが困りものですよね。だからこそ、今回の首相の発信には意味があったんですよ。技術者の警告を経営判断に繋げ、現場が迅速に動けるよう後押ししたわけですから。
今まさに必要な対処をしてる人たちにとって、あなた方の的外れな疑問に逐一答える時間こそ、真っ先に削減したい無駄な作業だってことを認識頂きたいですね。PHPの脆弱性と比べて、修正は難しそうですけど。
アメリカの有力紙、ワシントンポストが、対中国のエスピオナージについて、新しい動きを報道しました。
題名は
「米国防総省、中国に対抗するため深い偽装身分を用いたスパイ計画の構築を目指す」
米国防総省は中国やその他の米国の競争相手国に対する経済戦争を行うため、より強力な潜入型スパイ活動プログラムの構築を目指しているという。
この新たな次世代スパイ計画では、米国の工作員が公然と米国政府と関係を持たずに、ビジネスマンやその他の民間企業の従業員として潜入捜査を行う予定であり、国防総省のより大規模な経済戦争作戦の秘密裏の柱となることを意図しているという。
ただ関係機関からは批判も出ていると報じています。
ここからは私の意見です。
そもそも鎖国政策とも言える決定をした、中国共産党の監視を逃れて活動するのは並大抵ではない、と思います。
何より、金髪とブルーアイは目立つから。
アメリカ情報機関が、中国と北朝鮮に対するヒューミント(人によるスパイ活動)を、警察庁や公安調査庁に対して
求めるのは、
「容姿」
の問題が大きいことを
、関係機関の複数の方々への取材で、直接聞いたことが、私がそう思う根拠です。
よって私は、今後、より日本が要求されるのではないかと思っています。
なにしろ、伝説的なアセットが豊富です。
(私の取材です)
washingtonpost.com/national-…
フランス警察が商店主に「民間警備員を雇え!警察はこれ以上無理だ!」
治安関連の勉強を続けています私にとって
ショッキングなことです。
フランスの一部のSNSサイトでは、国家は治安行政を放棄した、との過激な意見が並んでいますが、
まず一次資料をみてみます。
報道によれば、パリ警視総監パトリス・フォールは、10月21日夜、商業関係者に書簡を送付しました。
その内容は次のとおりです。
10月24日(土曜日)のデモに備えて警備体制を強化する。
ただし、警察の警備体制だけでは、すべての店舗の保護を保証できない。
商店主には民間警備員の利用を推奨する。警備犬を伴う警備員も選択肢に含まれる。
防犯カメラ、警報装置を点検する。
シャッターを閉め、ショーウインドーを保護する。
必要に応じて営業時間を短縮し、デモ当日は休業も検討する。
この中で、衝撃的なのは、
警視総監自らが、警察による警備について、
「警察だけでは、すべての店舗の保護を保証できない」
と明言している点です。
国民の安全は国家が担保するのが当然で、そのために税金を払っている──国家の土台です。
少なくとも私は、そう思っていました。
ただ、フランス政府の見解は──。
民間警備員の役割は、主に施設の監視、警戒、犯罪被害の予防だとしています。
また、警察と同じ公権力を行使することは認めてません。
したがって、民間警備員の活用を勧めることと、国家が警察権限や治安維持責任を民間に移譲することは、法律上、同じではありません。
さらに、今回のパリ警視総監の書簡では、警察による警備の強化も同時に発表されています。
フランス政府は、治安維持活動を全面的に放棄したわけではない、これはファクトチェックしました。
それに映像を見てもわかる通り、あれだけの人数です。
戦術として「百%守り切る」ことを悩むことは当然でしょう。
しかし、別の重要な問題があります。
今回の民間警備の推奨は、平穏な日常の防犯対策として行われたものではない、ということです。
大規模な暴動、略奪、破壊行為が発生した後、再び同様の被害が生じることを警戒して出されたものです。
つまり、国民が、本当に困るときに、警察に全面的に頼る事ができない──この事実はやはりショックです。
当の商店主さんこそ、絶望感に見舞われ、怒りにまみれている筈です。
なぜ税金を払ってきたのか、その上、自腹で負担しろなんて──。
私は、率直な思いから、国家体制の衰退の予兆を感じます。
私たちの大事な友であるフランス人のために、人々が安全であることを祈るばかりです。
特に、子どもたちのメンタルがとても心配です。
しかし、その一方で、どのようなプロセスとなるか──冷厳に見つめるグループも必要だと思います。
i24news.tv/fr/actu/france/ar…

PHPの問題が世界を駆け巡っていますが、
それとは違う時間軸へ──。
「秒の争い」
サイバー安全保障防の関係者は、サイバー攻撃者との攻防を、そう表現しました。
24時間、休むことのない監視。
敵の動きを探知すれば、対応は秒単位。
侵入を企てる敵のわずかな動きを素早く探知して、敵の動きよりも先に動いて食い止める──その差はわずか数秒。
そのわずかな秒単位の時間の差が、国家の重要インフラの命運を左右することもある。
関係者は、その凄まじい攻防を、単なる「セキュリティ対策」とは呼ばなかった。
「作戦」
そう表現しました。
その関係者が、昨日、21日付のロイター通信の報道に、重大な関心を寄せています。
それによれば、
中国政府と関連する攻撃集団が、
AIを利用し、世界中の数百もの組織を標的にしていたという。
その標的となった組織とは、国家の安全保障と経済活動を支える、まさに中枢でした。
問題はここからです。
攻撃の大部分は成功しませんでしたが、一部の組織では、攻撃者がクラウド環境(ごく簡単にいえば、データが詰まった貸し金庫みたいなところ)に、アクセスできる権限を獲得し、
その権限を長期間維持できる状態にしていたというのです。
記事には、
「Privileged Cloud Persistence」
(特権的クラウドアクセスの永続化)
と書かれています。
難解な言葉ですが、
その意味は恐ろしい。
後日、再びアクセスできる状態を確保していたのです。
そして関係者の関心は、
その鍵が、いつ使われるのか、です。
それこそが問題なのです。
「これは、プリポジショニング(Pre-positioning)に利用できる技術的条件と一致します。
今回の『永続化』が、将来の有事における破壊工作を目的としたものだった可能性について、検証しています」
(同関係者)
プリポジショニング──日本語では「事前潜伏」。
敵対国の重要インフラにあらかじめ侵入するが。すぐには破壊しない。
目立った行動を控え、サイバー監視者による発見を避けながら、密かに内部にとどまる。
ここで、私は、数日前に投稿したもう一つの事件を思い出しました。
10月8日、米司法省が公表した、中国系ハッカーによる、いくつかの標的を狙ったサイバー攻撃に関する事件です。
その標的には、次の施設が含まれていました。
日本の空港。
台湾の電力関連企業。
台湾の天然ガス関連企業。
米国の電力会社。
そして、ポーランドの空港。
この中で、
台湾のエネルギー関連施設と日本の空港は、台湾有事を想定した場合、いずれも戦略的に極めて重要な施設です。
特に台湾への軍事侵攻が発生すれば、
日本の空港は、自衛隊や米軍の活動、後方支援、民間航空の維持など、さまざまな意味で重要な役割を担うからです。
実は、米司法省の公表の中には、見逃せない事実がありました。
侵入したシステムに、さらに別の攻撃手段(悪意のあるプログラム)を持ち込み、
外部から操作できる状態をつくっていたのです。
それは、長期潜伏や将来の攻撃準備にも利用できる仕組みです。
米国のサイバーセキュリティ・インフラセキュリティ庁、CISAも、中国政府系の攻撃者について、以前から、上記と同じ重大な警告を発していました。
中国は、日本などの重要インフラのネットワーク内部に、平時に、事前に侵入し、有事のタイミングにあわせてで──。
サイバー攻撃というと、多くの人は、システムが突然停止し、画面に警告が現れ、社会が混乱する光景を思い浮かべるでしょう。
ですが
中国という国家が関与するサイバー攻撃の真の恐ろしさは、そこにはありません。
何も起きていないように思わせる。
システムが正常に動いていると意識させる。
利用者も、管理者にも、異変に気づかせない。
その静けさの裏側で、中国が将来の軍事行動と一体化するために備ええている──。
「リビングオブザランド」というサイバー攻撃者たちの世界が底にあります。
(攻撃者が、標的の環境にもともと備わる正規のツールや機能だけで侵入後の活動を行う手法)
本当に恐ろしいのは、攻撃が始まった瞬間ではありません。
私たちが毎日、何の疑いもなく利用している社会の基盤が、台湾への軍事行動と連動して、日本に襲いかかり
社会の基盤や重要インフラが破壊されるイメージ。
私は、台湾有事を考えるとき、ミサイルや艦艇、戦闘機の動きだけではないと考えています。
戦争が始まる1年以上も前から、サイバー空間ではすでに作戦が進行していると。
私が取材するサイバー安全保障の関係者たちが、特に重要な分析対象としているのが、次の連なりです。
「リビングオブザランド」
↓
「長期潜伏」
↓
「プリポジショニング」
──秒の争い。
国家と国民の生活を、守り抜いている彼ら、彼女の過酷な「作戦」は、私たちが眠っている間も続いています。
🌟ロイター記事の引用
ftvnews.com.tw/news/detail/2…
